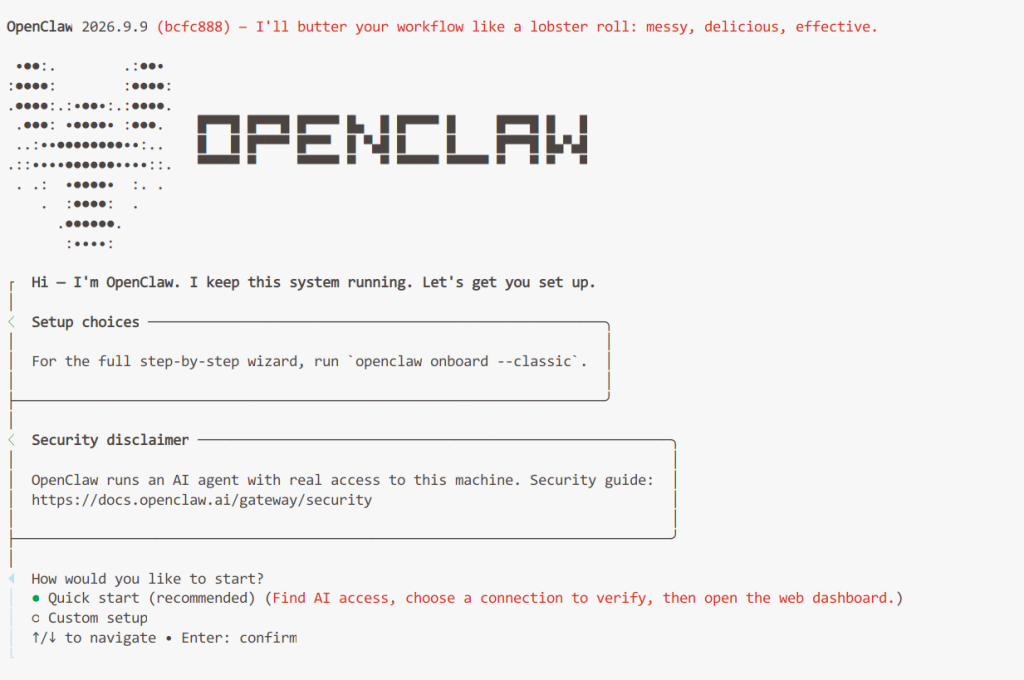
例如:Debian:
192.168.3.127;Win10:192.168.3.100OpenClaw Gateway 默认端口:18789;默认绑定loopback(127.0.0.1),默认不允许局域网其他机器访问,这是最核心问题OpenClaw
一、Debian13 安装 OpenClaw
# 安装脚本
curl -fsSL https://openclaw.ai/install.sh | bash
# 初始化向导并安装systemd守护进程
openclaw onboard --install-daemon
安装完成后,配置文件路径:~/.openclaw/openclaw.json
- 说明:OpenClaw 安装脚本会拉取
openclaw.ai、Node、npm 包,curl、apt、node/npm 都要识别代理。 假设你的代理地址:http://127.0.0.1:10809(http 代理;socks5 后面会标注),替换成你自己的
一、系统全局环境变量(所有程序,包括 curl、node)
编辑 /etc/environment(系统全局,所有用户 / 服务生效)
sudo nano /etc/environment
写入:
http_proxy="http://127.0.0.1:10809"
https_proxy="http://127.0.0.1:10809"
HTTP_PROXY="http://127.0.0.1:10809"
HTTPS_PROXY="http://127.0.0.1:10809"
NO_PROXY="localhost,127.0.0.1,::1"
no_proxy="localhost,127.0.0.1,::1"
我真机配置,192.168.3.3:1081我的代理服务器地址
http_proxy="http://192.168.3.3:1081"
https_proxy="http://192.168.3.3:1081"
HTTP_PROXY="http://192.168.3.3:1081"
HTTPS_PROXY="http://192.168.3.3:1081"
NO_PROXY="localhost,127.0.0.1,::1"
no_proxy="localhost,127.0.0.1,::1"
如果是 socks5 代理:
http_proxy="socks5://127.0.0.1:1080"
保存退出 Ctrl+O →回车 →Ctrl+X
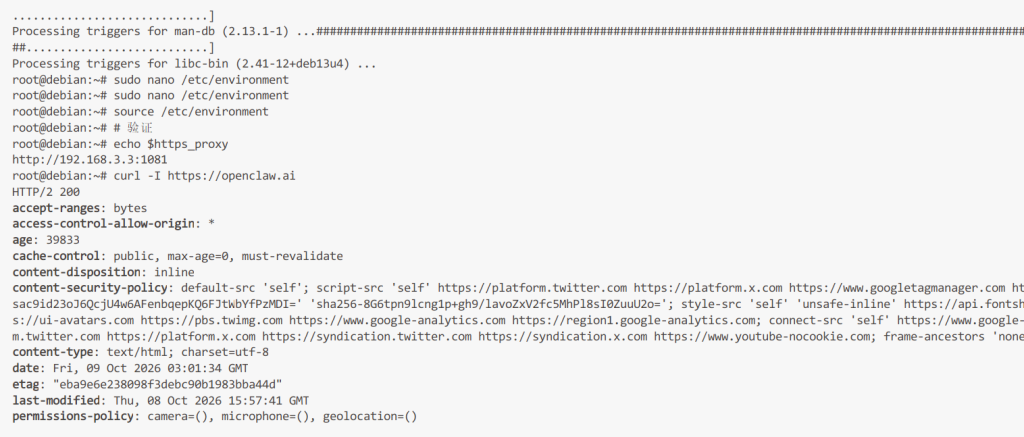
加载环境变量(当前终端生效,重启后自动全局)
source /etc/environment
# 验证
echo $https_proxy
curl -I https://openclaw.ai
二、单独给 APT 配置代理(apt update /apt install)
sudo nano /etc/apt/apt.conf.d/99proxy
写入:
Acquire::http::Proxy "http://127.0.0.1:10809";
Acquire::https::Proxy "http://127.0.0.1:10809";
验证 apt 代理:
apt-config dump | grep -i proxy
若代理带账号密码:
http://user:pass@127.0.0.1:10809
三、npm 代理(OpenClaw 安装脚本内部会用 npm)
# 设置npm全局代理
npm config set proxy http://127.0.0.1:10809
npm config set https-proxy http://127.0.0.1:10809
# 关闭ssl严格校验(可选,部分代理需要)
npm config set strict-ssl false
# 查看
npm config list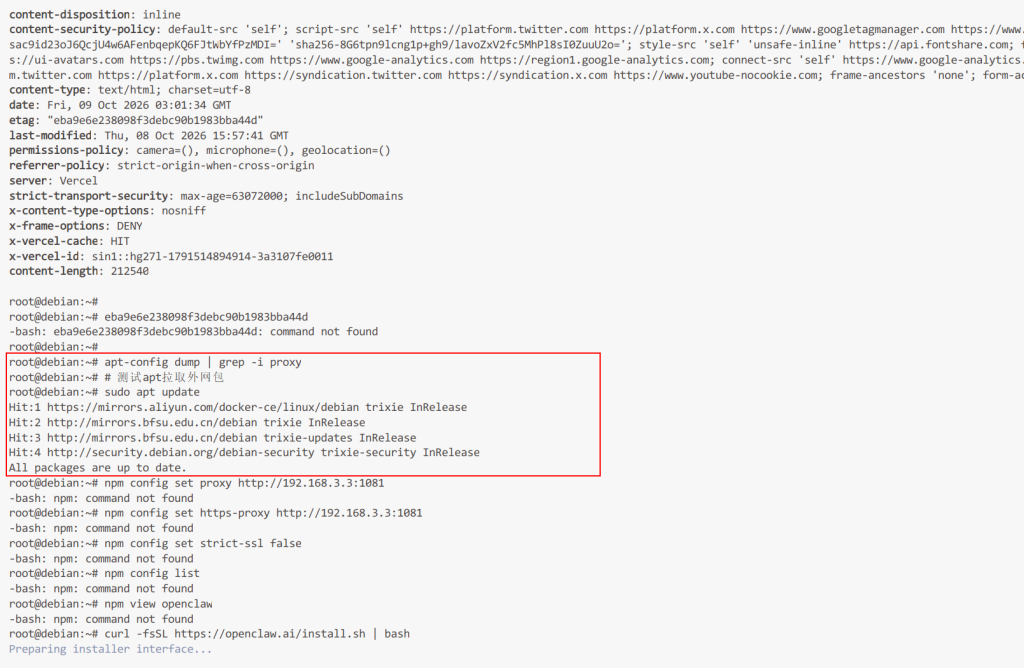
安装 OpenClaw(官方一键脚本)
curl -fsSL https://openclaw.ai/install.sh | bash
安装完成后执行初始化引导
openclaw onboard