

前言
想自己搭个不限速、不被各种网盘绑架的下载器?Aria2 是老牌选择,加上 Docker Compose,部署 / 升级 / 迁移都跟喝水一样简单。
这次用的是 P3TERX 官方的双容器方案:p3terx/aria2-pro 负责下载,p3terx/ariang 提供 Web UI,两个加起来不到 5 分钟就能跑起来,UI 还比很多商业软件都好看。
最终你会得到
- 一个能 HTTP/FTP/BT/磁力 全协议下载的 aria2c 服务(版本 1.36)
- AriaNg Web 控制台(中文友好,类似 NAS 的下载站体验)
- 自启:reboot 后自动起来,不用管
- 下载文件直接落到宿主的备份盘上,容器 PUID/PGID 跟宿主用户对齐,归属权限不打架
架构
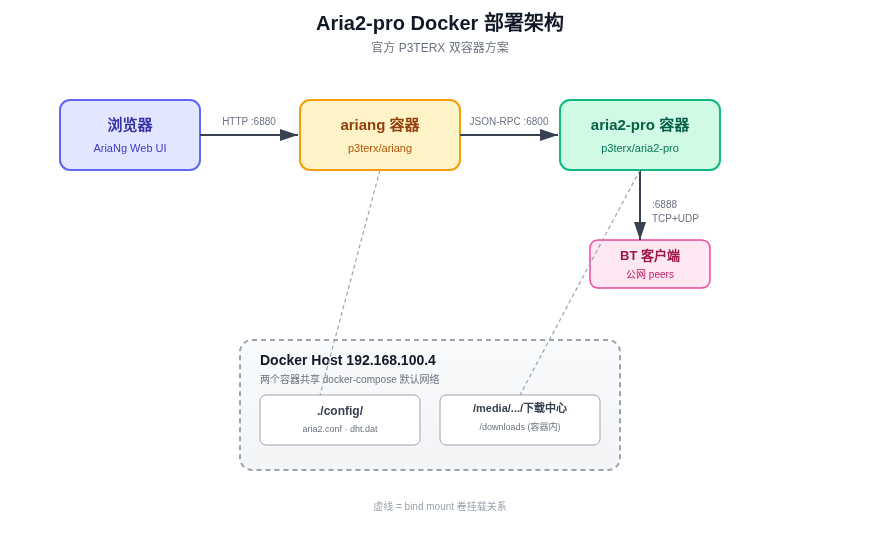
先看整体长什么样,后面照着配就不会乱:
关键点:
- AriaNg 是纯静态网页,所有配置存你浏览器的 localStorage,服务本身不存任何东西
- aria2-pro 跑在容器里,通过 RPC(6800 端口)跟 AriaNg 通信
- BT/DHT 监听 6888 端口(TCP+UDP),要下 BT 必须放行
./config/是宿主目录,存 aria2.conf 和 dht.dat(BT 客户端身份),换机器/重建容器都不会丢/media/.../下载中心是宿主下载盘,容器里挂到/downloads
准备工作
- Docker 29.x 官方源装好的(国内镜像站也 OK,源不限)
- 主机 LAN IP 我这里是
192.168.100.4,你自己的按hostname -I查 - 三个端口要空着:6800(RPC)、6888(BT)、6880(AriaNg Web UI)
- 宿主一个普通用户,我用
myzhangxiubing(uid 1000)
部署步骤
1. 建部署目录
mkdir -p ~/aria2-pro && cd ~/aria2-pro2. 写 docker-compose.yml
version: '3.8'

services:
  aria2-pro:
    image: p3terx/aria2-pro
    container_name: aria2-pro
    environment:
      - PUID=1000              # 你的用户 uid,id 命令查
      - PGID=1000
      - UMASK_SET=022          # 文件 644 / 目录 755
      - RPC_SECRET=***   # ← 改你自己的密钥,后面 AriaNg 连进来要填
      - RPC_PORT=6800
      - LISTEN_PORT=6888
    volumes:
      - ./config:/config
      - /path/to/your/downloads:/downloads   # ← 改你自己的下载盘路径
    ports:
      - "6800:6800"
      - "6888:6888"
      - "6888:6888/udp"
    restart: unless-stopped
    logging:
      driver: "json-file"
      options:
        max-size: "1m"

  ariang:
    image: p3terx/ariang
    container_name: ariang
    ports:
      - "6880:6880"
    restart: unless-stopped
    depends_on:
      - aria2-pro
3. 启动
docker compose up -d
# 等 10-15 秒让 aria2-pro 的 init 脚本走完

# 看状态,两个都应该 Up
docker compose ps

# 端到端验证
curl -s http://192.168.100.4:6800/jsonrpc \
  -X POST -H 'Content-Type: application/json' \
  -d '{"jsonrpc":"2.0","method":"aria2.getVersion","id":"1","params":["token:你的密钥"]}'
成功的话会返回类似 {"result":{"version":"1.36.0",...}}。
4. 打开 AriaNg 配 RPC
浏览器开 http://192.168.100.4:6880,右上角齿轮 → AriaNg Settings → RPC 标签,填:
- RPC 别名:随便起,比如
home-aria2 - RPC 地址:
192.168.100.4端口6800路径/jsonrpc - 协议:
Http,方法:POST - RPC 密钥:你 compose 里那个
RPC_SECRET的值
填完密钥,左下角状态条会立刻从 Disconnected 变绿 Connected。
小坑:AriaNg 1.3.7 的”激活”按钮在只有 1 个 RPC profile 时会看着是灰色,别纠结,看左下角状态条为准。
日常怎么用
AriaNg 首页 4 个常用动作:
- New → 贴磁力链 / HTTP URL / 上传 .torrent 文件 → 加下载任务
- Downloading 看正在下的
- Waiting 看排队的
- Stopped 看完成的/失败的,可以右键清理
下载的文件直接落在宿主那个 /media/.../下载中心 目录,ls 一下能看到。
后续管理
cd ~/aria2-pro

# 看资源占用
docker stats aria2-pro ariang

# 实时日志
docker logs -f aria2-pro

# 改密钥后重启
nano docker-compose.yml   # 改 RPC_SECRET
docker compose up -d aria2-pro

# 升级镜像(P3TERX 偶尔会更新)
docker compose pull && docker compose up -d

# 完整删除(配置和下载不动)
docker compose down --rmi all
踩过的坑(帮你省时间)
- Aria2-pro 这个镜像没自带 AriaNg Web UI。我一开始以为有,装完发现 8080 端口没服务,折腾半天才知道要单独跑
p3terx/ariang。所以这份 compose 是双容器,不是单容器。 - Aria2-pro 1.x 镜像的 env 变量叫
UMASK_SET,不是UMASK。 - AriaNg 1.3.7 的 “激活” 按钮在只有 1 个 RPC profile 时呈灰色,是 UI 怪癖,不是 bug,以左下角状态条为准。
- p3terx/aria2-pro 仓库目前停留在 2022 年的 build。aria2c 本体 1.36 很稳,没安全更新压力,但如果你看到镜像 4 年没动觉得不爽,那确实没办法换更活跃的 fork —— 我们探过,目前没一个能打的(2026-10)。
- RPC 端口不要直接暴露公网。Aria2 的 RPC 鉴权是 token 字符串,不是加密通道,被抓包 = 密钥泄露。要公网访问,套 HTTPS 反代(caddy / nginx)+ 强密钥(20+ 位随机)。
写在最后
整个部署下来,镜像加起来不到 100MB,运行内存不到 30MB,比那些 Electron 写的 GUI 下载客户端不知道省到哪里去了。Aria2 + AriaNg 这个组合到今天(2026 年)依然能打,主要是因为底层 aria2c 1.36 真的稳,四年没大改也没出大问题。
如果你也搭了一份,欢迎评论区交流追踪列表 / 反代 / 远控方案。
附录:全部文件清单
部署完之后,你宿主上这个目录长这样:
~/aria2-pro/
├── docker-compose.yml      主配置
├── README.md               运维速查(我自己留底的)
└── config/                 aria2 持久化
    ├── aria2.conf         主配置(从 env 渲染)
    ├── aria2.session      BT 会话
    ├── dht.dat            DHT 路由表
    ├── dht6.dat           IPv6 DHT
    ├── LICENSE            p3terx 的版权
    ├── script.conf        脚本配置
    └── script/            辅助脚本
媒体库那张架构图(SVG 矢量图,放大不糊)就是本篇文章的题图,也是从这个部署的真实拓扑画的。