

内网穿透工具 frp 升级,最容易出事的不是”升不上去”,而是升完之后配置被改了、隧道断了、甚至把 fail2ban 之类的加固给碰坏。这篇把一次真实的 frpc 客户端升级从头到尾拆开讲:先分清 frpc 和 frps 各管什么,再一步步学会找到安装路径、读懂 systemd 单元、只替换程序文件而不碰配置、升级后如何验证隧道、以及如何保证服务器上原有的加固措施完全不受影响。文中每一步都配真实服务器的截图,代码带中文白话注释,可直接复制对照执行。
本文所有 IP、域名、账号、token 均已脱敏,路径中的版本号目录也做了泛化处理。
目录
- 一、先分清 frpc 和 frps:它们是两台机器上的两个角色
- 二、第 1 步:找到 frp 到底装在哪、跑的是哪一个文件
- 三、第 2 步:读懂 frpc 的 systemd 单元
- 四、第 3 步:把配置文件的属主和权限收紧
- 五、第 4 步:删掉一个”坏了但暂时没出事”的残留服务
- 六、第 5 步:升级前先下载并校验新版本
- 七、第 6 步:只替换两个二进制,配置文件一个字符都不碰
- 八、第 7 步:重启并验证——数代理要数”名字”而不是数代码块
- 九、第 8 步:怎么保证 fail2ban 等加固完全不受影响
- 十、第 9 步:把这套流程固化成一条命令的升级脚本
- 十一、这次踩过的坑(QA 速查)
- 十二、安全与隐私经验
- 十三、命令速查表
一、先分清 frpc 和 frps:它们是两台机器上的两个角色
这是新手最容易搞混的地方,先用一张图讲清楚:
内网设备  ──frpc(客户端,装在内网机器上)──►  公网服务器  ──►  外面的人
   ▲                                        frps(服务端)        通过 公网IP:端口 访问
   │                                             │
   └── 它自己就是被转发出去的服务之一              └── 负责"对外收端口、对内转发"
(比如这台机器的 SSH 22 → 公网 40001)白话说:frpc 是”出去的门”,frps 是”看门的”。它们装在两台不同的机器上,各管一头。
- 升级 frpc 只需要在内网这台上做,本文后面所有步骤都在这台机器上执行。
- 改隧道配置(哪个内网服务对应哪个公网端口)时,客户端改完要重启 frpc,隧道才会重新连上。
- 公网端的 frps 是另一台机器,别在内网这台上乱改——内网机器上如果残留着 frps 的服务单元,恰恰说明它不该存在(见第五节)。
服务端长什么样,一并看一眼(这是脱敏后的真实输出):
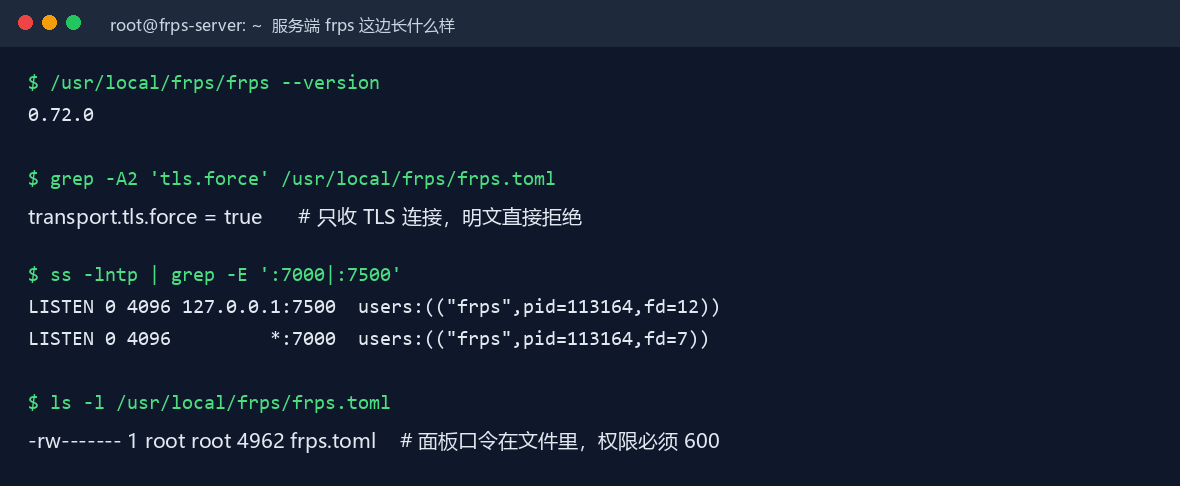
从这张图能读出三个关键信息:
transport.tls.force = true—— 服务端只收 TLS 加密连接,明文的一律拒绝。这意味着”客户端连上了”本身就是 TLS 生效的证据。127.0.0.1:7500—— 管理面板只监听回环地址,外网访问不到,这是对的。-rw-------—— 面板口令写在配置文件里,权限必须是 600,只有 root 能读。
顺带纠正一个很常见的误判:grep 不到某一行配置,不代表这个功能没开。比如客户端的 transport.tls.enable 默认就是 true,你 grep 不到只是因为没人显式写这一行。判断 TLS 有没有开,要看服务端配没配 force=true,再看客户端日志里有没有 login to server success——明文连强制 TLS 的服务端会被直接拒绝,根本不可能登录成功。
二、第 1 步:找到 frp 到底装在哪、跑的是哪一个文件
为什么要先做这步:路径搞错,等于改了另一份配置、或者升级了根本没在跑的那一份,隧道全断你都不知道原因。而且 frp 的安装目录里通常同时躺着好几份配置、好几个备份目录,真正在用的只有 systemd 单元里指定的那一份。所以”找到它”不是找到一个叫 frpc 的文件,而是要锁定”正在运行的那个文件 + 它读的那份配置”。
2.0 先看执行路径:五种方法,按优先级从准到兜底
① 问 systemd(最准)      systemctl cat frpc         → ExecStart 那行直接给路径
        ↓ 没显式路径或想拿全
② 看 systemd 解析结果      systemctl show frpc -p ...  → 路径/用户/重启策略一次拿全
        ↓ systemd 里没有(老式 init.d)
③ 从进程反查              ps + readlink /proc/<pid>/exe → 进程真实打开的文件
        ↓ 前几招都拿不到
④ 全盘兜底                find / -xdev -name frpc       → 会翻出备份目录,要对上前面结果
        ↓ 锁定目录之后
⑤ 认清单里哪份配置在用 ls -l 目录 → 只有 ExecStart 指定的那份在跑这五招不是都要跑一遍,按顺序,够用就停:能用第 ① 招拿准,就不用往下;systemd 单元是标准部署,绝大多数情况第 ① 招就结束了。
2.1 第 1 招:问 systemd 它跑的是哪个文件
# 只挑出 ExecStart 和 WorkingDirectory 两行——路径就在这两行里
systemctl cat frpc | grep -E "ExecStart|WorkingDirectory"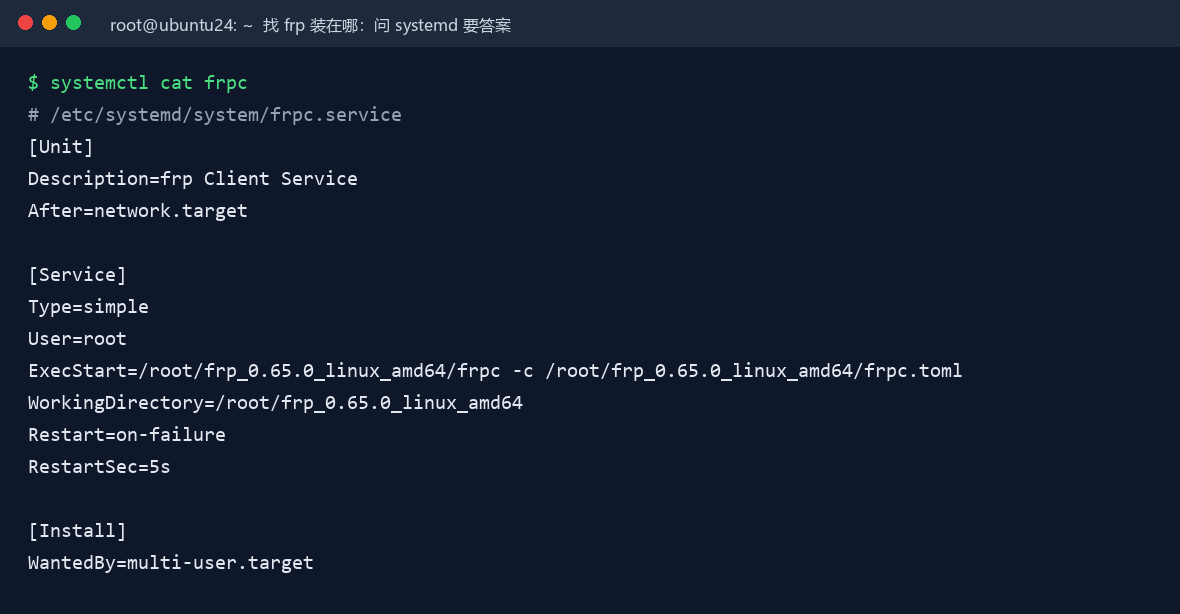
systemctl cat frpc 的原文——ExecStart 那一行直接告诉你程序和配置的真实路径白话:ExecStart=/root/frp_0.65.0_linux_amd64/frpc -c /root/frp_0.65.0_linux_amd64/frpc.toml 这一行是”开机时执行这条命令”。它等于把答案直接念给你听:程序在 /root/frp_0.65.0_linux_amd64/frpc,配置在 -c 后面、/root/frp_0.65.0_linux_amd64/frpc.toml。
2.2 第 2 招:想看”解析后的最终结果”就用 systemd show
什么时候用:第 ① 招给了路径,但你还想知道”以什么用户跑、崩溃会不会自动重启、单元文件本体在哪”。systemctl show 把这些一次吐出来。
# -p 只显示指定属性,各属性名用空格分隔
systemctl show frpc -p ExecStart -p FragmentPath -p WorkingDirectory -p User -p Restart --no-pager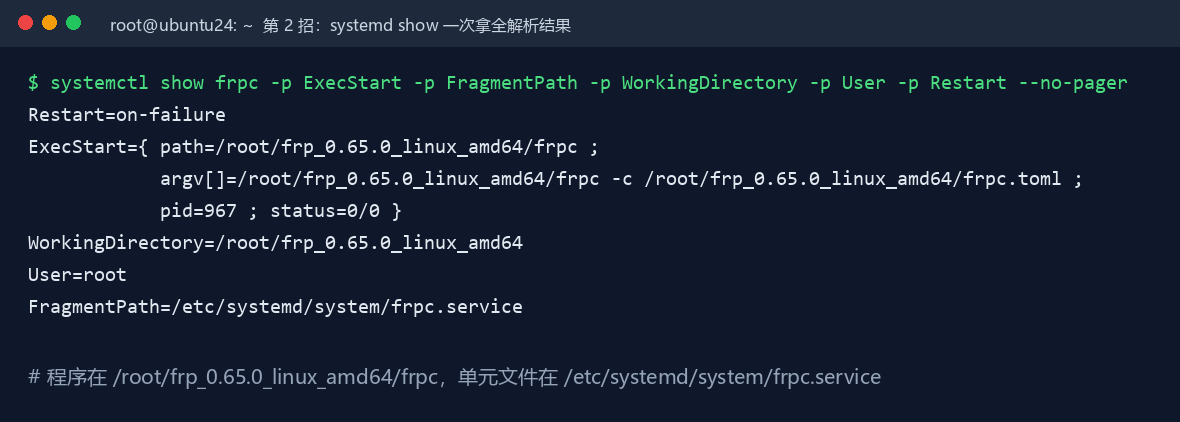
白话解读这张图:FragmentPath 是”单元文件本体在哪”(/etc/systemd/system/frpc.service),User=root 是”以谁的身份跑”,Restart=on-failure 是”崩溃自动重启”。这三样在”读懂 systemd 单元”那节还会再展开。
2.3 第 3 招:systemd 里没有?从运行中的进程反查
什么时候用:老式 init.d 脚本(systemctl cat 查不到单元)时,进程还好好跑着,就从进程反推它在执行哪个文件。
# ps 里 [f]rpc 的方括号是 grep 的小技巧:grep 自己那行不会匹配到自己
ps -eo pid,cmd | grep '[f]rpc'

# readlink /proc/<pid>/exe = "这个进程真实打开的是哪个文件",比 ps 命令行更准
readlink -f /proc/$(pgrep -x frpc | head -1)/exe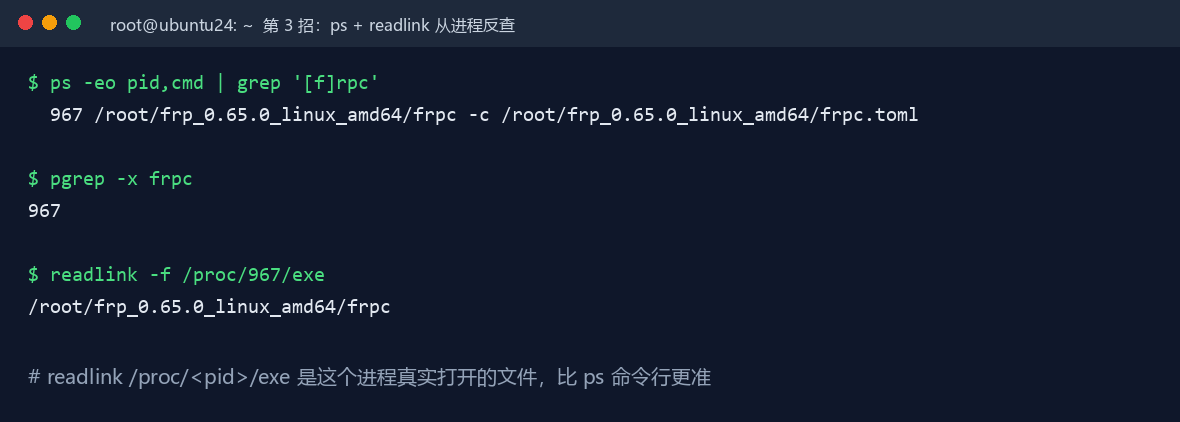
白话:ps -eo pid,cmd 是”列出所有进程的 PID 和命令行”;grep '[f]rpc' 从里面挑出含 frpc 的行。为什么是 [f]rpc 而不是 frpc?因为 grep 这条命令本身的命令行里也含”frpc”三个字,不加方括号就会把自己也匹配出来,输出里多一行干扰项。
2.4 第 4 招:全盘兜底 find(会翻出备份目录)
# -xdev 不跨文件系统(不然会跑到挂载盘上卡半天);2>/dev/null 丢弃"无权限"报错
find / -xdev -type f -name 'frpc' 2>/dev/null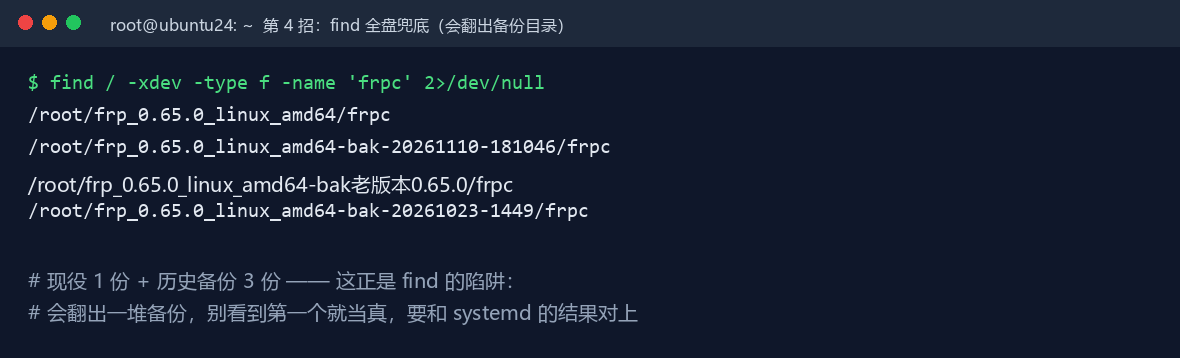
白话:-xdev 是”别跨文件系统”(否则会去扫描挂载的盘,慢又容易卡死),2>/dev/null 是把”权限不够”这类报错丢到黑洞、只留结果。注意这张图:find 翻出 4 个 frpc,只有第一份是现役,其余三个是 -bak- 备份目录里的旧版本。所以 find 的结果必须和前面 systemd/进程的结果对上号,不能看到第一个就当真。
2.5 第 5 招:认清单里哪份配置才是”正在用的”
# 列出目录全部文件,看清有几份配置、各是什么格式、权限如何
ls -l --time-style=+%Y-%m-%d\ %H:%M /root/frp_0.65.0_linux_amd64/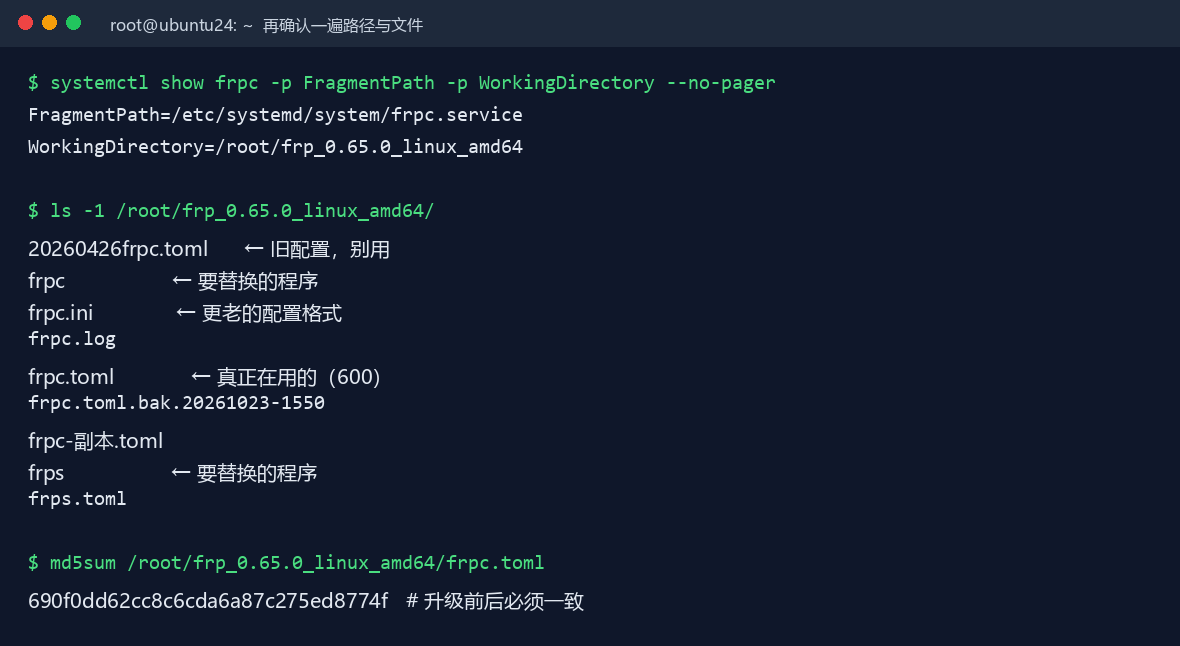
白话:目录里躺着 frpc.toml、frpc.ini、带日期的 20260426frpc.toml、frpc-副本.toml、几个 .bak——真正在用的只有第 ① 招里 -c 指定的那一份(这里是 frpc.toml,权限 600)。其余是历史遗留,千万别升级时把它们当配置文件覆盖回去。
怎么确认成功:三个条件同时成立才算找对了——① 单元/进程指向的路径能 ls 到;② 那个文件 --version 能打印出版本号;③ ps 里运行中的确实是这个路径。三条对上,才允许进入下一步。
三、第 2 步:读懂 frpc 的 systemd 单元
白话说:systemd 是 Linux 的”开机自启 + 崩溃自动拉起”管家;而一个 .service 文件,就是交给管家的那张”怎么把这个程序跑起来”的说明书。它的位置是 /etc/systemd/system/frpc.service:
# /etc/systemd/system/frpc.service
[Unit]
Description=frp Client Service
After=network.target

[Service]
Type=simple
User=root
ExecStart=/root/frp_0.65.0_linux_amd64/frpc -c /root/frp_0.65.0_linux_amd64/frpc.toml
WorkingDirectory=/root/frp_0.65.0_linux_amd64
Restart=on-failure
RestartSec=5s

[Install]
WantedBy=multi-user.target
逐行翻译成人话:
- [Unit] 元信息与依赖:
Description是描述;After=network.target表示”等网络就绪再启动”——frpc 要连公网服务端,网络没起来就启动等于白启动还白刷日志。 - [Service] 怎么跑:
Type=simple= 前台直接跑,systemd 认为进程起来就算就绪;User=root= 以 root 身份跑(因为配置是 600 权限、还要监听高位端口);ExecStart== 启动命令,-c后面是配置文件;WorkingDirectory== 工作目录(程序里用到相对路径就以它为准);Restart=on-failure+RestartSec=5s= 异常退出就自动重启,间隔 5 秒(防止疯狂重启刷屏)。 - [Install] 开机自启:
WantedBy=multi-user.target= 开机进多用户阶段就把它拉起。执行systemctl enable frpc时,systemd 就是在/etc/systemd/system/multi-user.target.wants/里建一个软链接指向这个文件。
日常最常用的几条:
systemctl cat frpc              # 看单元文件原文
systemctl status frpc           # 看运行状态、启动时间、PID、最近几行日志
systemctl start/stop frpc       # 启停
systemctl restart frpc          # 重启(升级完就是这条)
systemctl is-active frpc        # active / inactive,一行就能判断
systemctl is-enabled frpc       # enabled / disabled,判断有没有开机自启
systemctl enable/disable frpc   # 开关开机自启
systemctl daemon-reload         # 改过单元文件后必须执行,让 systemd 重新读
为什么升级 frpc 根本不用改这个文件?因为我们只把同一个目录下、同名的二进制文件换掉了,路径没变,单元不用动。只有当你把 frp 换到新目录时,才必须同步改 ExecStart 和 WorkingDirectory,然后 systemctl daemon-reload && systemctl restart frpc——否则 systemd 还会去拉老路径,轻则服务起不来,重则你以为升级了、其实跑的还是旧版本。
四、第 3 步:把配置文件的属主和权限收紧
为什么要做:frpc.toml 里写着 auth.token——这是内网机器连公网服务端的”通行证”。如果这个文件属主是普通用户、权限是 644,那么这台机器上任何以该用户身份运行的进程都能读到它。而这类机器往往同时跑着 filebrowser、uptime-kuma 之类的 Web 应用,一旦其中一个被拿下,攻击者就能拿到 token 自己连上你的 frps,占用你的公网端口。
# 改之前先看清楚(属主和权限都要看)
ls -l /root/frp_0.65.0_linux_amd64/frpc.toml
# -rw-r--r-- 1 www www 2223 frpc.toml     ← 太松了

# 收紧:属主改回 root,权限改 600(只有 root 能读)
chown root:root /root/frp_0.65.0_linux_amd64/frpc.toml
chmod 600 /root/frp_0.65.0_linux_amd64/frpc.toml

# 复核
ls -l /root/frp_0.65.0_linux_amd64/frpc.toml
# -rw------- 1 root root 2223 frpc.toml     ← 正确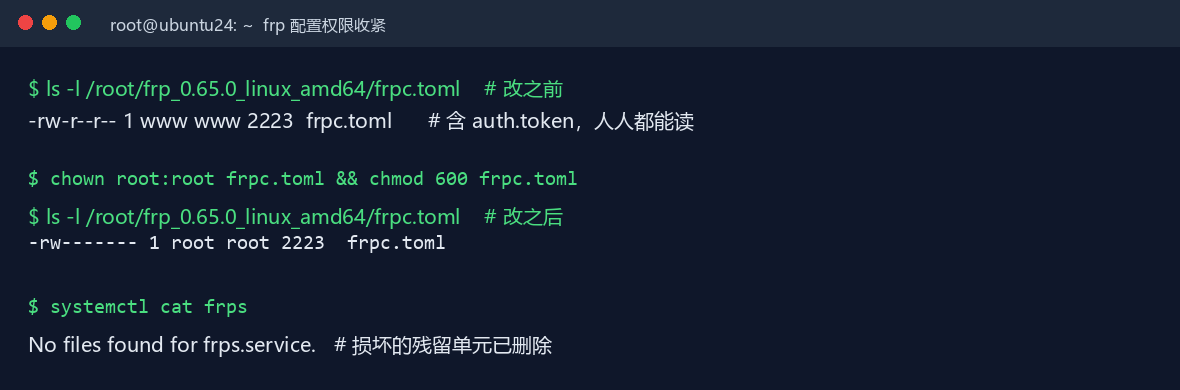
顺带一提:这个目录里还堆着好几份配置备份和 tar 包。根目录越干净越好,旧版本备份建议挪到专门的备份目录去,别和正在运行的程序混在一起。
五、第 4 步:删掉一个”坏了但暂时没出事”的残留服务
这台机器上有个 /etc/systemd/system/frps.service,但它本来就是不该存在的(这台只跑 frpc),而且还是坏的:
[Unit]
Description=frps
[Service]
ExecStart=/frp_0.65.0_linux_amd64/frpc -c ...    ← 路径少了 /root
Restart=always  # 服务异常时自动重启      ← 注释混进了配置值
[Install]
WantedBy=multi-user.target
systemd 会直接报错:Failed to parse service restart specifier。它现在是 disabled/inactive,所以暂时不影响运行,但只要哪天有人(或某个自动化脚本)误 enable 它,就会立刻启动失败、还可能占用端口跟真正的服务打架。
# 先备份再删,别直接 rm
cp /etc/systemd/system/frps.service \
   /root/audit-backup-20261110/frps.service.broken.bak
rm /etc/systemd/system/frps.service
systemctl daemon-reload

# 复核:应该提示找不到这个单元
systemctl cat frps
# No files found for frps.service.怎么确认成功:systemctl cat frps 提示”No files found”,并且 systemctl --failed 里没有新增失败单元。
六、第 5 步:升级前先下载并校验新版本
为什么要先下载校验、再谈替换:国内机器直连 GitHub 经常卡死;就算下下来了,也可能只下了一半。没校验过的包直接装,等于赌。这一步做完,你要拿到的是一个”版本对得上、又能认旧配置”的新程序,后面才敢动手换。
6.0 先看执行路径:四小步,环环相扣
目标:拿到一个"验过版本、认旧配置"的新 frpc 程序
                          ↑
   ┌──────────────────────┴───────────────────────────┐
   │ ① 测镜像源  →  ② 单进程下载  →  ③ tar 校验  →  ④ 解压+验版本+验配置
   │ (选最快的)     (14M 的包)     (防半包)        (三重确认)
└──────────────────────────────────────────────────┘四小步每一环都卡在前一环之后:源不通就先别下载,下载没验过就先别解压,解压出来版本不对或配置不认就到此为止,旧版本原样不动。下面逐步拆,每一步配一张真实截图。
6.1 第 1 小步:先测镜像源通不通,选最快的
为什么要先测:GitHub 官方直连经常被重定向到很慢的域名、curl 空转 0 CPU。与其下载到一半才发现卡住,不如先花十几秒把几个常用镜像都测一遍,哪个通、哪个快,一目了然。
# 逐个镜像测连通性与耗时:%{http_code} 打印状态码、%{time_total}s 打印耗时
for u in ghfast.top gh-proxy.com ghproxy.net; do
  curl -s -o /dev/null -w "$u -> %{http_code} %{time_total}s\\n" \\
    --max-time 15 https://$u/
done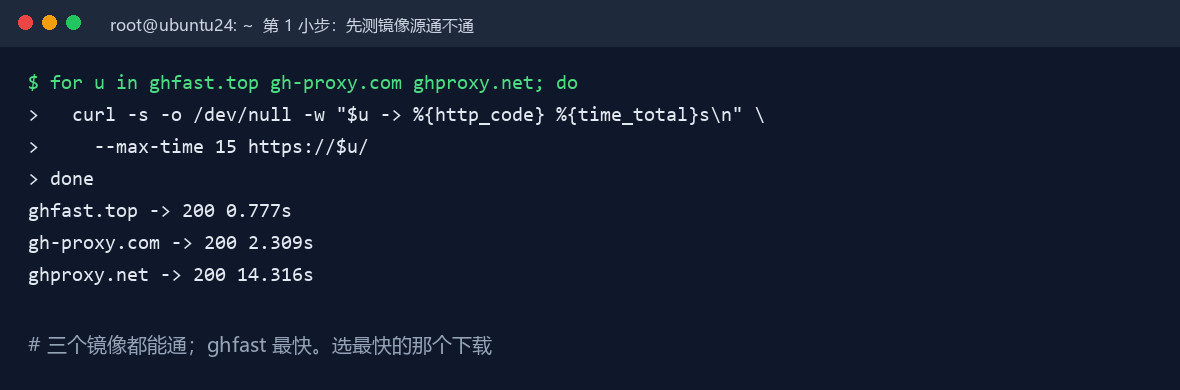
命令白话:-s 安静模式不打印进度条,-o /dev/null 把内容丢掉(我们只要状态码和耗时),-w 里的 %{http_code} 是 HTTP 状态码、%{time_total}s 是总耗时。--max-time 15 防止某个源死活不响应把整条命令拖死。
6.2 第 2 小步:单进程下载,别开多个 curl 抢同一个文件
# ② 通过镜像下载 13.8M 的包(ghfast 前缀 + GitHub 原始路径)
V=0.72.0
curl -fL -o /tmp/frp_$V.tar.gz \\
  https://ghfast.top/https://github.com/fatedier/frp/releases/download/v$V/frp_$V"_linux_amd64.tar.gz"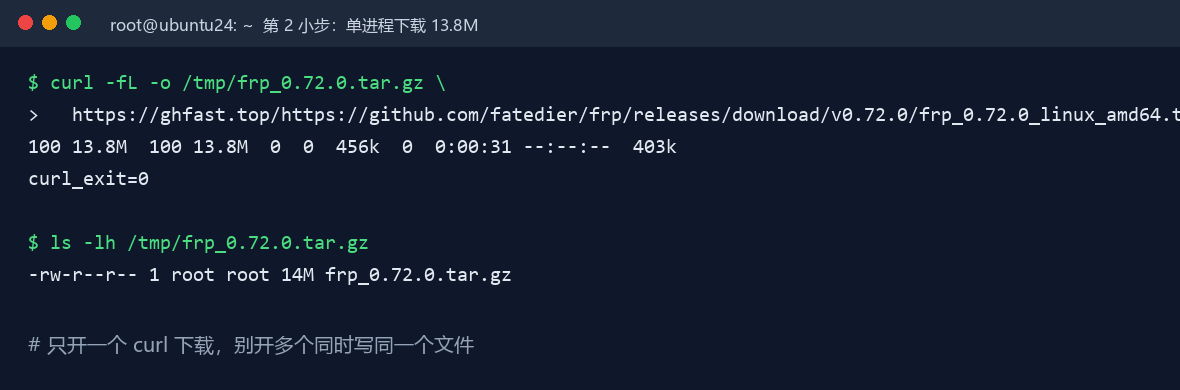
命令白话:-f 是遇到 HTTP 错误就失败退出(否则 curl 会把 404 错误页也存成文件),-L 是跟随重定向(镜像站会再跳一次),-o 指定保存到的文件名。
必须记住的坑:千万别开多个 curl 同时下同一个文件。它们会互相覆盖,最后拿到的是个残缺的包(大小看着正常、实际解不开)。下载这类大文件永远单进程。
6.3 第 3 小步:用 tar 实测包完整性,再解压
# ③ 用 tar 实际列一次目录来校验完整性(光看文件大小不算数,半包大小看着正常)
tar -tzf /tmp/frp_$V.tar.gz >/dev/null && echo TARBALL_OK

# 解压到独立目录
mkdir -p /tmp/frp_new && tar -xzf /tmp/frp_$V.tar.gz -C /tmp/frp_new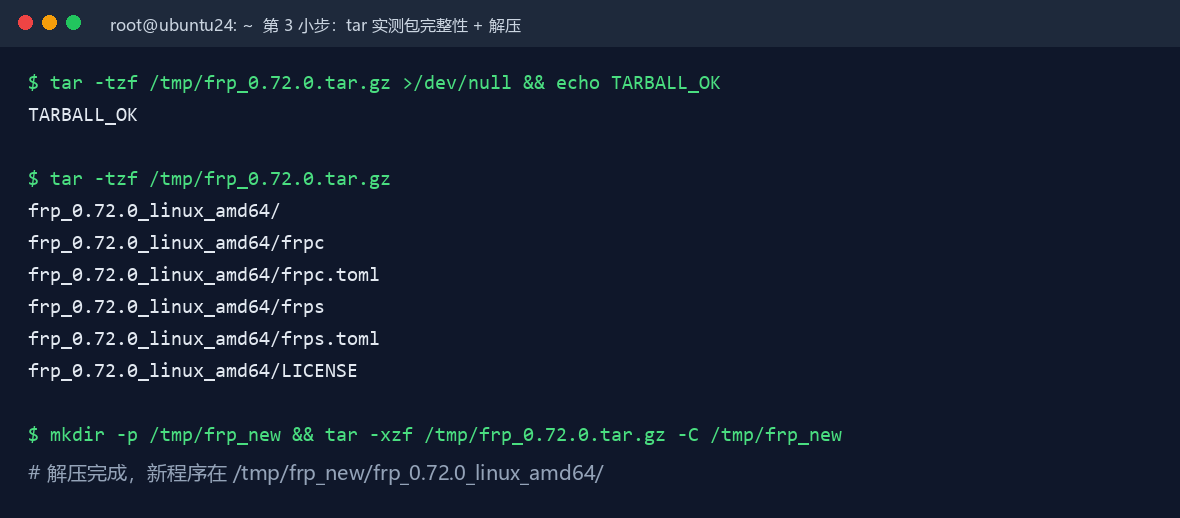
命令白话:tar -tzf 的 -t 是”列出内容”、-z 是”这是 gzip 压缩”、-f 是”读这个文件”。它能成功把包里的文件名一个个读出来,才说明这个 tar 包是完整的;下到一半的包,tar 会报”unexpected end of file”。
6.4 第 4 小步:新程序验版本、再验旧配置它认不认
# ④ 新程序先自报版本,再用它检查"旧配置它认不认"
NEW=/tmp/frp_new/frp_$V"_linux_amd64"
$NEW/frpc --version                 # 期望打印 0.72.0
$NEW/frpc verify -c /root/frp_0.65.0_linux_amd64/frpc.toml
# 期望:syntax is ok —— 不认就到此为止,旧版本一点没动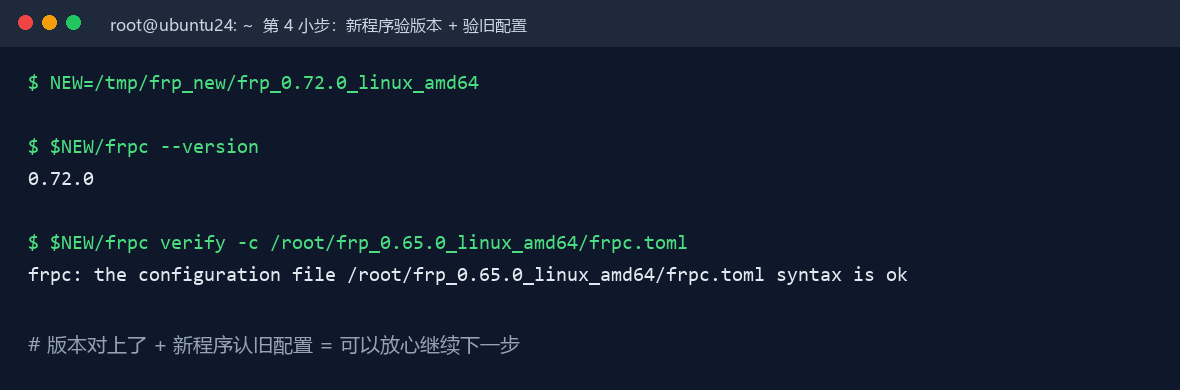
verify -c 是 frp 自带的配置检查命令,用新版本检查旧配置:新程序说”认”,才说明升级后能正常启动。这一步过了再动文件,等于给自己上了一道保险。frpc verify --help 会看到它的全局参数里就有 -c/--config 和 --strict-config(默认 true,未知字段会报错)。
一个高频坑:第 ①④ 步里那个 "$V"_linux_amd64 的写法——bash 里 frp_$V_linux_amd64 会被解析成变量名 V_linux_amd64(下划线也算变量名的一部分),拼出来的地址是错的。用双引号把变量单独括起来再拼接:frp_"$V"_linux_amd64。
这一步做完,怎么确认成功?四张图里每张对应一条:① 至少一个镜像 200;② 包落盘约 14M、curl_exit=0;③ tar 列目录能出 TARBALL_OK;④ --version 打新版本号、verify -c 报 syntax is ok。四条全中,才能进入下一步”只替换两个二进制”。
七、第 6 步:只替换两个二进制,配置文件一个字符都不碰
这是整篇文章最关键的一步,它决定了”升级会不会把配置搞坏”。
7.1 先看执行路径:全程只有两个文件被动
# 新文件(刚从压缩包解压出来)
/tmp/frp_new/frp_0.72.0_linux_amd64/frpc        frpc   ← 要替换的目标
/tmp/frp_new/frp_0.72.0_linux_amd64/frps        frps   ← 要替换的目标
        │
        │  install -m 755  源文件  目标文件
        ↓
# 现役目录(systemd 的 ExecStart 指着这里)
/root/frp_0.65.0_linux_amd64/frpc          ← 被换成新程序
/root/frp_0.65.0_linux_amd64/frps          ← 被换成新程序
/root/frp_0.65.0_linux_amd64/frpc.toml     ← 全程没人碰它
7.2 命令白话:把 install -m 755 那一行逐段拆开
这一行是整个升级里最关键、也最容易被写错的一行。我们把它逐段拆开看:
install -m 755 $NEW/frpc /root/frp_0.65.0_linux_amd64/frpcinstall—— 不是”移动”,是“复制一份过去,并按你指定的权限和属主安顿好”的专用命令。它比cp多干一件事:按-m/-o/-g调整权限与属主。-m 755——m是mode(权限位)。755展开就是rwxr-xr-x:属主可读可写可执行,其他人可读可执行。效果等价于chmod 755,但和复制是一步完成的。$NEW/frpc—— 源:刚解压出来的新版本程序。$NEW是个变量,指向/tmp/frp_new/frp_0.72.0_linux_amd64这个解压目录。/root/frp_0.65.0_linux_amd64/frpc—— 目标:systemd 的ExecStart正指着、正在被运行的那个现役程序。这个路径一个字符都不能错,写错了就等于把新程序装到了没人用的地方,systemd 照样跑旧版本,你还以为升成功了。
顺序不能反。install 的语法是 install [选项...] 源 目标(install --help 第一行就写着 Usage: install [OPTION]... [-T] SOURCE DEST)。写反了不会报错,而是悄悄装错地方。另外如果源和目标其实是同一个文件,它会明确拒绝:
# 源和目标是同一个文件时,install 会明确告诉你,不会闷头干
$ install -m 755 s s
install: 's' and 's' are the same file
常用的三种写法,记住区别就不会用错:
# ① 装成一个指定名字的文件(我们用的就是这种)
install -m 755 源程序 /目标目录/目标文件名

# ② 装进目录里、沿用源文件的名字
install -m 755 源程序 /目标目录/

# ③ 只建目录(-d = create directory),常用于放程序的目录
install -d -m 755 /root/frp_0.65.0_linux_amd64白话比喻:这行命令等于说 —— “把 /tmp 里那份崭新的 frpc 程序,复印一份贴到 /root/frp_0.65.0_linux_amd64/ 目录下、仍然叫 frpc 这个名字,贴的时候顺手把它的权限标签换成 755″。注意是”复印”,原来的那份还在(那是备份),所以随时能贴回去。
它和 cp 到底差在哪(现场实测,不是背书)
差别一,权限。同样覆盖一个原本是 600(只有属主能读)的目标文件:
# 目标文件原本是 600(很常见:有人手工把配置或程序收紧了)
$ install -m 755 源 t1   && stat -c '%a %U:%G %n' t1
755 root:root t1          # install 照你说的把权限摆成 755

$ cp 源 t2 && stat -c '%a %U:%G %n' t2
600 root:root t2          # cp 保持目标原来的 600 不动!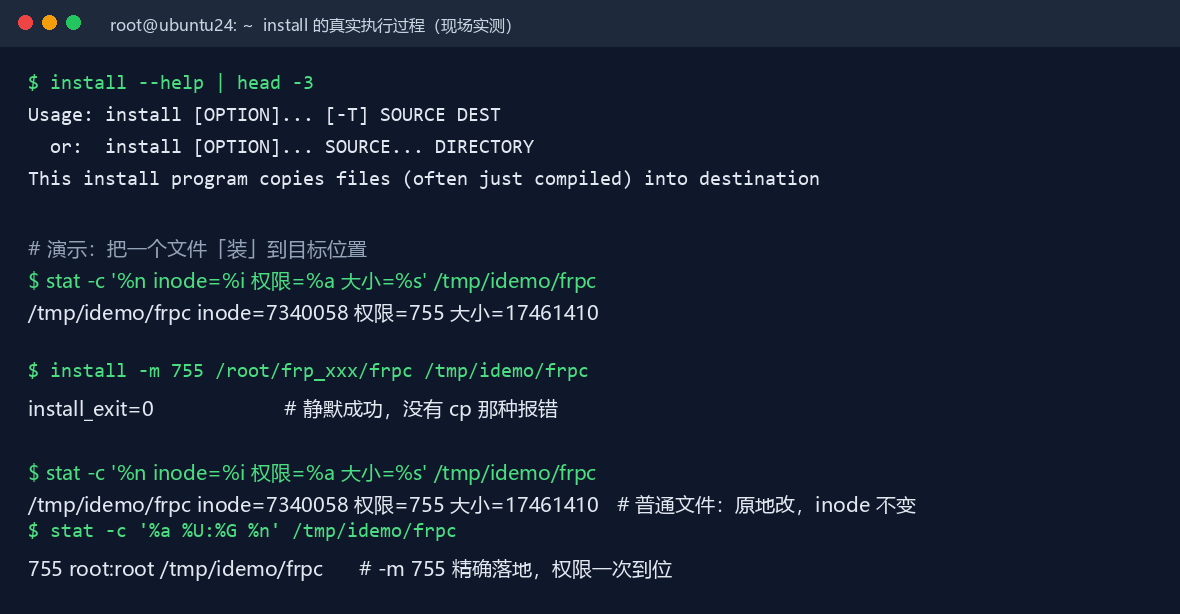
这就是为什么不能用 cp 代替 install 的第一个理由:万一目标文件原本是 600,cp 拷完还是 600,新程序没有执行权限,服务起不来,而你会以为是文件坏了。
差别二,目标正被运行时。frpc 正在跑着,它那个文件被内核”锁住”了:
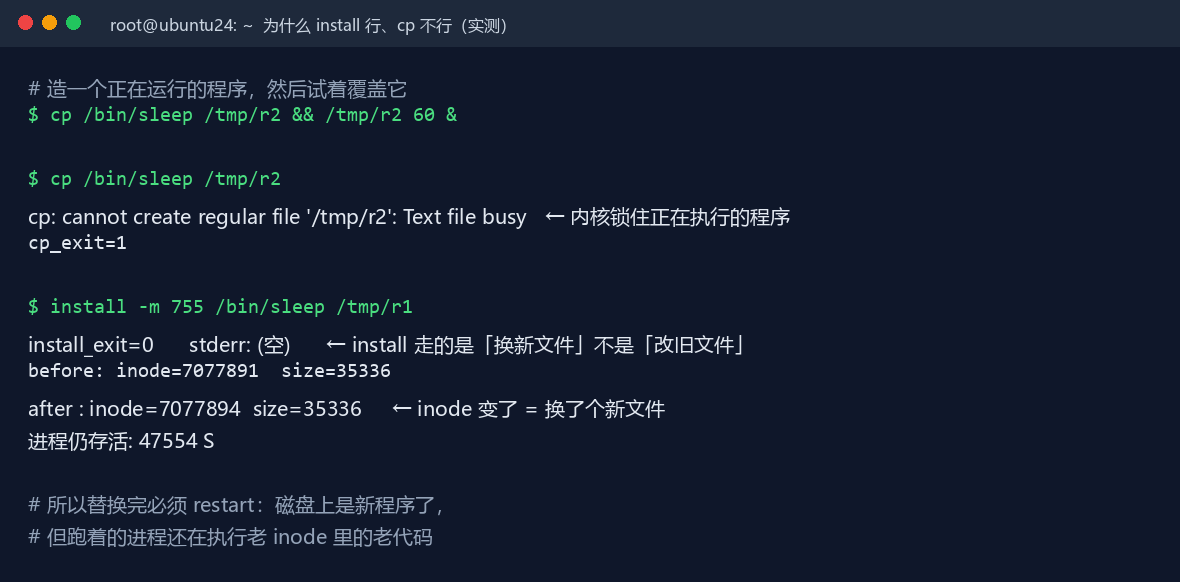
cp 覆盖运行中的程序被内核拒绝(Text file busy),install 则成功且旧 inode 仍被运行进程持有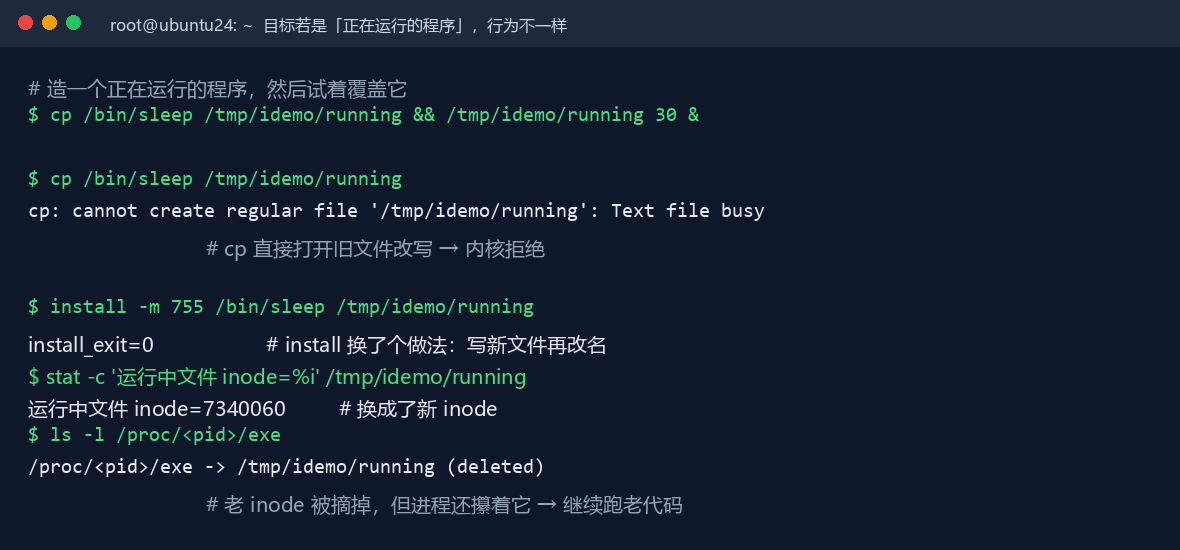
白话讲这个差别:cp 是”打开旧文件往里写”,而内核规定”正在执行的程序文件不许改写”,所以直接报错 Text file busy;install 遇到这种情况会换个做法——它把新内容写到一个新 inode 上再顶替旧路径,于是运行中的进程仍然攥着老 inode(/proc/<pid>/exe 里显示 (deleted)),老程序能继续跑完,不会崩。
顺便纠正一个流传很广的说法:网上常说”install 是放新文件、把旧路径摘掉”。实测下来这只在目标是”正在运行的程序”时成立;覆盖普通文件时,install 是原地覆盖,inode 不变(上面图里前后都是同一个 inode)。两种情况都能正确工作,但原因不同——遇到运行中程序时,install 是被内核逼着才换的新 inode。
这也顺带解释了”为什么替换完必须 restart”:磁盘上已经是新程序了,但正在跑的那个 frpc 进程执行的仍然是旧文件里的老代码(它攥着的是老 inode)。只有 systemctl restart frpc 让 systemd 重新拉起进程,新代码才会被加载——所以”install 成功”不等于”升级生效”,差一个 restart。
怎么确认这一步真的成了:
# ① 权限和属主是不是按 -m 落的(期望 755 root:root)
stat -c '%a %U:%G %n' /root/frp_0.65.0_linux_amd64/frpc

# ② 目标位置确实是新程序(期望打印新版本号)
/root/frp_0.65.0_linux_amd64/frpc --version

# ③ 配置一个字没动(md5 与升级前完全一致)
md5sum /root/frp_0.65.0_linux_amd64/frpc.toml
7.3 执行替换,并三重证明配置没被改动
# 保险① 只动这两个文件,其它一律不碰
install -m 755 $NEW/frpc /root/frp_0.65.0_linux_amd64/frpc
install -m 755 $NEW/frps /root/frp_0.65.0_linux_amd64/frps

# 绝对不要做的三件事:
#   cp -r 新解压目录/* 旧目录/          ← 压缩包里的示例配置会覆盖你的真配置
#   cp 新解压目录/frpc.toml 旧目录/      ← 同上,等于把隧道表整个换掉
#   unzip 后直接 cp 整个目录              ← 同上

# 保险② 先备份整个安装目录(回滚靠它)
cp -a /root/frp_0.65.0_linux_amd64 \
      /root/frp_0.65.0_linux_amd64-bak-$(date +%Y%m%d-%H%M%S)

# 保险③ 配置文件指纹前后对比(一样 = 一个字符都没变)
md5sum /root/frp_0.65.0_linux_amd64/frpc.toml
# 升级前后两次输出必须完全相同

# 保险④ 用 diff 再逐字节复核一次
diff 备份目录/frpc.toml 现役目录/frpc.toml && echo CONFIG_IDENTICAL_NO_DIFF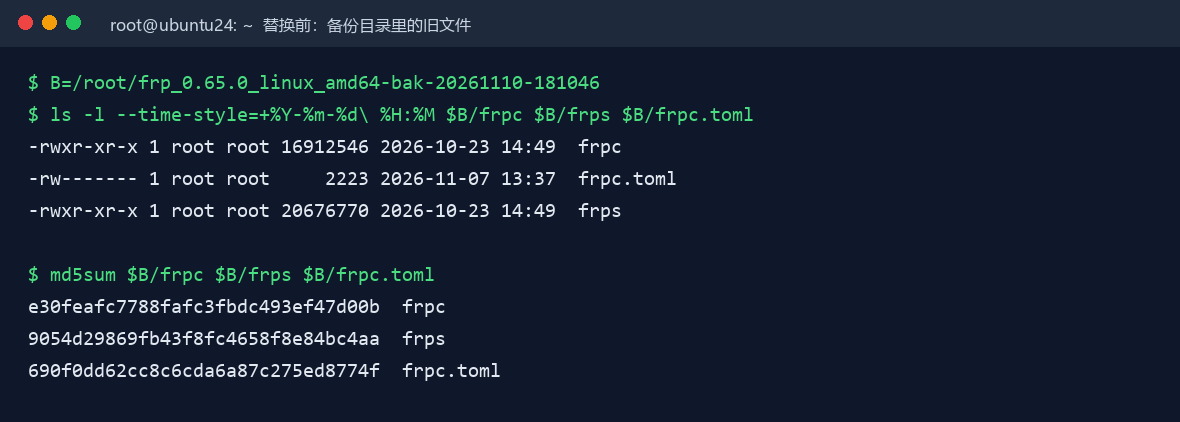
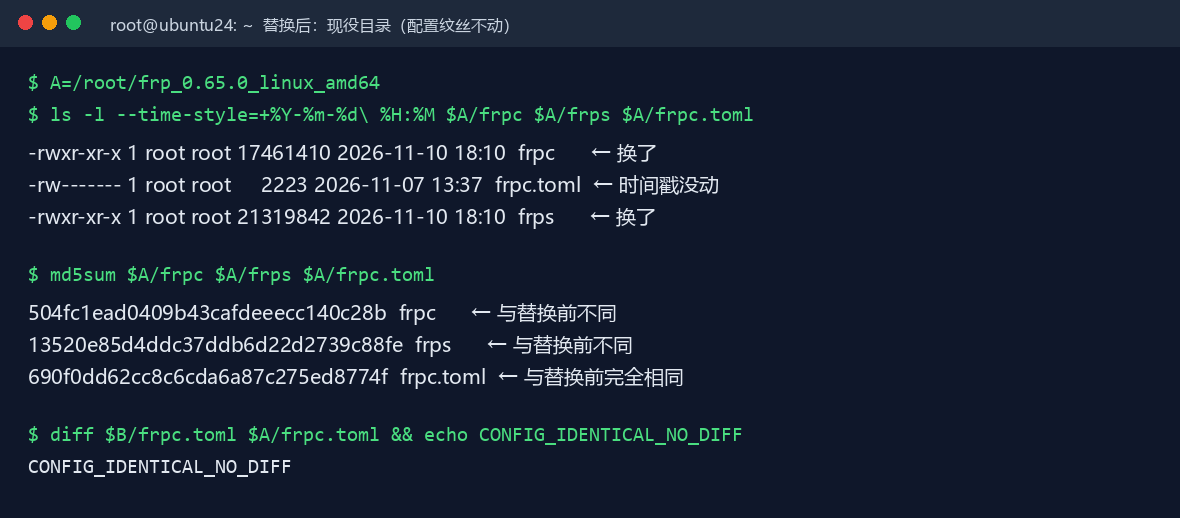
| 文件 | 替换前 | 替换后 | 结论 |
|---|---|---|---|
frpc |
16,912,546 字节 md5 e30feafc…2026-10-23 14:49 |
17,461,410 字节 md5 504fc1ea…2026-11-10 18:10 |
已换成新版 |
frps |
20,676,770 字节 md5 9054d298…2026-10-23 14:49 |
21,319,842 字节 md5 13520e85…2026-11-10 18:10 |
已换成新版 |
frpc.toml |
2,223 字节 md5 690f0dd6…2026-11-07 13:37 |
2,223 字节 md5 690f0dd6…2026-11-07 13:37 |
完全没动 |
看这张表最关键的一行是 frpc.toml:大小、md5、修改时间戳三个全都没变,连”被打开过”都没留下痕迹。再加上 diff 逐字节比较返回空(CONFIG_IDENTICAL_NO_DIFF),等于用三种独立方式(md5 / diff / mtime)交叉证明了同一件事:配置文件一个字符都没被碰过。
所以整条升级链路的”安全网”其实是四道:① 备份整目录(出事能一键回滚)、② 只 install 两个二进制(配置文件不参与)、③ md5 + diff + mtime 三重复核(证明没动)、④ 新程序先 verify -c 验配置(不认就中止、旧版本原样不动)。
八、第 7 步:重启并验证——数代理要数”名字”而不是数代码块
# ① 重启 frpc,让新代码真正跑起来
systemctl restart frpc
sleep 3

# ② 服务还活着吗、版本换了吗、自启状态变了吗
systemctl is-active frpc            # 期望 active
systemctl is-enabled frpc           # 期望 enabled(开机自启不能变)
/root/frp_0.65.0_linux_amd64/frpc --version

# ③ 数"实际连成功的代理名",去重后计数
journalctl -u frpc -n 600 --no-pager \
  | grep 'start proxy success' \
  | grep -oE '\[[^]]+\] start proxy success' \
  | sort -u | wc -l
# 期望:16(等于配置里声明的代理数)

# ④ 日志里有几个错误
journalctl -u frpc -n 600 --no-pager | grep -ci error
# 期望:0
为什么第 ③ 步要数”名字”而不是数代码块?我一开始用 grep -c '[[proxies]]' 数配置里的代理块,结果数出来 15,日志里成功的却有 16 个名字,一度以为漏了一条。真正的原因是:配置里有被注释掉的块、还有缩进的块,grep 数块数根本不准。正确做法是抓日志里实际连成功的代理名去重计数,再和配置里声明的名字数量对比。
另一个要留意的点:配置里声明的代理数,如果用 grep -c 'name = "' 也会把注释里的行算进去(这台机器实测配置里 18 行 name,实际活跃 16 个)。所以对比时要看日志侧的”真实成功名单”,而不是配置侧的粗略计数。
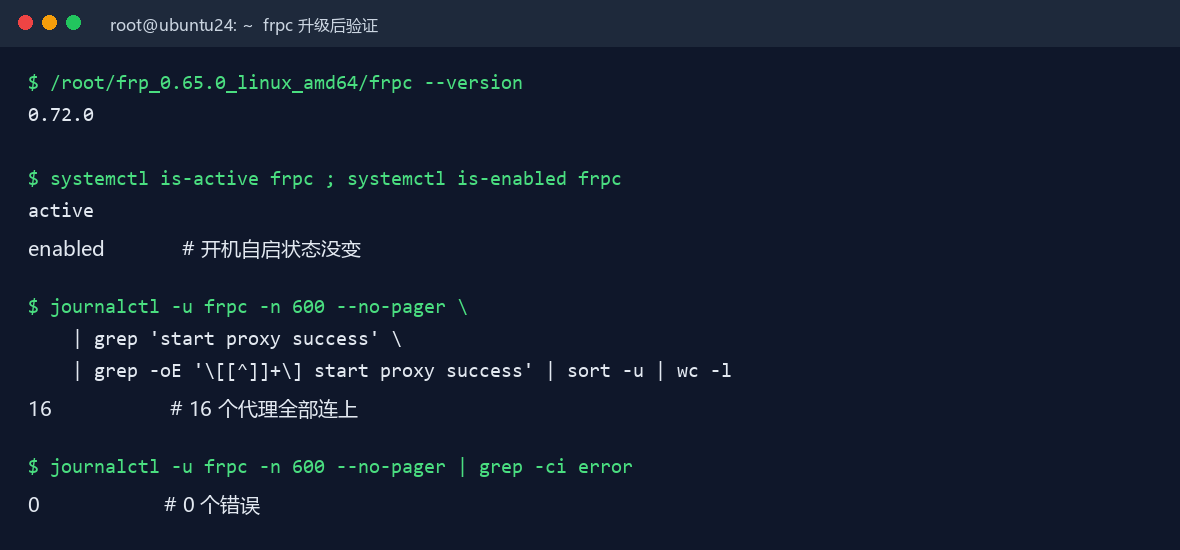
怎么确认成功:① is-active 是 active;② is-enabled 与升级前一致(还是 enabled);③ 版本号是新版本;④ 代理数与升级前一致;⑤ 错误数为 0。五条全中才算升级完成。
九、第 8 步:怎么保证 fail2ban 等加固完全不受影响
先说原理,你就明白为什么它天然安全:
- 升级只替换安装目录下的两个可执行文件。fail2ban 的规则在
/etc/fail2ban/、ufw 的规则在/etc/ufw/、sshd 的配置在/etc/ssh/,这三个目录一个字节都不会被碰到。 systemctl restart frpc只重启 frpc 这一个单元,systemd 不会”顺带”重启 nginx、fail2ban、docker——它们互不相干。- fail2ban 的 sshd jail 统计的是 sshd 的认证日志,frpc 重启不会产生任何 ssh 失败记录,封禁名单不受影响。
不过有三件事必须提前想清楚,否则照样会翻车:
- ① 隧道会断几秒,先留好第二条路。如果你是通过 frp 隧道 SSH 进来的,
systemctl restart frpc期间连接会断。操作前先开一个直连窗口(本地控制台,或另一条不依赖这条隧道的链路),别把自己关在门外。 - ② 自己写的 jail 别误伤。如果你的 fail2ban 里有针对 frp 日志的自定义 jail,正则千万别写成匹配
start proxy success——升级重启会刷一批这种日志,容易把自己封了。 - ③ 隧道内流量的源 IP 会”变成本机”。经 frp 隧道进来的 SSH/网页请求,在被访问那台机器看来源 IP 都是 frpc 主机自己,fail2ban 的封禁判断会失真。所以
/etc/fail2ban/jail.local里要写ignoreip把内网段放行——这台机器上就写着:”永不封禁本机与内网,避免把 frp 隧道/管理终端关在门外”。
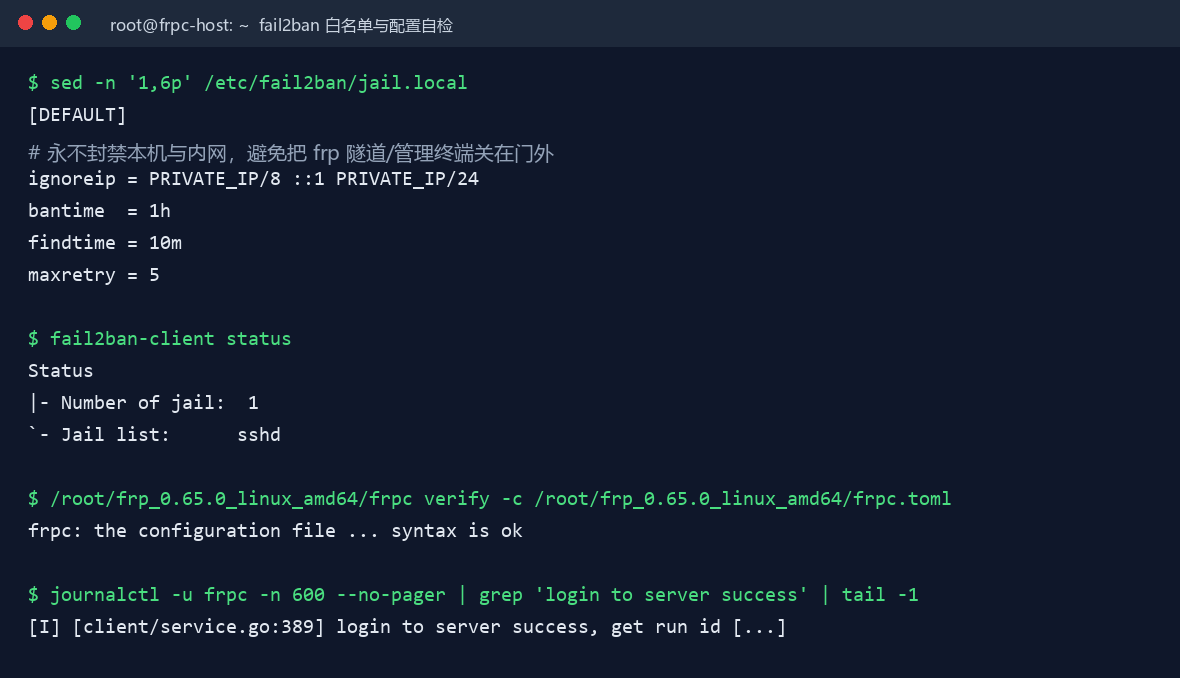
怎么确认加固确实没受影响(升级前后各跑一遍,逐条对比):
# ① 关键服务是不是都还活着
for s in fail2ban cups docker frpc; do
  printf "%-9s %s\n" "$s" "$(systemctl is-active $s)"
done

# ② fail2ban 的 jail 和封禁数有没有变
fail2ban-client status

# ③ 防火墙规则条数(升级前后应完全一致)
ufw status numbered | wc -l

# ④ 开机自启状态有没有变
systemctl is-enabled frpc fail2ban

# ⑤ 隧道数量(应与升级前一致)
journalctl -u frpc -n 600 --no-pager | grep -c 'start proxy success'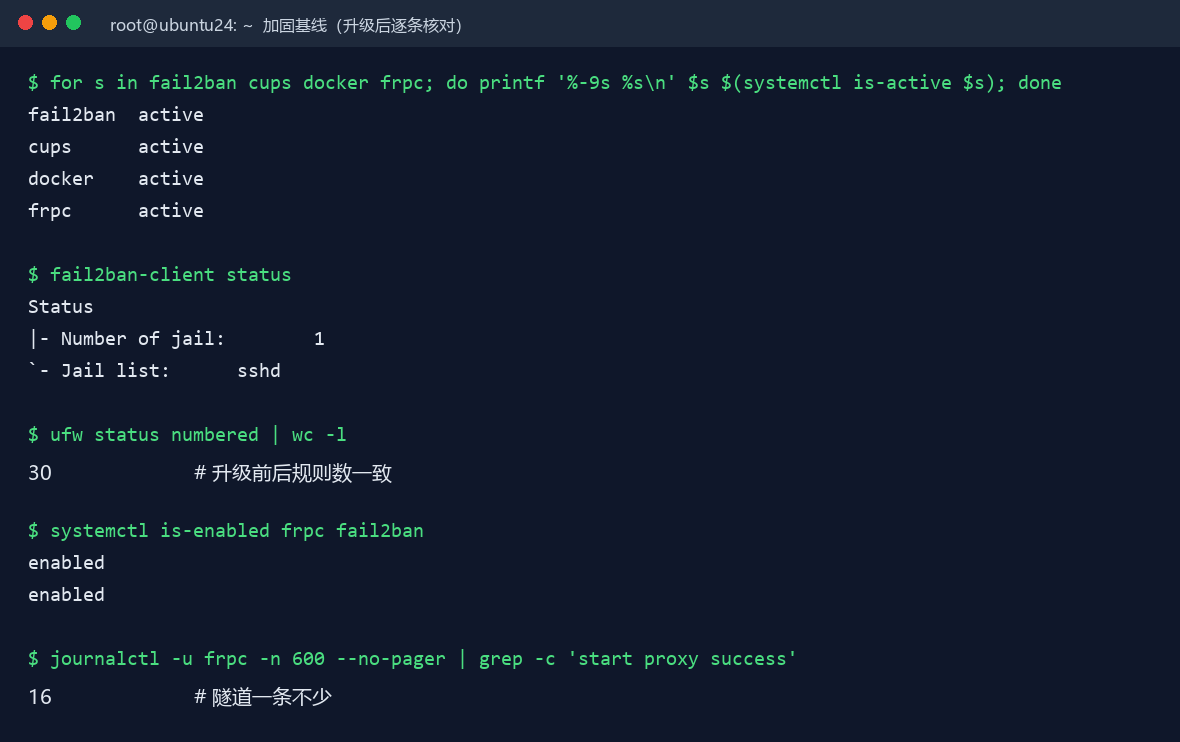
这台机器实测:升级前后 fail2ban 都是 active、jail 列表不变(sshd)、ufw 规则数不变、frpc 仍是 enabled、16 条隧道一条不少。如果你的机器上还跑着 nginx、apache 这类反代服务,把它们也加进第 ① 步的检查列表(这台机器没装 nginx,所以不在列表里)。
十、第 9 步:把这套流程固化成一条命令的升级脚本
手工升级一次不难,难的是半年后还要再升一次,那时候你已经忘了当初踩过哪些坑。所以最后把全过程写成了脚本 /root/upgrade_frpc.sh(权限 700),白话中文注释,随时可读。
10.1 脚本干的事(五步)
- 下载:依次试多个国内镜像,每个地址再依次试「HTTP 代理 → SOCKS 代理 → 直连」,哪个通用哪个;全程单进程下载,最后用
tar -tzf实测包完整。 - 检查:版本号对不对得上;再用新程序
frpc verify -c检查你的配置它认不认,不认就直接中止,旧版本原样不动。 - 备份:整个安装目录复制成带日期时间的
-bak-目录。 - 换文件:只替换 frpc / frps 两个二进制,配置文件原封不动。
- 重启并数代理:重启后数”日志里连成功的代理名”,和配置里声明的代理数对比,对不上或报错会列出详情并提示用备份恢复;重启失败会自动回滚旧版本。
10.2 加上”临时代理”这一步
实际用起来还有个小麻烦:GitHub 在国内经常连不上,如果手上有台临时代理机就能救场。但代理机的 IP 可能会变,写死在脚本里就不灵了。于是脚本开头加了交互询问:
read -r -p "代理 IP(回车=默认 192.0.2.100;输入 0/skip=不用代理):" PROXY_IP
[ -z "$PROXY_IP" ] && PROXY_IP="192.0.2.100"     # 直接回车 = 用默认 IP

if [ -n "$PROXY_IP" ] && [ "$PROXY_IP" != "0" ] && [ "$PROXY_IP" != "skip" ]; then
  echo "本次使用代理:HTTP http://$PROXY_IP:1082 ,SOCKS socks5h://$PROXY_IP:7894"
else
  echo "本次不用代理,走直连 + 国内镜像"
  PROXY_IP=""
fi
端口是写死的(HTTP 1082、SOCKS 7894),IP 每次运行时手动确认:回车用默认、输入别的 IP用你输入的、输入 0 或 skip完全不用代理。这样代理机换 IP 也不用改脚本。
10.3 怎么用
# 升到默认版本(脚本里写的当前版本)
bash /root/upgrade_frpc.sh

# 升到指定版本
bash /root/upgrade_frpc.sh 0.73.0

# 不想交互、直接用默认代理:把回车喂给它
printf '\n' | bash /root/upgrade_frpc.sh

# 明确不用代理(走直连 + 国内镜像)
printf '0\n' | bash /root/upgrade_frpc.sh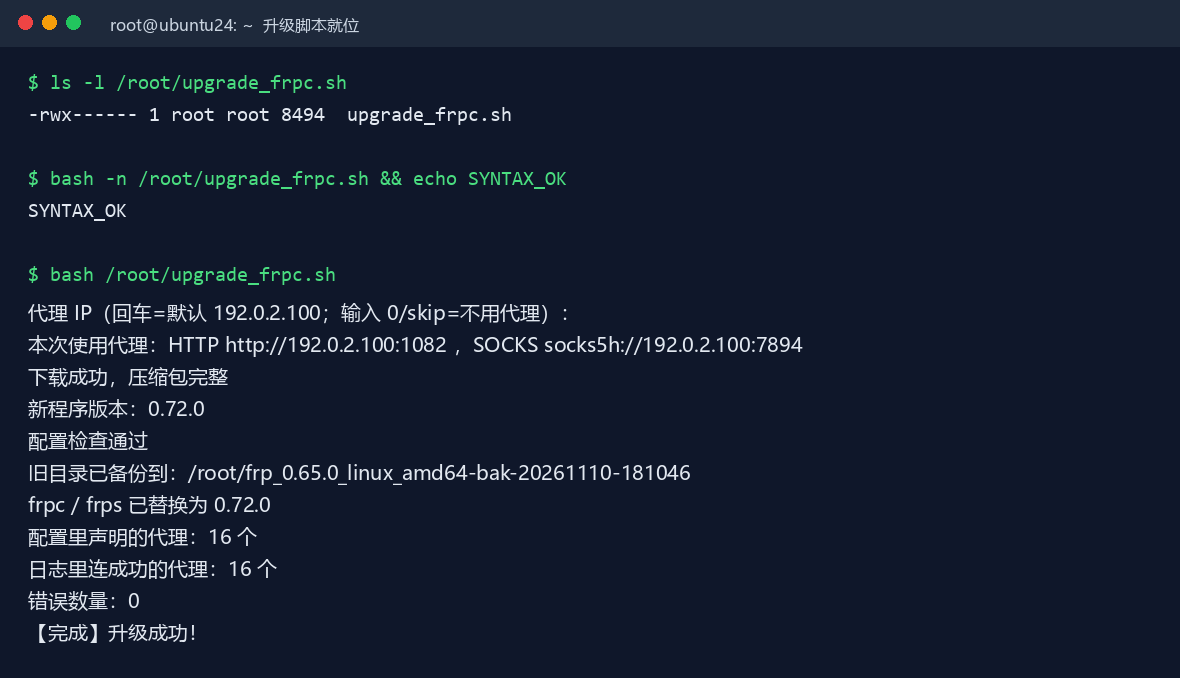
脚本另外在 Windows 桌面放了一份存档(upgrade_frpc.sh),方便以后给别的机器用。注意这是 Linux 的 bash 脚本,不能在 Windows 上双击运行,要传到服务器上执行。
十一、这次踩过的坑(QA 速查)
- Q:frp 到底有没有开 TLS?要不要两端同步改?
A:服务端transport.tls.force = true,客户端默认启用,两端都不用改。判断依据是日志里有没有login to server success——明文连强制 TLS 的服务端会被直接拒绝。 - Q:升级前怎么找程序装在哪?
A:systemctl cat frpc看 ExecStart 最准;systemd 里没有就ps或readlink /proc/<pid>/exe反查;再不行find / -xdev -name frpc。 - Q:为什么不能用 cp 覆盖程序文件?
A:cp覆盖正在运行的程序会被内核拒绝,报Text file busy。用install -m 755,它是”放新文件 + 摘旧路径”,运行中的老进程能安全跑完。 - Q:install 成功了,为什么隧道还没生效?
A:磁盘上是新程序,但跑着的进程执行的是旧 inode 里的老代码。必须systemctl restart frpc。 - Q:日志说 15 个代理成功,配置里却有 16 个,是不是漏了一条?
A:是 grep 数块数不准(注释块、缩进块都会干扰)。要数”日志里成功出现的代理名去重后”的数量,正确答案是 16。 - Q:下载 frp 的包卡在 GitHub 重定向,CPU 占用 0%。
A:典型的连不上。改用国内镜像(ghfast.top 等)。另外千万别开多个 curl 同时下同一个文件,它们会互相覆盖,tar 包看着有大小、实际是残的,必须用tar -tzf验一遍。 - Q:升级会不会中断正在跑的隧道?
A:会重启 frpc,隧道会断几秒。所以升级前要确认这台机器还有别的进入方式(比如直连 SSH),别在”隧道断了就回不来”的情况下操作。 - Q:脚本为什么每次都要问代理 IP?
A:临时代理机的 IP 会变,写死就废。端口固定、IP 手输,兼顾两种情况。
十二、安全与隐私经验
- 含 token 的配置,权限必须 root:root + 600:frpc.toml 属主是 www、权限 644,等于把隧道通行证挂在墙上。
- 别把内网管理端口直接挂公网:这台机器的 SSH 22 和 FTP 21 都通过 frp 映射到了公网端口。SSH 本身禁了密码登录还算安全,但明文 FTP 直接暴露在公网是不行的。
- 隧道里的源 IP 会失真:fail2ban 判断攻击来源时看到的是 frpc 主机自己,
ignoreip一定要包含内网段,否则你会把自己关在门外。 - 管理面板只监听回环地址:frps 的
webServer绑127.0.0.1是对的;面板口令写在配置文件里,配置文件权限 600。 - 配置文件权限改了要记下来:升级脚本用
install换二进制不会动 frpc.toml 的权限;但如果你以后手工cp过配置,权限可能被打回 644。 - 升级前确认这台机器还有第二条进入路径:直连 SSH 或本地控制台。frp 隧道是”出去的门”,别在关门时把钥匙留在门里。
十三、命令速查表
| 场景 | 命令 |
|---|---|
| 找 frpc 装在哪 | systemctl cat frpc | grep ExecStart |
| 从进程反查路径 | readlink -f /proc/$(pgrep -x frpc | head -1)/exe |
| 看单元原文 | systemctl cat frpc |
| 看解析后的属性 | systemctl show frpc -p ExecStart -p WorkingDirectory -p User --no-pager |
| 状态 / 自启 | systemctl is-active frpc、systemctl is-enabled frpc |
| 收紧配置权限 | chown root:root frpc.toml && chmod 600 frpc.toml |
| 校验配置语法 | frpc verify -c /root/frp_xxx/frpc.toml |
| 数连成功的代理 | journalctl -u frpc -n 600 | grep 'start proxy success' | grep -oE '\[[^]]+\]' | sort -u | wc -l |
| 数日志错误 | journalctl -u frpc -n 600 | grep -ci error |
| 只看登录成功 | journalctl -u frpc -n 600 | grep 'login to server success' |
| 替换二进制(不碰配置) | install -m 755 新目录/frpc 旧目录/frpc |
| 备份整目录 | cp -a /root/frp_xxx /root/frp_xxx-bak-$(date +%Y%m%d-%H%M%S) |
| 证明配置没动 | md5sum frpc.toml + diff 备份/frpc.toml 现役/frpc.toml |
| 升级并验证 | bash /root/upgrade_frpc.sh |
| 回滚 | cp -a 备份/frpc 现役/frpc && systemctl restart frpc |
| 看 fail2ban jail | fail2ban-client status |
| 看防火墙规则数 | ufw status numbered | wc -l |
最后再强调一遍流程:找到路径 → 读懂单元 → 收紧权限 → 清掉残留单元 → 下载并校验 → 备份整目录 → 只换二进制 → 重启并数代理名 → 逐条核对加固基线 → 留下脚本。每一步都有对应的”怎么确认成功”,做到最后一条命令之前,你已经知道每一步有没有生效。
FRP Windows10/11客户端+Nssm配置重启自动运行:https://www.hao0564.com/6194.html