

服务器长期裸奔在公网上,最怕三件事:数据库被扫、登录被爆破、管理面板暴露。这篇结合一次真实的服务器加固实战,用大白话讲清楚怎么自己手动做配置备份、MySQL 绑定回环、日志压缩、fail2ban 防爆破、nginx 限速和反向代理,每一步都有路径、有注释、有截图,照着敲就能复用。
开篇:动手前,先记住一条铁律
改任何配置之前,先备份。 一次改错、服务起不来、想回滚都靠这份备份。后面所有操作我都会先把原文件复制一份带时间戳的备份。
重点一:五个日常安全运维基本功
1. 配置备份 —— 改前必做
命令就一条,作用是把原文件复制成「原文件名 + 时间戳」的备份。时间戳用系统当前时间自动生成,每次备份都不会互相覆盖。
# 改配置前先备份(带时间戳,可回滚)
cp /etc/my.cnf /etc/my.cnf.bak-$(date +%Y%m%d-%H%M%S)

# 查看备份文件是否生成
ls -la /etc/my.cnf.bak-*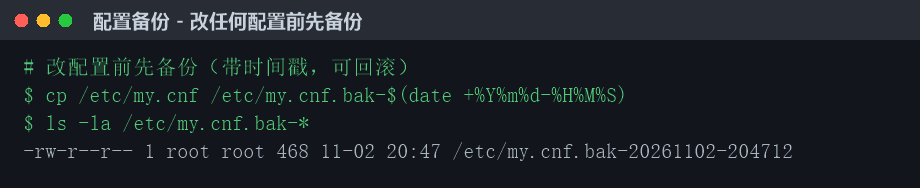
2. MySQL 绑定回环 —— 只让本机访问
MySQL 默认可能监听在所有网卡上(0.0.0.0),等于把数据库大门朝公网敞开。改成 127.0.0.1 后,只有服务器自己(以及走本机的网站)能连,外部根本摸不到门。
先补一句:my.cnf 是什么? 用大白话说,它就是 MySQL 数据库的「设置说明书」。MySQL 每次启动都会先读这个文件,照着里面的配置来干活——端口开多少、数据存在哪、允许谁连接、内存用多大,全都写在这里面。你改这个文件,就是在改 MySQL 的行为。文件里用 [mysqld] 这种中括号分段,[mysqld] 那段就是 MySQL 服务本身的设置。
配置文件路径:/etc/my.cnf。在 [mysqld] 段里加两行,然后重启并验证。
那改这个文件,宝塔里装的 MySQL 也生效吗? 生效,它俩其实是同一个东西。宝塔装的 MySQL 程序放在 /www/server/mysql/ 目录,但它的配置文件就是 /etc/my.cnf——文件里 basedir 指向 /www/server/mysql、datadir 指向 /www/server/data,全是宝塔的目录。所以你在宝塔面板「数据库」设置里改的那些项,本质上也是在改这个 /etc/my.cnf,面板只是套了个图形界面。手动改文件 = 在面板里改配置,效果一模一样,改完重启就生效。
唯一要小心的:有些服务器上还残留着一个用 apt 装的 MariaDB(比如 /usr/sbin/mysqld),那是个不监听端口的空壳进程,不是宝塔正在用的这个。别改错文件就行——认准 /etc/my.cnf,它才是宝塔 MySQL 的配置文件。
# 编辑配置文件
vim /etc/my.cnf

# 在 [mysqld] 段下加这两行
[mysqld]
bind-address = 127.0.0.1          # 主端口 3306 只监听本机
mysqlx-bind-address = 127.0.0.1   # X 协议端口 33060 也只监听本机

# 重启 MySQL 让配置生效
systemctl restart mysqld

# 验证:看到 127.0.0.1:3306 就对了(不再是 *:3306)
ss -ltnp | grep 3306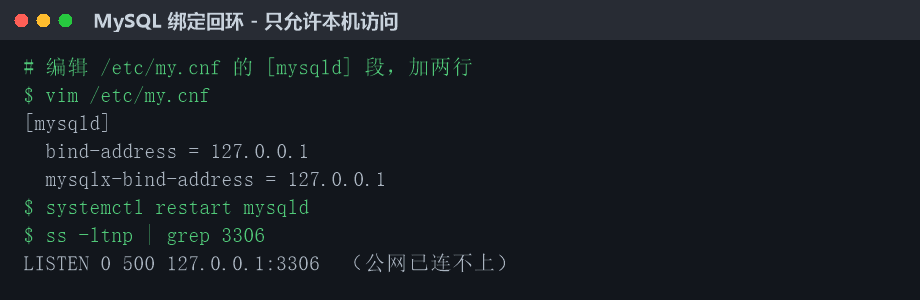
3. journal 日志压缩 —— 释放磁盘
先解释一下:journalctl 是什么?是不是系统的所有日志? 用大白话说,journalctl 是 Linux(systemd 系统)用来查看「系统日志」的命令,它读的是 systemd 统一收的那份日志——主要是系统服务(比如 sshd、MySQL、Docker)的启动和运行记录、内核日志、开机日志这些。
但它不是「所有日志」。像 nginx、网站的访问日志、Nextcloud 的应用日志,这些是各软件自己写到自己目录里的(比如 /www/wwwlogs/),不归 journalctl 管,得直接去那个文件看。所以可以简单记成:journalctl 管的是「系统本身的日志」,各软件自己写的日志不在这里面。
系统日志(journal)会越攒越大,长期不清理能吃掉几百 MB 甚至几 GB。两条命令就能把它压到指定大小。
# 先看当前日志占多大
journalctl --disk-usage

# 压缩到 200MB(只删归档的历史日志,不影响正在写的)
journalctl --vacuum-size=200M

# 再看一眼,确认变小了
journalctl --disk-usage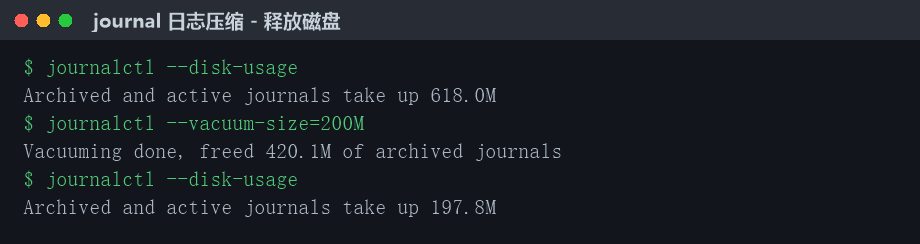
4. fail2ban 防爆破 —— 连续失败自动封 IP
fail2ban 是「看门狗」:盯着日志文件,发现某个 IP 连续登录失败几次,就自动用防火墙把它封掉一段时间。要防某个服务的爆破,需要给它配两样东西——一个 filter(定义什么算失败)和一个 jail(定义几次失败封多久)。
文件路径:filter 放 /etc/fail2ban/filter.d/,jail 放 /etc/fail2ban/jail.d/。
先澄清一个常见误区:fail2ban 读的日志,是 journalctl 吗? 不是。默认情况下,fail2ban 是「盯文件」——它读的是 jail 里 logpath 指定的那个日志文件,比如 nginx 的 /www/wwwlogs/xxx.log、Nextcloud 的 nextcloud.log。而 journalctl 是 systemd 的日志查看工具,是另一套东西(就是上一步「日志压缩」讲的那个)。只有把 fail2ban 的 backend 配成 systemd 时,它才会去读 systemd 的日志;默认是不读的。
打个比方:systemd 的 journal 就像小区物业的监控总台账——想看只能找物业调(就是敲 journalctl);各软件自己写的日志,就像你家门口自己装的摄像头录像——一个普通文件,随时能翻。fail2ban 默认是坐在你家门口,盯着你自己的摄像头录像看。只有你专门把它叫到物业办公室、告诉它「去看总台账」,它才会去看那个——这一步就是配 backend = systemd。
所以上面这台服务器的 6 个 jail,全部都是盯「普通日志文件」的(它们的 logpath 写的都是 wwwlogs/xxx.log、nextcloud.log、docker 的 json 日志),没一个是 journal,跟 journalctl 完全没关系。
filter 和 jail 是怎么联动的? 记住一句话:filter 说「什么算失败」,jail 说「看哪个文件、失败几次、封多久」。fail2ban 启动后,会拿着 jail 里的 logpath 去盯那个文件;每读到新的一行,就用 jail 里 filter 指定的那个 filter 的正则去套;套中了,就记这个 IP「失败一次」。同一个 IP 在 findtime 时间窗里累计达到 maxretry 次,就按 bantime 用防火墙把 IP 封掉。
下面用一台服务器上真实在跑的 6 个 jail 举例,看它们是怎么一一对应的:
# ===== 案例1:sshd(系统自带,防 SSH 暴力破解)=====
# filter 匹配 /var/log/auth.log 里的"密码失败"
# jail 指定看这个文件,10 分钟失败 4 次封 1 小时
[sshd]
enabled = true
filter = sshd
logpath = /var/log/auth.log
maxretry = 4

# ===== 案例2:frp-auth(防 frp 面板登录爆破)=====
# filter 匹配访问日志里出现 401(未授权)
[frp-auth]
enabled = true
filter = frp-auth
logpath = /www/wwwlogs/frp.hello0564.com.log
          /www/wwwlogs/frp.abc0564.com.log
maxretry = 5
findtime = 10m
bantime = 1h

# ===== 案例3:nextcloud-auth(防 Nextcloud 登录爆破)=====
# filter 匹配 nextcloud.log 里的 "Login failed"
[nextcloud-auth]
enabled = true
filter = nextcloud-auth
logpath = /www/wwwroot/你的域名/data/nextcloud.log
maxretry = 5
bantime = 1h

# ===== 案例4:rustdesk-relay(防 RustDesk 中继认证失败)=====
# filter 匹配 docker 容器日志里的 "invalid key"
[rustdesk-relay]
enabled = true
filter = rustdesk-relay
logpath = /var/lib/docker/containers/*/*-json.log
bantime = 2h
对应的 filter 长这样(只负责写正则,告诉 fail2ban「匹配到这一行就算一次失败」):
# filter.d/frp-auth.conf —— 匹配访问日志里的 401
[Definition]
failregex = ^<HOST> .*" 401

# filter.d/nextcloud-auth.conf —— 匹配 "Login failed"
[Definition]
failregex = ^.*"message":"Login failed: .* (Remote IP: <HOST>)"

# filter.d/rustdesk-relay.conf —— 匹配 "invalid key"
[Definition]
failregex = Relay authentication failed from .*<HOST>.* - invalid key看懂这套对应关系,以后给任何服务加防爆破就三步:① 写个 filter 说清「失败长啥样」;② 写个 jail 说清「看哪个文件、几次封多久」;③ fail2ban-client reload 生效。
# 1. 先写 filter(正则:匹配日志里什么算"登录失败")
cat /etc/fail2ban/filter.d/mylogin.conf
[Definition]
failregex = ^<HOST> .*" 401        # 访问日志里出现 401 就算失败

# 2. 再写 jail(规则:几次失败、封多久)
cat /etc/fail2ban/jail.d/mylogin.conf
[mylogin]
enabled = true        # 启用
filter = mylogin      # 用上面那个 filter
logpath = /你的日志路径/access.log   # 监控哪个日志
maxretry = 5          # 10 分钟内失败 5 次
bantime = 1h          # 封禁 1 小时

# 3. 重载并查看状态
fail2ban-client reload
fail2ban-client status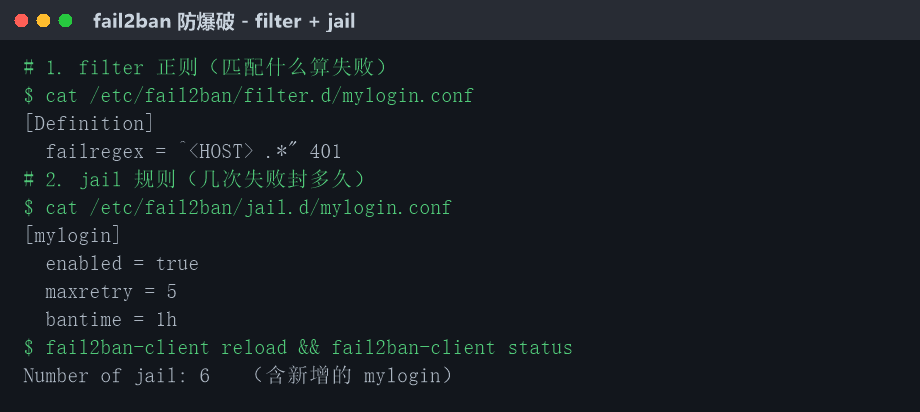
5. nginx 限速 —— 挡住高频请求
fail2ban 管「封 IP」,nginx 限速管「限频率」。比如一个登录接口被脚本每秒打几百次,fail2ban 还没反应过来时,nginx 限速能先顶住。分两步:先在 http 段定义「限速区」,再在具体 location 里启用。
# 1. nginx.conf 的 http 段定义限速区(每 IP 每秒最多 2 个请求)
vim /www/server/nginx/conf/nginx.conf
limit_req_zone $binary_remote_addr zone=mylogin:10m rate=2r/s;

# 2. 在站点的 location 段启用(突发 10 个,超出返回 429)
location ^~ / {
    limit_req zone=mylogin burst=10 nodelay;
    limit_req_status 429;
}

# 3. 测试并重载
nginx -t && nginx -s reload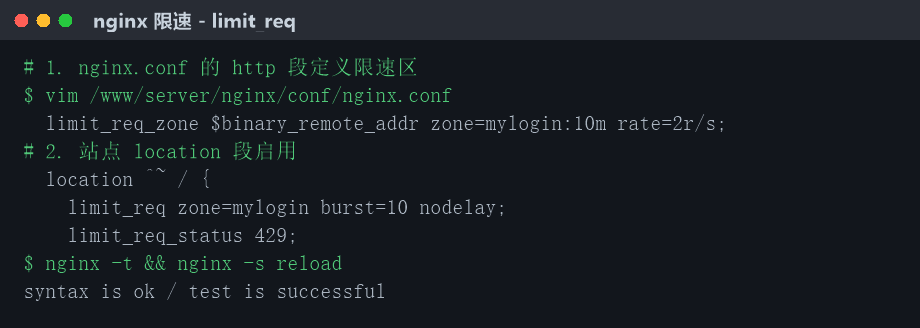
重点二:nginx 反向代理指向 127.0.0.1
很多后台服务(比如 frp 面板、网盘、面板)默认监听在 0.0.0.0:7500,任何人用「服务器IP:7500」就能直接访问,绕过 nginx、绕过防爆破。正确的做法是:让服务只监听 127.0.0.1(本机),再用 nginx 反向代理把域名流量转发到 127.0.0.1 那个端口。这样外部只能走 nginx,登录爆破、限速、HTTPS 全部由 nginx 统一管。
以宝塔为例,反代配置文件在 /www/server/panel/vhost/nginx/proxy/你的域名/*.conf,核心就两行:
# 站点反代配置(目标指向本机回环,而不是公网 IP)
location ^~ / {
    proxy_pass http://127.0.0.1:7500;   # 转发到本机的 7500 端口
    proxy_set_header Host $host;         # 保留原始域名
    proxy_set_header X-Real-IP $remote_addr;   # 传给后端真实客户端 IP
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}

# 改完测试并重载
nginx -t && nginx -s reload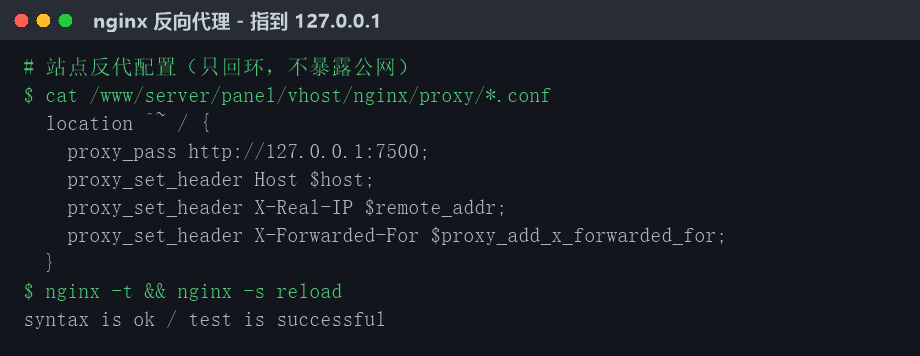
举一反三:任何「只想本机访问、又要对外提供服务」的场景都适用这套——把服务的监听地址改成 127.0.0.1,再在 nginx 里 proxy_pass 过去。端口号换一换就行(7500 换成你服务的端口)。
总结
- 改配置前先备份,能回滚才有底气。
- 数据库/服务能绑 127.0.0.1 就别绑 0.0.0.0。
- 日志定期压缩,磁盘别被悄悄吃满。
- 登录类接口:fail2ban 封 IP + nginx 限速,两道防线一起上。
- 后台面板收口到本机,统一走 nginx 反向代理。