

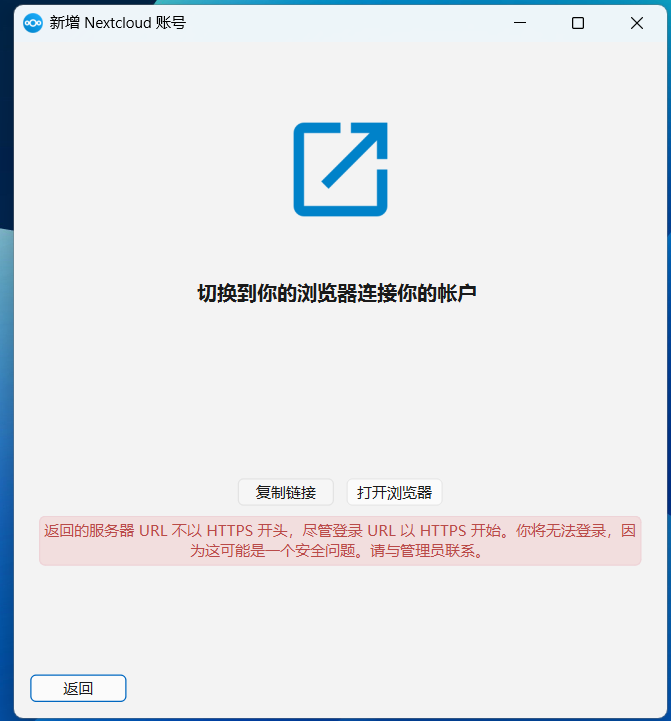
这个问题的根源在于,Nextcloud 在反向代理后面无法正确识别访问协议。你的客户端通过 HTTPS 访问,但 Nextcloud 后端接收到的却是来自宝塔的 HTTP 请求,这种协议不一致触发了客户端的严格安全检查。
解决的核心是修改 Nextcloud 的配置文件config.php,强制告诉它所有外部访问都使用 HTTPS 协议
解决方案:修改 Nextcloud 配置文件
第一步:定位并编辑配置文件
你需要找到并编辑 Nextcloud 根目录下的 config/config.php 文件。具体路径取决于你的安装方式:
- 如果通过宝塔面板一键部署:通常位于
/www/wwwroot/你的Nextcloud目录/config/config.php,可以在宝塔文件管理器中直接找到并编辑。 - 如果通过Docker安装:需要先进入容器内部,或通过Docker的卷挂载找到配置文件。
第二步:添加/修改配置参数
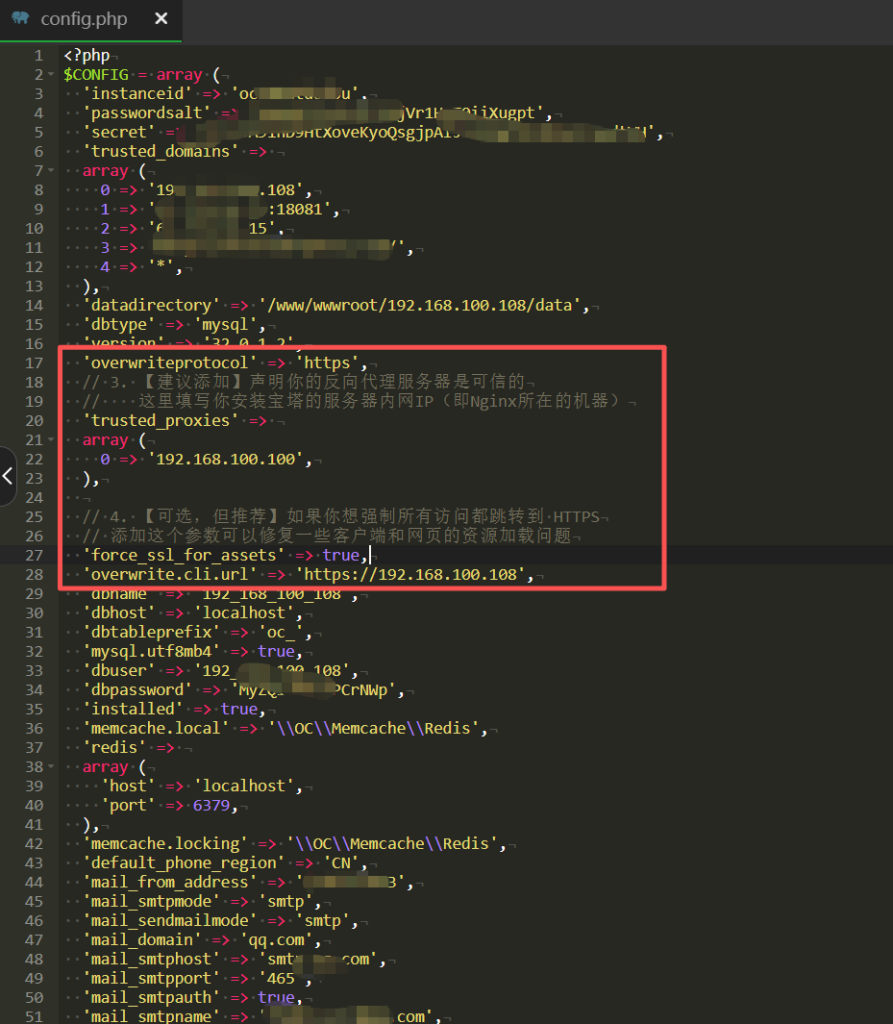
在 config.php 文件中,找到 $CONFIG = array ( 这一行,在它后面的数组内部新增或修改以下参数。
请注意代码语法,每个参数后要有一个逗号,最后一个参数后可以没有。
php
<?php
$CONFIG = array (
  // ... 这里是你原有的其他配置 ...

  // 1. 【必须添加】告诉 Nextcloud 所有的访问协议都是 HTTPS
  'overwriteprotocol' => 'https',

  // 2. 【必须修改】将原来的 http:// 地址改为你的 HTTPS 域名
  'overwrite.cli.url' => 'https://file.help0564.com',

  // 3. 【建议添加】声明你的反向代理服务器是可信的
  //    这里填写你安装宝塔的服务器内网IP(即Nginx所在的机器)
  'trusted_proxies' =>
  array (
    0 => '192.168.100.100',
  ),

  // 4. 【可选,但推荐】如果你想强制所有访问都跳转到 HTTPS
  // 添加这个参数可以修复一些客户端和网页的资源加载问题
  'force_ssl_for_assets' => true,
);
第三步:保存并验证
- 保存
config.php文件。 - 清除 Nextcloud 浏览器缓存(必要时可重启 PHP 或 Docker 容器)。
- 再次使用 PC 客户端
https://file.help0564.com登录,问题应该已经解决。
参数解释
配置参考
这是一个简化的正确配置示例,你可以参考:
php
'trusted_domains' =>
  array (
    0 => '192.168.100.100',
    1 => 'file.help0564.com',
  ),
  'trusted_proxies' =>
  array (
    0 => '192.168.100.100',
  ),
  'overwrite.cli.url' => 'https://file.help0564.com',
  'overwriteprotocol' => 'https',
完成以上修改后,客户端登录的问题即可解决。如果还有其他问题,随时可以继续交流。
Rsync同步文件到Nextcloud后不显示文件:https://www.hao0564.com/5651.html