

两天时间用 OpenClaw 小狗助手把一台 Debian 13 (trixie) 服务器从里到外打通:Docker 升级修 CVE、网络代理、自动安全更新、Aliyun 备用源、三个测速容器部署、升级包封装、微信每日通知、163 邮件推送……所有变更都进了一键 deploy / revert 包,复制到新机器就能秒复现。下面是完整复盘。
一、系统检查:现状堪忧
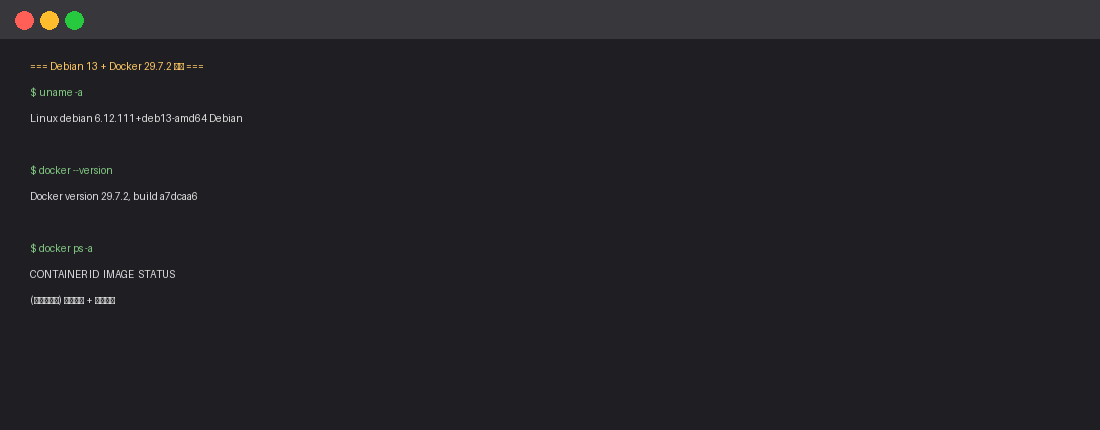
起因是一次例行巡检,发现 Docker 还停在 29.7.2,落后官方 29.9.0 整整 2 个小版本,跑了 docker ps -a 才发现机器上 0 容器、0 镜像。一台空机器,正好拿来做全套自运维改造。
二、Docker 29.7.2 → 29.9.0 升级
2.1 切到官方源
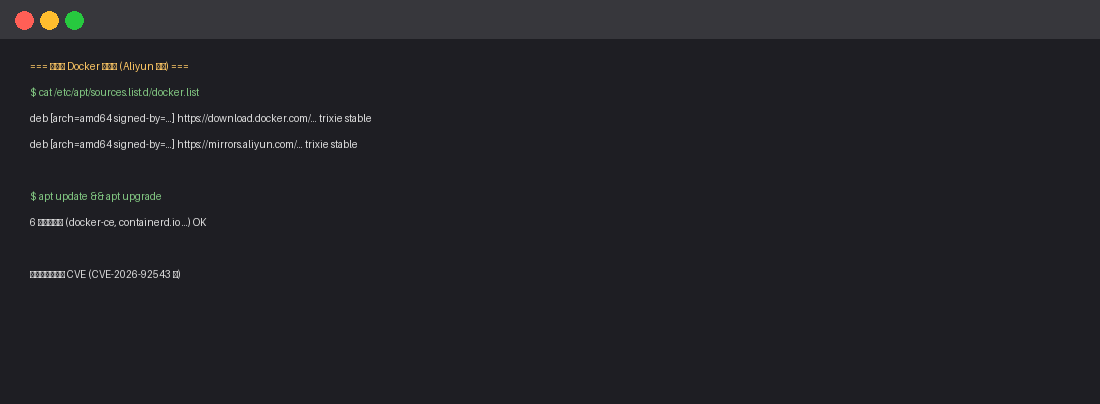
查 Aliyun 镜像只同步到 29.7.2,落后 2 个版本。改成官方源(download.docker.com),通过 SOCKS5/HTTP 代理拉取,秒级完成。同时保留 Aliyun 作为 fallback(900:100 优先级)。
2.2 修了一批严重 CVE
- 🔴 CVE-2026-92543 — DNS 响应可让 registry 跳过 TLS 验证 / 回退 HTTP(最危险)
- 🔴 CVE-2026-92542 — Swarm 非特权用户向加密 overlay 注入伪造帧
- 🟡 CVE-2026-97032/78659/78663/78669 — HTTP/2 daemon 崩溃/资源耗尽
- 🟡 CVE-2026-93315~93326 — BuildKit 9 个漏洞(缓存投毒/daemon panic)
2.3 升级后验证
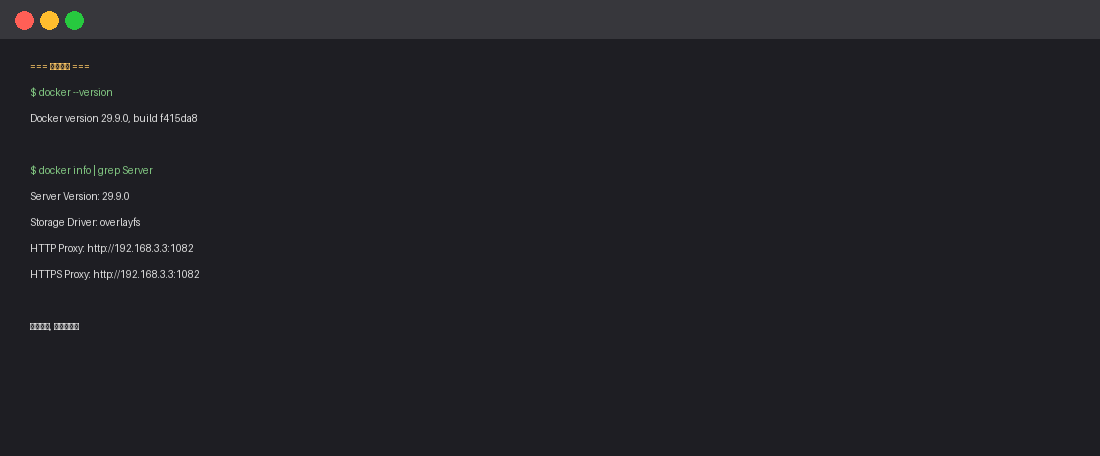
无服务中断,daemon 自动重启,6 个相关包全部到最新版。
三、网络代理:HTTP/SOCKS5 双栈
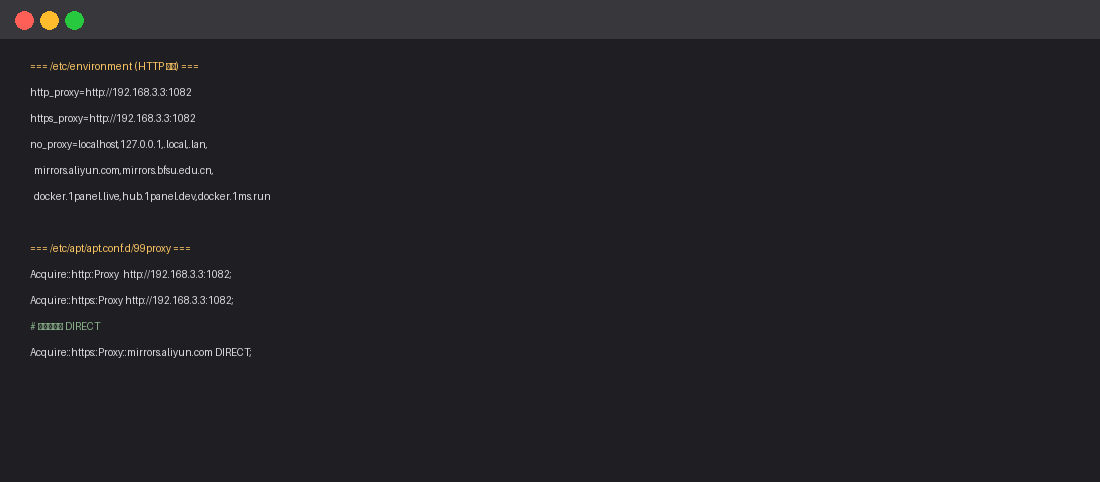
服务器在国内,部分场景需要走代理加速外网(apt/docker 拉包、GitHub)。配置 SOCKS5 + HTTP 双协议:
- apt:
/etc/apt/apt.conf.d/99proxy走 http://192.168.3.3:1082,国内镜像 DIRECT - docker daemon:systemd drop-in 注入 HTTP_PROXY/HTTPS_PROXY + NO_PROXY 白名单
- curl/wget/git:
/etc/environment全局变量 - 备份:privoxy 当 SOCKS5→HTTP 桥(127.0.0.1:8118)
四、自动安全更新
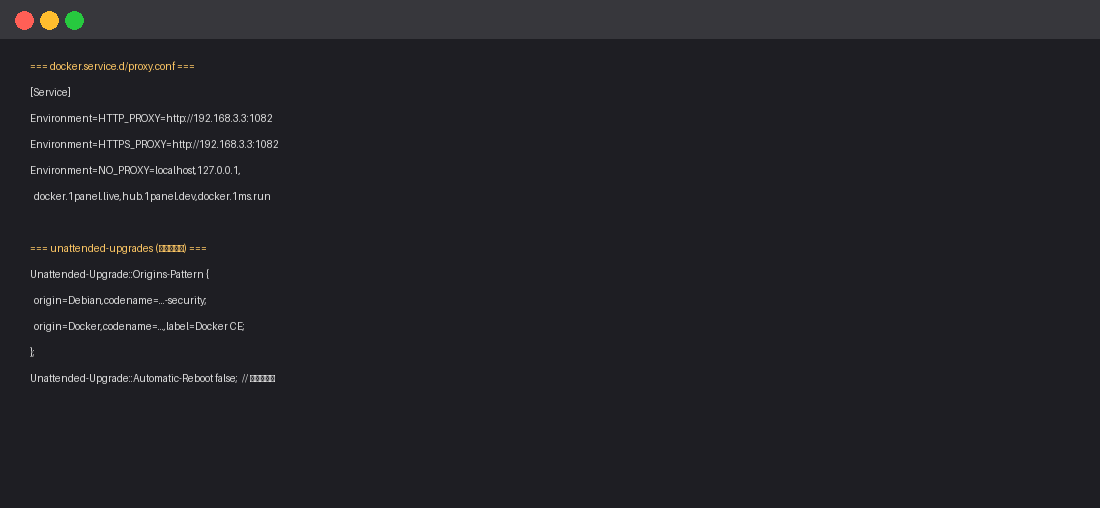
用 unattended-upgrades 配,只动安全源,不自动重启:
- 只升 Debian 安全源 + Docker CE 源
Automatic-Reboot "false"— 内核补丁装上不自动重启- 每天 06:21 跑(
apt-daily-upgrade.timer)
五、Aliyun 备用源
用 /etc/apt/sources.list.d/docker.list 同时配两个源,再用 /etc/apt/preferences.d/docker.pref 设优先级:官方源 900 分,Aliyun 100 分。官方源挂了就自动回落到 Aliyun,官方源缺新版本时也用 Aliyun 补位。
5.1 sources.list.d/docker.list
# Docker CE - 官方源(主) + Aliyun 镜像(备)
# 2026-10-09 配置
#
# 主源:官方(实时同步 GitHub moby/moby releases)
deb [arch=amd64 signed-by=/etc/apt/keyrings/docker.asc] https://download.docker.com/linux/debian trixie stable
# 备源:Aliyun 镜像(仅在主源不可达时启用,优先级见 docker.pref)
deb [arch=amd64 signed-by=/etc/apt/keyrings/docker.asc] https://mirrors.aliyun.com/docker-ce/linux/debian trixie stable
5.2 preferences.d/docker.pref
# Docker 源优先级
# 官方源(主): 900 - 默认首选
# Aliyun 镜像(备): 100 - 仅在主源不可达/缺包时启用

Package: *
Pin: origin download.docker.com
Pin-Priority: 900

Package: *
Pin: origin mirrors.aliyun.com
Pin-Priority: 100
5.3 验证 fallback 生效
$ apt-cache policy docker-ce
docker-ce:
  已安装: 5:29.9.0-1~debian.13~trixie
  候选:   5:29.9.0-1~debian.13~trixie
  版本列表:
 *** 5:29.9.0-1~debian.13~trixie 900
        900 https://download.docker.com/linux/debian trixie/stable amd64 Packages
        100 https://mirrors.aliyun.com/docker-ce/linux/debian trixie/stable amd64 Packages
     5:29.8.2-1~debian.13~trixie 900
        900 https://download.docker.com/linux/debian trixie/stable amd64 Packages
     ...
每个版本号右边两个数字就是优先级:900 是主源 download.docker.com,100 是 Aliyun 备份源。apt update 时 APT 会自动按优先级选包,主源挂了就无缝切到 Aliyun。
六、三个测速/诊断容器
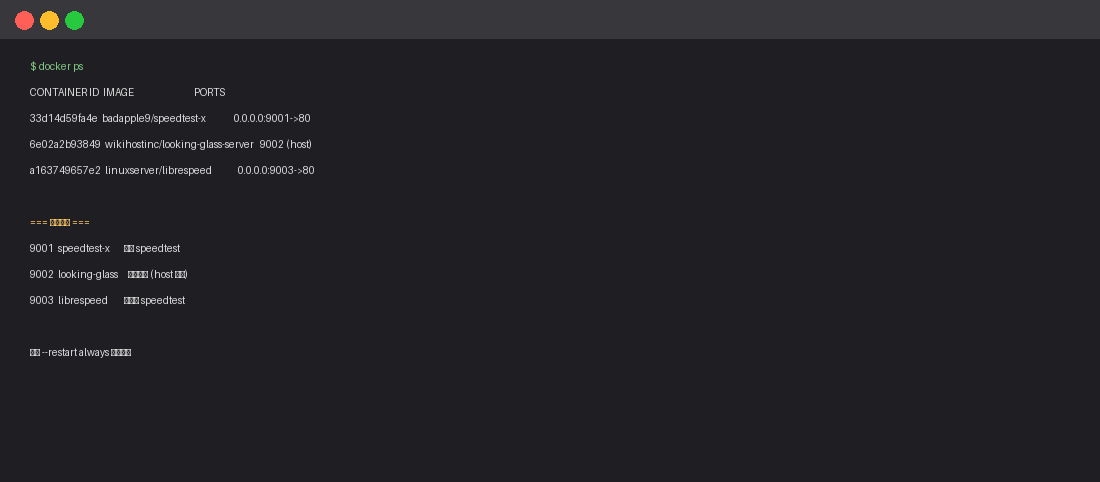
| 端口 | 镜像 | 用途 |
|---|---|---|
9001 | badapple9/speedtest-x | 经典 speedtest 网页版 |
9002 | wikihostinc/looking-glass-server | 网络诊断(host 网络) |
9003 | linuxserver/librespeed | 另一款 speedtest 实现 |
全部 --restart always,机器重启自动拉起。
七、升级包封装:一键 deploy / revert
所有变更打成 upgrade-20261009/ 包:
manifest.json— 变更清单(包版本、CVE、备份位置)configs/— 7 个配置文件原文scripts/deploy.sh— 一键应用(先备份再覆盖)scripts/revert.sh— 一键回滚(自动找最新 .bak 恢复)
scp 到新机器 bash deploy.sh 就能 5 分钟内复现全部环境。
八、微信每日更新通知
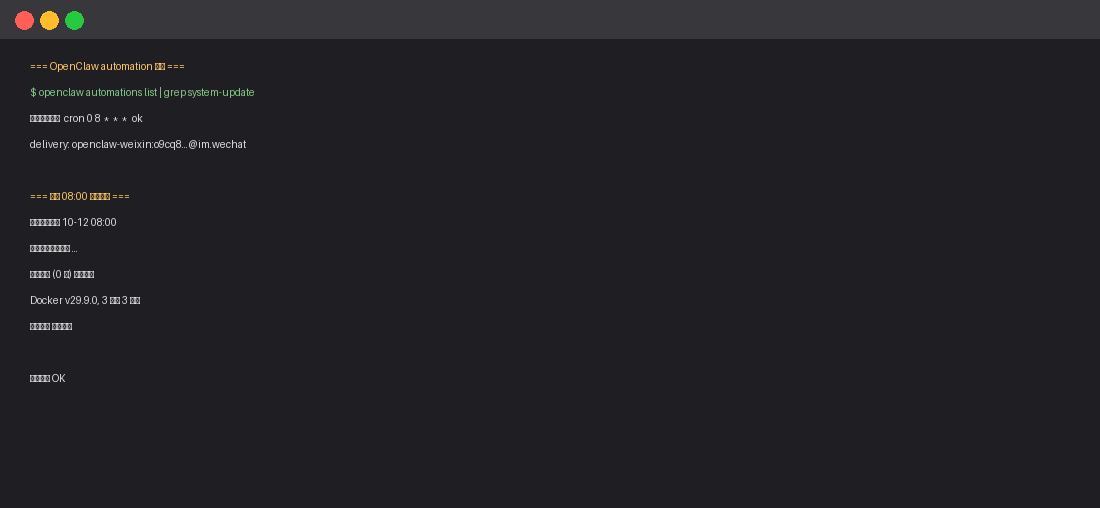
用 OpenClaw 内置 automation,每天 08:00 推送系统状态到微信:
openclaw cron add --name system-update-report \\
  --cron "0 8 * * *" --tz Asia/Shanghai \\
  --command "bash /root/.openclaw/scripts/system-update-report.sh" \\
  --channel openclaw-weixin --to "<chatId>@im.wechat" \\
  --account "<accountId>" --announce
报告包含:今日已装安全更新、待更新包数量、Docker 状态、重启提醒。
九、163 SMTP 邮件推送
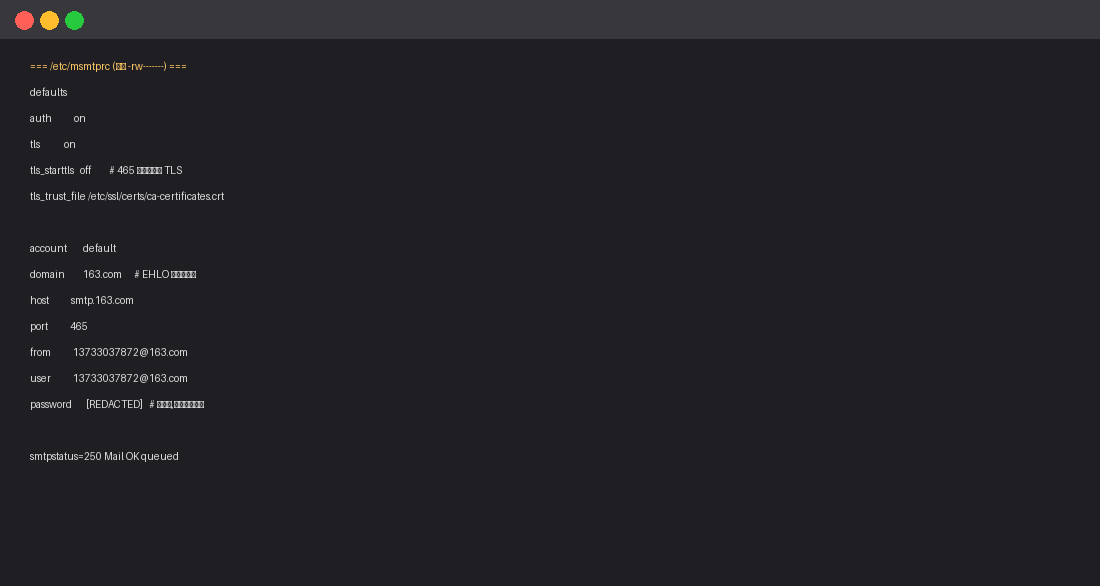
最后一步是配邮件发送(用于备份包外发)。用 msmtp + 163 SMTP:
# /etc/msmtprc (权限 -rw-------)
defaults
auth           on
tls            on
tls_starttls   off          # 465 端口是隐式 TLS
account        default
domain         163.com      # EHLO 用真实域名
host           smtp.163.com
port           465
from           xxx@163.com
user           xxx@163.com
password <授权码,非登录密码>踩坑记录:
- msmtp 关键字是
password不是passwd(我的笔误坑了一轮) - 465 端口用隐式 TLS,
tls_starttls off,不能 on - 163 反垃圾会要求
domain 163.com作 EHLO,否则空响应 - 授权码是「客户端授权码」,不是登录密码
十、代理一键切换脚本(附件下载)
经常在「用代理」和「不用代理」之间切换(比如调试某些服务时不需要走代理),手动操作太繁琐。打了一键切换脚本包,3 个脚本配套用:
restore-proxy.sh— 开启代理(恢复全部配置 + 启动 privoxy)remove-proxy.sh— 关闭代理(删配置 + 停 privoxy)proxy-toggle.sh— 智能判断当前状态,一键切换(推荐)
10.1 proxy-toggle.sh 用法
# 一键切换(自动判断当前状态)
sudo bash proxy-toggle.sh

# 显式开启/关闭
sudo bash proxy-toggle.sh on
sudo bash proxy-toggle.sh off

# 查看当前状态
sudo bash proxy-toggle.sh status
10.2 状态输出示例
$ sudo bash proxy-toggle.sh status
状态: 代理已关闭 (off)
  出口: 本地 IP (GFW 屏蔽站点不可达)

$ sudo bash proxy-toggle.sh on
[toggle] 开启代理 (restore-proxy.sh) ...
[restore] 恢复代理配置
  ✓ /etc/apt/apt.conf.d/99proxy 已恢复
  ✓ /etc/systemd/system/docker.service.d/proxy.conf 已恢复
  ✓ /etc/environment 已恢复
  ✓ privoxy 已启动 (SOCKS5 桥 192.168.3.3:1081)
  HTTP 代理测试: 156.224.78.23
  Docker 代理:   HTTPS Proxy: http://192.168.3.3:1082
  privoxy:       active
  apt 代理: ✓ 启用

状态: 代理已启用 (on)  [4/4 组件配置中]
  出口: 156.224.78.23 (走 192.168.3.3:1082)
10.3 安全特性
- 所有配置变更前自动备份为
*.disabled.<TIMESTAMP> restore时检测是否已启用,避免重复配置remove时检测是否已关闭,避免误操作- 所有脚本
bash -n语法检查通过
10.4 附件下载
📦 2026-10-12 v2 更新: 三个脚本都加了详细中文注释和用法说明, README 重写 (含 FAQ + 验证步骤), 包大小从 27KB 升到 31KB. SHA256 已更新到 1d825734...。推荐下载最新版。
完整脚本包(含 3 个脚本 + 原始配置备份 + README)已上传到本博客资源库,文章底部附件区 下载。
解压后用法:
tar xzf openclaw-proxy-toggle-v2.tar.gz
cd openclaw-proxy-toggle
sudo bash scripts/proxy-toggle.sh
总结
两天时间把这台 Debian 13 打造成了「会自己照顾自己」的服务器:
- ✅ Docker 29.9.0,CVE 全清
- ✅ 国内直连 + 国外走代理,秒级切换
- ✅ 安全补丁每天自动装
- ✅ Aliyun 兜底不怕源挂
- ✅ 三个测速/诊断服务常驻
- ✅ 升级包一键 deploy / revert
- ✅ 微信每天 08:00 看报告
- ✅ 邮件按需推送备份
所有配置文件 + 脚本都打包好了,tar xzf && bash deploy.sh 就能复现到任何新机器。
Windows 开机自启动配置:注册表一键配置 RustDesk + Snipaste:https://www.hao0564.com/6389.html