

这是一次真实的 Debian 12 服务器体检记录。起因很简单:一台跑着 Memos、Syncthing、WizNote 的云服务器,磁盘到了 80%,而且几个本该只在内网用的服务,公网居然都能直接打开。本文把处理过程整理成小白也能照着做的教程,重点讲两件事:容器暴露怎么收口,以及日志怎么安全清理。
一、先破一个误区:Docker 的 -p 会绕过 UFW
很多人以为“服务器开了 UFW,只放行 22/80/443,其他端口就安全了”。实测并不是这样。
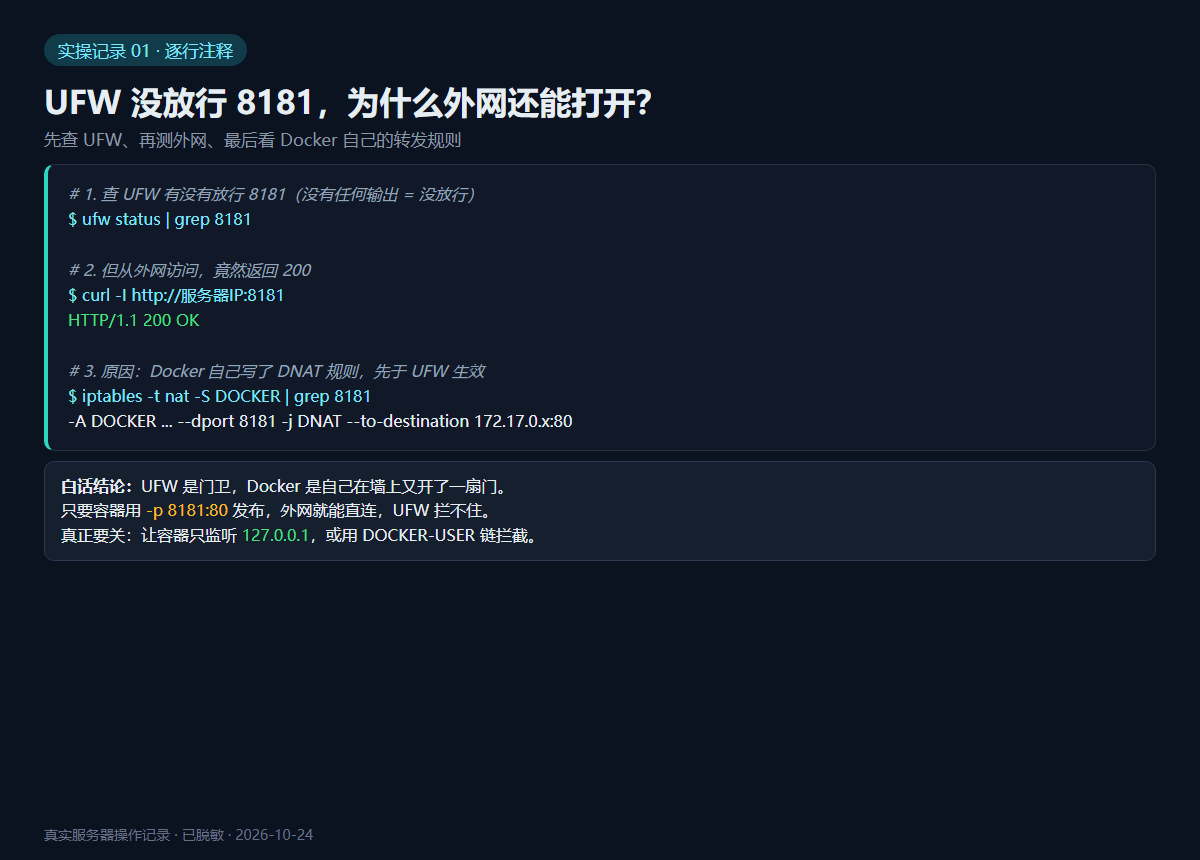
原因在 iptables 的规则顺序:Docker 发布端口时,会往 DOCKER 链写一条 DNAT 规则,把发往宿主机 8181 的流量直接转发到容器里。这条链先于 UFW 的 INPUT 规则生效,所以 UFW 里有没有放行 8181,都不影响外部访问。
一句话记住:UFW 是门卫,Docker 是自己又在墙上开了一扇门。只关 UFW,不等于关容器。真正要关,必须让容器只监听 127.0.0.1,或者用 DOCKER-USER 链拦截。
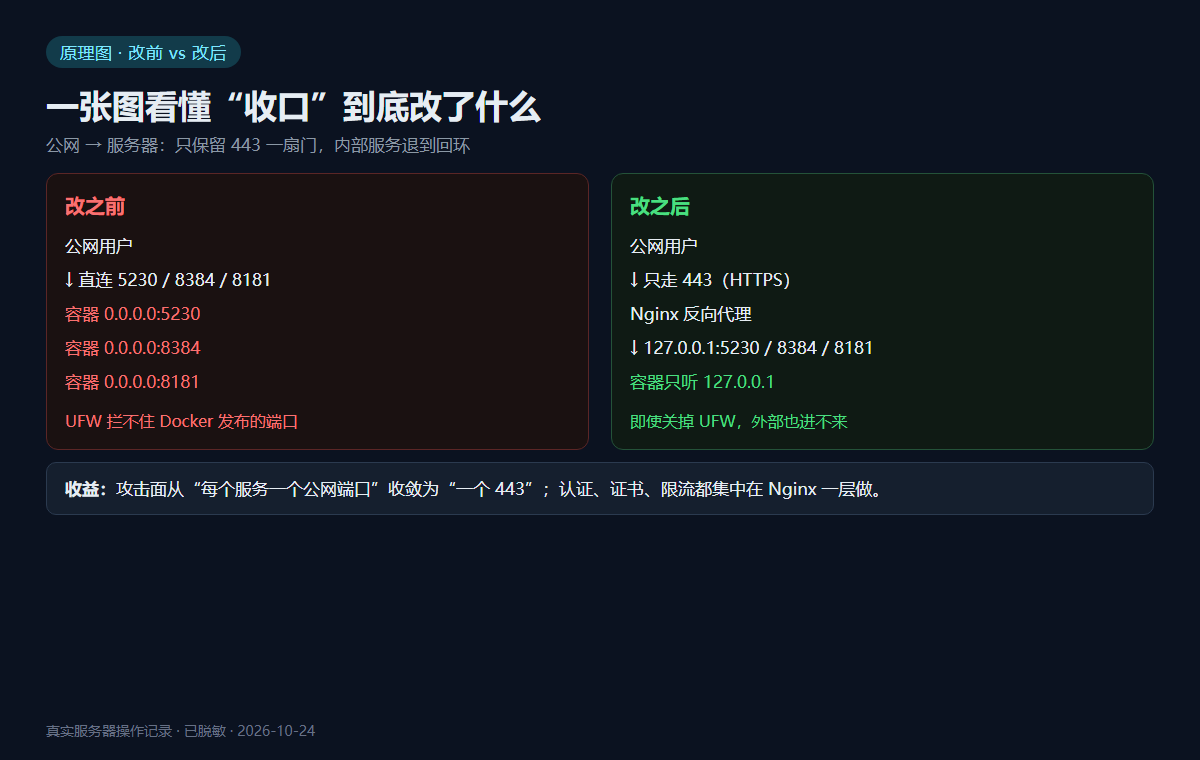
二、通用套路:三步把“公网直连”改成“本机监听 + 反代”
不管是 Memos、Syncthing 还是别的容器,收口都是同一个套路。先判断它怎么启动的:
| 启动方式 | 判断方法 | 改哪里 |
|---|---|---|
| docker compose | docker inspect 里能看到 com.docker.compose.project |
改 compose 文件的 ports,再 up -d |
| docker run | 没有 compose 标签,只有一条运行命令 | 用原参数重建容器 |
第 1 步:查清端口绑定和数据挂载
# 查看容器的端口绑定:HostIp 为空 = 0.0.0.0(所有网卡都能访问)
docker inspect 容器名 --format '{{json .HostConfig.PortBindings}}'

# 查看数据挂载:左边是宿主机目录,右边是容器内目录;重建容器时要原样带上
docker inspect 容器名 --format '{{range .Mounts}}{{.Source}} -> {{.Destination}}{{"\n"}}{{end}}'
HostIp 是空字符串,就表示 0.0.0.0(所有网卡);数据挂载一定要记下来,重建容器时原样带上。
第 2 步:把端口绑定改成 127.0.0.1
Compose 方式:把 - 8384:8384 改成 - 127.0.0.1:8384:8384,然后:
# 进入存放 docker-compose.yml 的目录(换成你自己的路径)
cd /你的compose目录

# 按修改后的配置重建并启动服务;-d 表示后台运行
docker compose up -d 服务名
docker run 方式:先备份 inspect,再删容器重建。数据在宿主机挂载目录里,删容器不会丢:
# 1. 备份原容器的完整配置,出问题可对照恢复
docker inspect 容器名 > /root/容器名-inspect.json

# 2. 停止并删除旧容器(数据在宿主机挂载目录里,不会丢)
docker stop 容器名 && docker rm 容器名

# 3. 用原镜像、原环境变量、原挂载重建,只把端口改成 127.0.0.1
#    -p 端口映射(127.0.0.1 表示只监听本机)
#    -v 数据目录(宿主机:容器)
docker run -d --name 容器名 --restart unless-stopped \
  -p 127.0.0.1:端口:容器端口 \
  -v /宿主机数据目录:/容器内目录 \
  镜像名:标签
第 3 步:改 Nginx 反代到 127.0.0.1,并验证
容器只听本机后,原来的“公网 IP:端口”反代目标就失效了,必须改成 http://127.0.0.1:端口。这一步最容易出错,下面按“找文件 → 备份 → 改 → 测 → 重载 → 验证”拆开讲,照着做即可。
3.1 先找到站点的反代配置文件
宝塔会把每个站点的反代规则单独放在 /www/server/panel/vhost/nginx/proxy/域名/ 目录里。先确认文件在哪:
# 进入宝塔的 Nginx 站点配置目录
cd /www/server/panel/vhost/nginx/

# 找到你的站点配置(把 example.com 换成你的域名)
ls | grep example.com

# 在反代规则里搜索端口,确认是哪个文件在引用它
# 例如搜 5230,会列出所有指向这个端口的配置
grep -rn "proxy_pass" proxy/ | grep 5230
如果输出类似 proxy/example.com/xxxx.conf:6: proxy_pass http://119.45.178.240:5230;,说明就是这个文件。
3.2 先备份,再动手
# 复制一份带时间戳的备份,改坏了可以随时还原
cp -a proxy/example.com/xxxx.conf \
      proxy/example.com/xxxx.conf.bak-$(date +%F-%H%M)

# 确认备份文件已生成
ls -la proxy/example.com/
3.3 修改目标地址(两种方式选一种)
方式 A:在宝塔面板改(推荐,最不容易错)
- 宝塔 → 网站 → 点站点名 → 反向代理;
- 找到对应的代理记录,点 编辑;
- 把“目标 URL”从
http://公网IP:5230改成http://127.0.0.1:5230; - “发送域名”保持
$host,“缓存”保持关闭; - 点保存,面板会自动执行
nginx -t并重载。
方式 B:命令行改文件(适合没有面板或想批量改)
# 用 vi 打开刚才找到的文件
vi proxy/example.com/xxxx.conf

# vi 最简操作:
#   按 i        进入编辑模式
#   方向键移动  把光标放到 proxy_pass 那一行
#   修改地址    把 http://公网IP:5230 改成 http://127.0.0.1:5230
#   按 Esc      退出编辑模式
#   输入 :wq    保存并退出(冒号 w q 回车)
改完后,这个 location 段应该长这样(每一行都写了注释):
location ^~ / {
    # 核心改动:转发到本机回环地址,容器只监听 127.0.0.1
    proxy_pass http://127.0.0.1:5230;

    # 把用户访问的域名原样传给后端,避免后端生成错误的跳转链接
    proxy_set_header Host $host;

    # 把真实客户端 IP 传给后端,方便看日志、做限流
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

    # 支持 WebSocket(很多后台、实时页面需要)
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection $connection_upgrade;
}注意:如果你是在宝塔面板里改,面板保存时会重新生成这个文件;手工改的内容可能被覆盖。两种方式不要混用,选一种即可。
3.4 测试配置:先 nginx -t,再重载
# 测试语法。必须看到 test is successful 才能继续
nginx -t

# 如果报错,按提示的行号回到文件里检查:
#   少写分号 ;         -> unexpected "}"
#   括号不配对         -> unexpected end of file
#   变量未定义         -> unknown "xxx" variable

# 测试通过后重载。reload 不会断开现有连接,比 restart 温和
nginx -s reload

# 宝塔环境也可以用它的启动脚本
# /etc/init.d/nginx reload
3.5 三层验证:本机端口 → 本机反代 → 外网域名
# 第 1 层:确认后端端口只在 127.0.0.1 监听
ss -lntp | grep 5230
# 期望看到:LISTEN ... 127.0.0.1:5230

# 第 2 层:绕过 Nginx,直接访问后端,确认应用本身是活的
curl -I http://127.0.0.1:5230/
# 期望:HTTP/1.1 200 OK(或 302 跳登录页)

# 第 3 层:通过域名访问,确认 Nginx 反代链路通了
curl -Ik https://example.com/
# 期望:HTTP/2 200 或 302
# -k 表示忽略证书校验,仅用于本机自测

# 最后从另一台机器测外网端口,应该超时/拒绝
curl -m 5 http://服务器公网IP:5230/
# 期望:Connection timed out 或 Connection refused
3.6 常见报错对照表
| 现象 | 最可能的原因 | 怎么查 |
|---|---|---|
| 502 Bad Gateway | 后端没启动、端口写错,或只监听了 IPv6 | ss -lntp | grep 端口、docker ps |
| 404 Not Found | location 路径不匹配,请求没进反代段 | 确认是 location ^~ /,且 include 已加载 |
| 403 Forbidden | 文件权限不对,或加了 Basic Auth 没带账号 | 看站点 error.log,检查 auth_basic |
| 499 / 页面一直转圈 | Nginx 收到请求但后端不返回,客户端先超时 | 后端是否卡死;curl 127.0.0.1:端口 是否也慢 |
| 000 / 连接超时 | 端口没监听、被防火墙丢弃,或反代目标不可达 | ss -lntp、iptables -t nat -S DOCKER |
| unknown “connection_upgrade” variable | nginx.conf 缺少 WebSocket 的 map 定义 | 宝塔一般已内置;手动环境在 http 段补 map |
小白建议:一次只改一个站点,改完立刻验证;SSH 窗口先别关,万一 502 可以马上回滚备份文件再 reload。只要 nginx -t 通过,reload 的风险就很低。
三、实操 A:Memos 5230
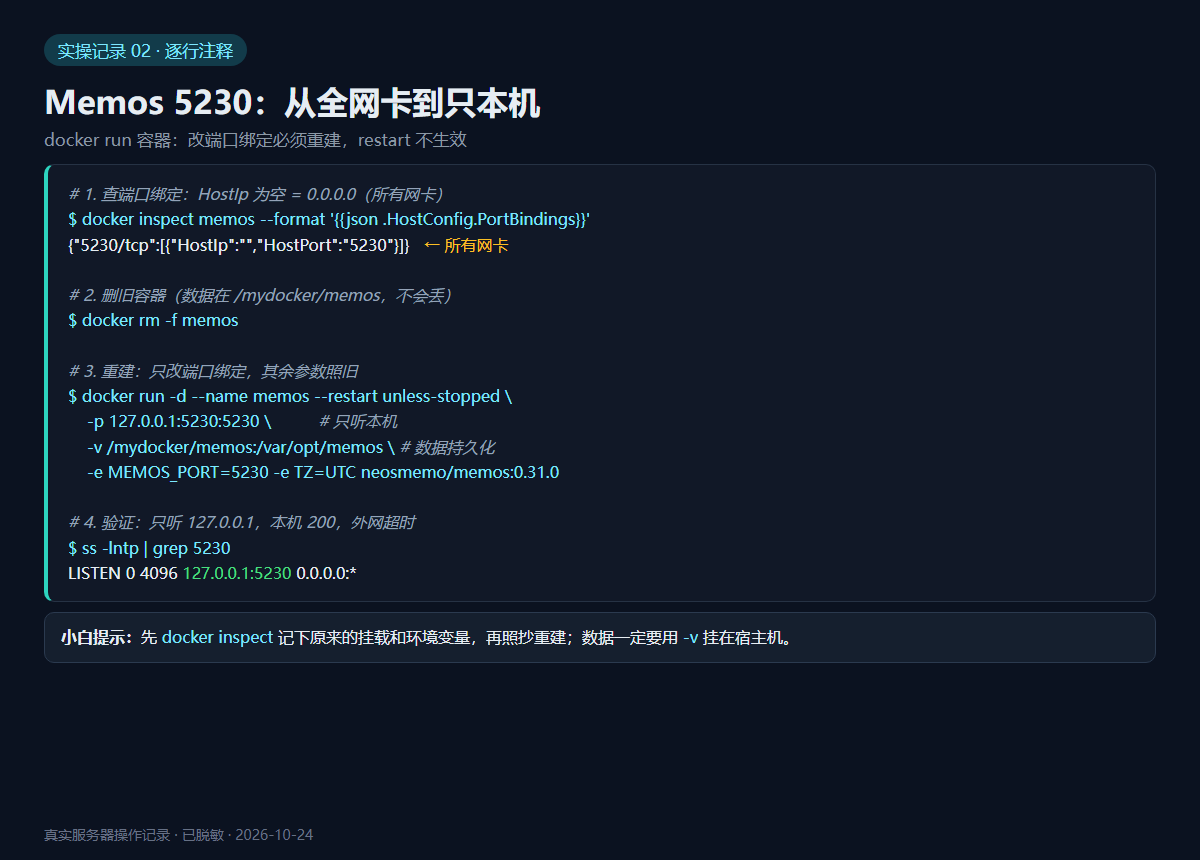
# 查看当前端口绑定:HostIp 为空表示 0.0.0.0(所有网卡都能访问)
docker inspect memos --format '{{json .HostConfig.PortBindings}}'
# 输出示例:{"5230/tcp":[{"HostIp":"","HostPort":"5230"}]}

# 删除旧容器(数据在 /mydocker/memos,不会丢)
docker rm -f memos

# 重建:只把端口改成 127.0.0.1,其余参数照旧
# -d 后台运行 / --name 容器名 / --restart 异常自动重启
# -p 端口映射 / -v 数据目录 / -e 环境变量
docker run -d --name memos --restart unless-stopped \
  -p 127.0.0.1:5230:5230 \
  -v /mydocker/memos:/var/opt/memos \
  -e MEMOS_PORT=5230 -e TZ=UTC \
  neosmemo/memos:0.31.0
重建只花了约 10 秒。改完后 ss 显示 127.0.0.1:5230,外网 curl 超时,本机 200,站点反代正常。注意:如果手机 App 或书签写的是 http://公网IP:5230,需要改成域名访问。
四、实操 B:Syncthing 8384(Compose 管理)
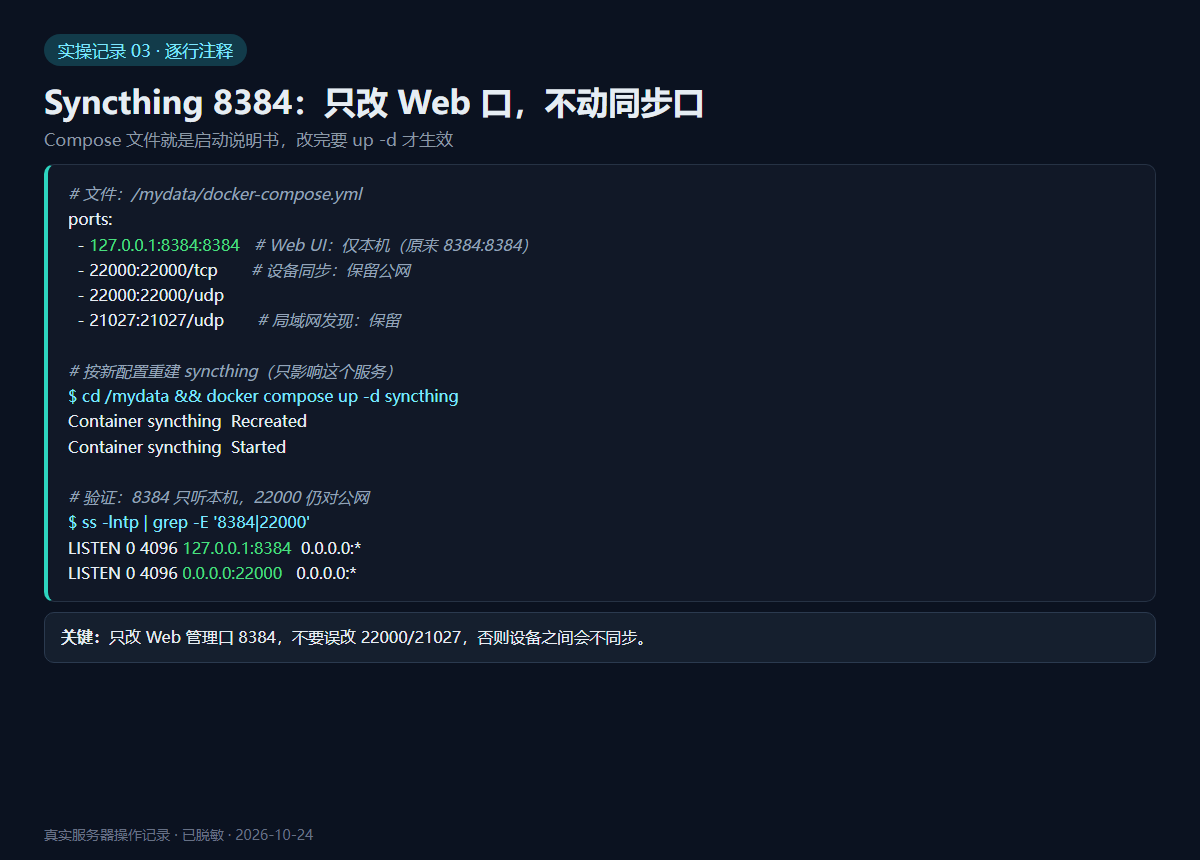
Syncthing 的 8384 是网页管理口,22000/21027 是设备同步口。收口只动 8384:
# 文件:/mydata/docker-compose.yml
ports:
  - 127.0.0.1:8384:8384     # Web 管理口:只允许本机访问(原来 8384:8384)
  - 22000:22000/tcp         # 设备同步口:保留公网,否则其他设备连不上
  - 22000:22000/udp
  - 21027:21027/udp         # 局域网发现口

# 按新配置重建 syncthing;up -d 只重建这个服务,不影响其他容器
cd /mydata && docker compose up -d syncthing关键:改 compose 文件再 up -d,改动才会持久化;不要只 docker restart,也不要误改 22000/21027,否则设备之间会不同步。
五、实操 C:WizNote 8181(docker run 管理)
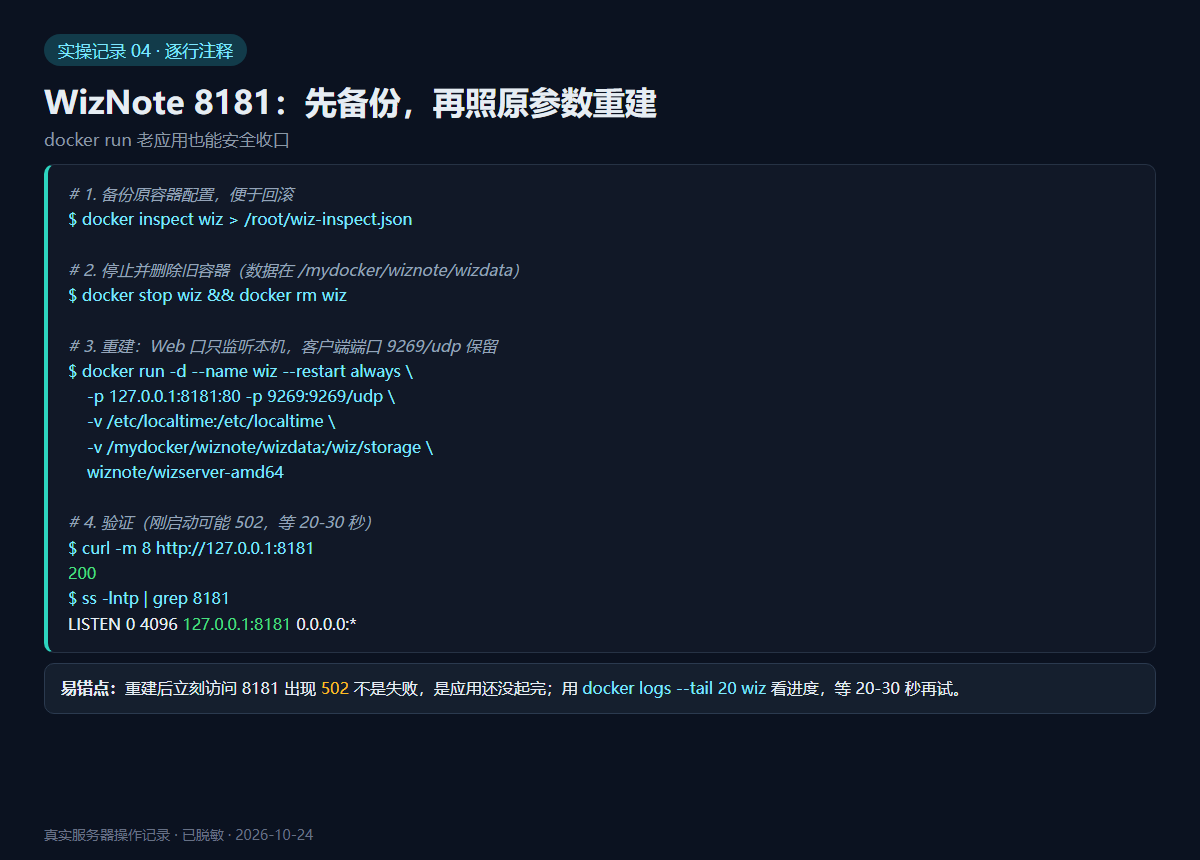
# 备份原容器配置,便于回滚
docker inspect wiz > /root/wiz-inspect.json

# 停止并删除旧容器(数据在 /mydocker/wiznote/wizdata)
docker stop wiz && docker rm wiz

# 重建:Web 口只监听本机,客户端端口 9269/udp 保留
# -p 端口映射 / -v 挂载(时区、数据)
docker run -d --name wiz --restart always \
  -p 127.0.0.1:8181:80 -p 9269:9269/udp \
  -v /etc/localtime:/etc/localtime \
  -v /mydocker/wiznote/wizdata:/wiz/storage \
  wiznote/wizserver-amd64
WizNote 启动较慢,刚重建完访问 8181 可能返回 502,这不是失败,等 20-30 秒再试;用 docker logs --tail 20 wiz 可以看到启动进度。
六、宝塔面板里怎么改反向代理
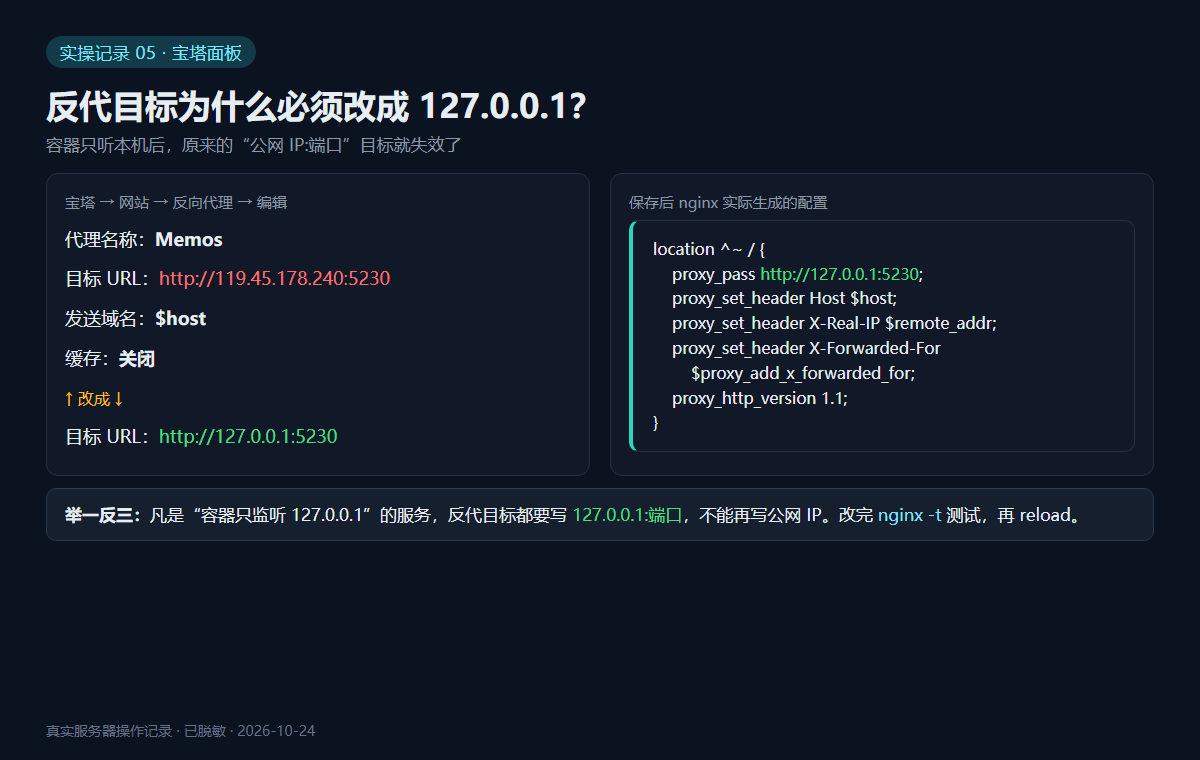
- 宝塔面板 → 网站 → 找到对应站点 → 反向代理;
- 点代理名称右侧的 编辑;
- 把“目标 URL”从
http://公网IP:端口改成http://127.0.0.1:端口; - “发送域名”保持
$host(或按应用要求填写); - 保存后宝塔会自动 reload Nginx,浏览器访问域名验证。
举一反三:同一条规则适用于所有“容器只听 127.0.0.1”的服务。如果一台服务器上有多个站点反代同一个端口,改之前先全局搜一遍,避免只改了一个、另一个挂掉:
# 全局搜索所有反代配置,找出引用 5230 的站点
# 改端口前先跑一遍,避免漏改导致其他站点 502
grep -rn 'proxy_pass' /www/server/panel/vhost/nginx/proxy/ | grep 5230
七、可选:给反代再加一层 Basic Auth
有些管理后台本身没有登录,或者你想再加一道门,可以在 Nginx 层加 HTTP Basic 认证:
# 1. 生成密码文件(第一次用 -c,之后不要加 -c,否则会覆盖)
htpasswd -c /www/server/nginx/conf/htpasswd admin

# 2. 在站点的 location 里加两行
auth_basic "Restricted";
auth_basic_user_file /www/server/nginx/conf/htpasswd;

# 3. 测试并重载
nginx -t && nginx -s reload注意:Memos、Syncthing 的客户端/同步程序不一定支持 Basic Auth,加了可能导致 App 连不上。建议只给“纯网页管理口”加,或者先用浏览器测试,再决定是否保留。
八、数据库也别裸奔:MySQL 改绑 127.0.0.1(宝塔实操)
容器收口了,数据库也不能漏。很多服务器 MySQL 默认监听 *:3306(所有网卡),只靠 UFW 挡着。UFW 一旦被误关、规则被清空,数据库就直接暴露。更稳的做法是让 MySQL 只监听 127.0.0.1,重启约 5-15 秒。
8.1 先确认现状:有没有外部连接?
# 看监听地址:* 表示所有网卡,127.0.0.1 表示只本机
ss -lntp | grep 3306

# 看当前有没有“非本机”的活跃连接(有的话先确认是谁在用)
ss -tn state established '( sport = :3306 )'

# 看配置文件里有没有 bind-address(没有输出 = 没设置)
grep -n bind-address /etc/my.cnf
如果 ss 显示 *:3306、grep 没有输出,就说明现在是“所有网卡都在听”,可以按下面步骤收口。
8.2 宝塔面板操作(推荐,小白照点即可)
- 宝塔面板 → 软件商店 → 已安装 → 找到 MySQL → 点“设置”;
- 切到 “配置修改” 标签;
- 找到
[mysqld]段,在port = 3306的下一行加一行:bind-address = 127.0.0.1; - 点 “保存”,面板会自动备份原配置;
- 回到“服务”页,点 “重启”,等待 5-15 秒;
- 刷新状态,确认 MySQL 显示“运行中”;
- 按 8.4 做三层验证。
小白提示:等号两边各留一个空格;行尾不要带中文标点;只加一次,重复添加会导致配置报错。不要改“性能调整”里的数值,bind-address 属于配置文件。
8.3 命令行操作(没有面板时)
# 1. 备份配置,改坏了可以还原
cp -a /etc/my.cnf /etc/my.cnf.bak-$(date +%F-%H%M)

# 2. 在 [mysqld] 段后面插入一行(只执行一次,避免重复)
sed -i '/^\[mysqld\]/a bind-address = 127.0.0.1' /etc/my.cnf

# 3. 确认加上了,并能看到上下文
grep -n -A2 '^\[mysqld\]' /etc/my.cnf

# 4. 重启 MySQL(约 5-15 秒,网站会闪断一下)
/etc/init.d/mysqld restart

# 5. 如果起不来,立刻回滚(把时间戳换成你的备份文件名)
# cp -a /etc/my.cnf.bak-20261024-1552 /etc/my.cnf
# /etc/init.d/mysqld restart
8.4 三层验证
# 第 1 层:监听地址必须是 127.0.0.1
ss -lntp | grep 3306
# 期望:LISTEN ... 127.0.0.1:3306

# 第 2 层:本机连接正常(网站/面板能连上)
# 用 mysql 客户端或直接打开一个网站测试
curl -Ik https://你的域名/
# 期望:HTTP/2 200 或 302

# 第 3 层:从另一台机器测 3306,应该超时/拒绝
curl -m 5 http://服务器公网IP:3306
# 期望:Connection timed out 或 Connection refused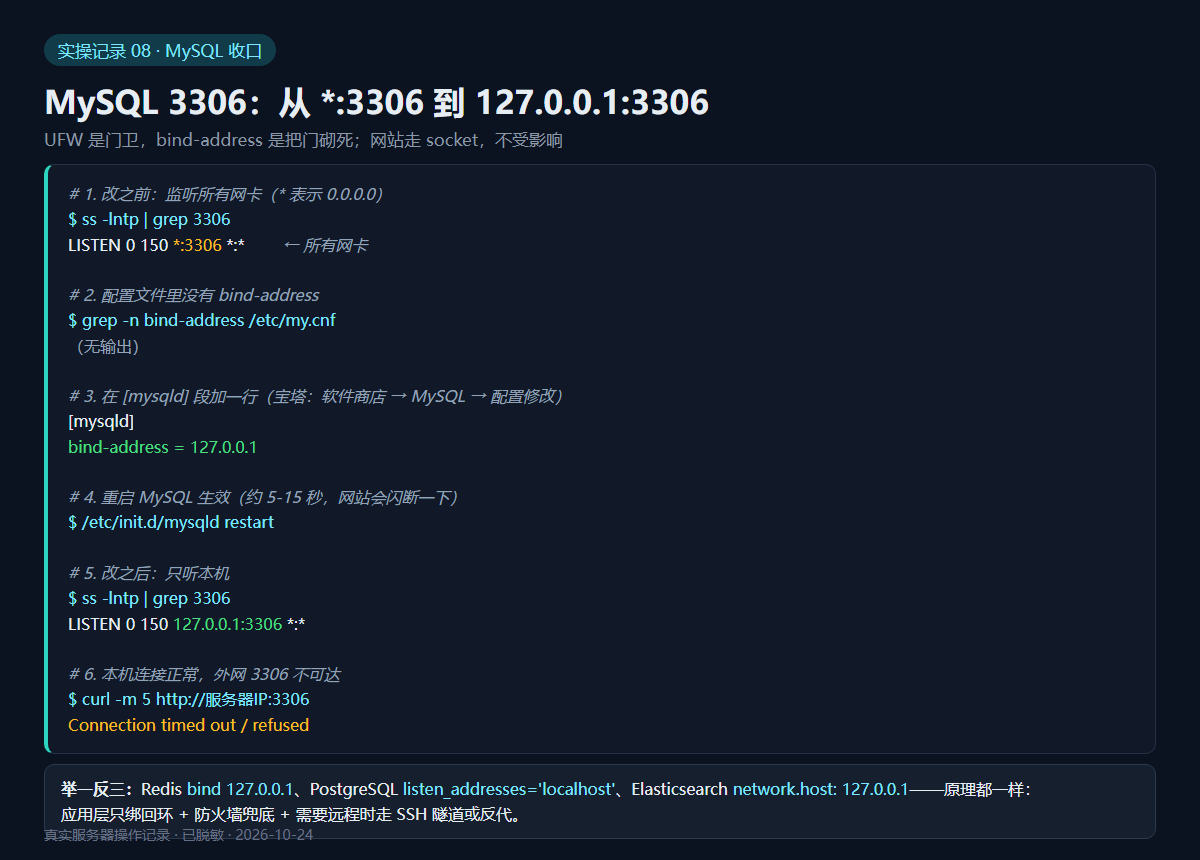
8.5 举一反三:还有哪些服务该 bind 127.0.0.1
| 服务 | 配置项 | 改完怎么验证 |
|---|---|---|
| MySQL | bind-address = 127.0.0.1 |
ss -lntp | grep 3306 |
| Redis | bind 127.0.0.1 |
ss -lntp | grep 6379 |
| PostgreSQL | listen_addresses = 'localhost' |
ss -lntp | grep 5432 |
| Elasticsearch | network.host: 127.0.0.1 |
ss -lntp | grep 9200 |
| Memcached | -l 127.0.0.1 |
ss -lntp | grep 11211 |
| Docker 容器 | -p 127.0.0.1:端口:端口 |
docker ps 看绑定地址 |
共同原理:应用层只绑回环 + 防火墙兜底 + 需要远程时走 SSH 隧道或 Nginx 反代。这样即使防火墙被误关,服务也不会直接暴露在公网。
8.6 注意事项
- 有主从复制、远程管理工具、其他服务器直连数据库时,改绑会立刻断开,先确认
ss -tn state established没有外部连接。 - 网站用
localhost(socket)或127.0.0.1(TCP 回环)都不受影响。 - 只保留 IPv4 回环;如果有程序显式连
::1,需要单独处理。 - 改完把
my.cnf备份路径记到工作日志,出问题 1 分钟内可回滚。
九、D1 安全清理:journal 压到 500M
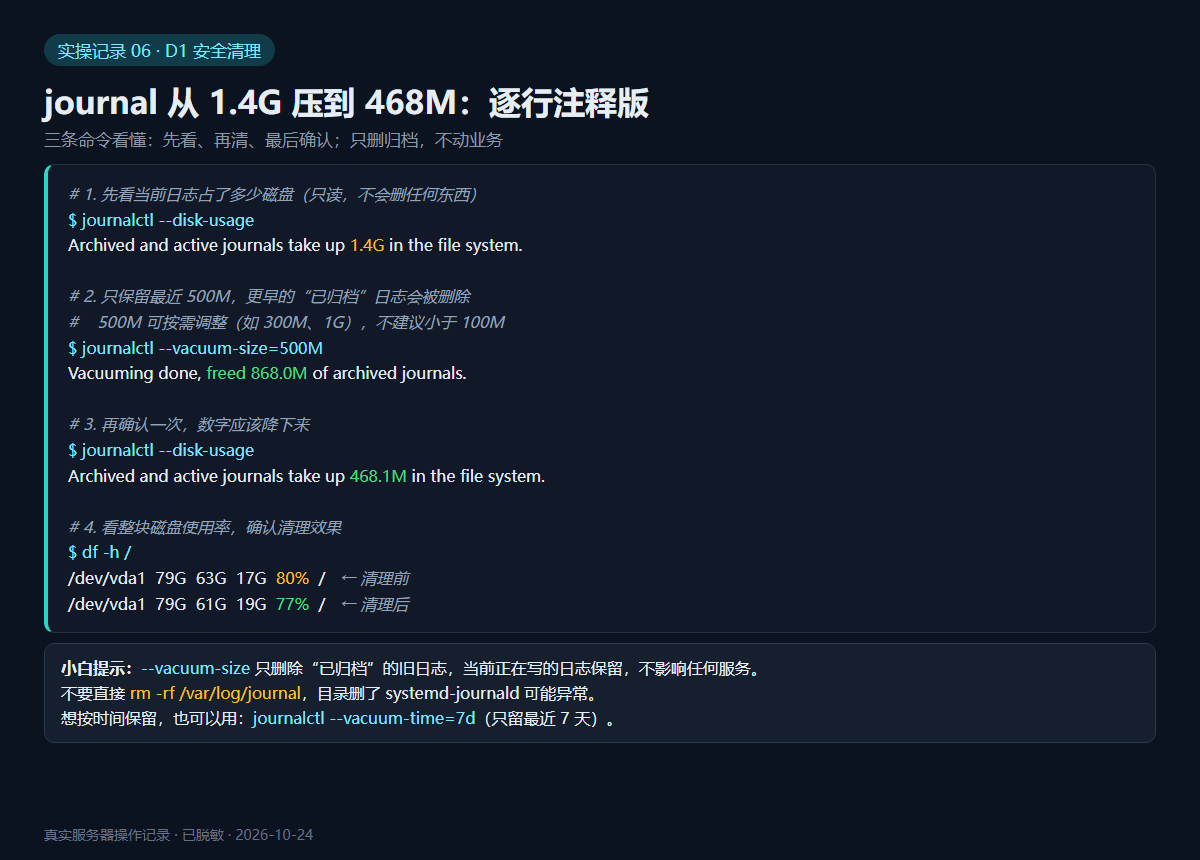
# 1. 先看当前日志占了多少磁盘(只读,不会删任何东西)
journalctl --disk-usage
# 输出示例:
# Archived and active journals take up 1.4G in the file system.

# 2. 只保留最近 500M 的日志,更早的“已归档”日志会被删除
#    500M 可以按需调整,例如 300M、1G;数字不要小于 100M
journalctl --vacuum-size=500M
# 输出示例:
# Vacuuming done, freed 868.0M of archived journals from /var/log/journal/...

# 3. 再确认一次占用,数字应该已经降下来
journalctl --disk-usage
# 输出示例:
# Archived and active journals take up 468.1M in the file system.

# 4. 看整块磁盘的使用率,确认清理效果
df -h /
# 输出示例:
# /dev/vda1  79G  63G  17G  80%  /   ← 清理前
# /dev/vda1  79G  61G  19G  77%  /   ← 清理后
这几条命令分别在做什么:
journalctl --disk-usage:只统计,不修改,相当于“看仪表盘”。journalctl --vacuum-size=500M:把日志总量压到 500M 以内,从最旧的“归档文件”开始删。df -h /:看根分区整体使用率,确认释放的空间体现在磁盘上。
什么是“归档(archived)”?systemd-journald 正在写的叫活动日志;达到大小上限后,旧文件会被轮转成归档文件。vacuum 只动归档文件,不动正在写的活动日志,所以不会影响任何正在运行的服务。
另一种常用写法:按时间保留,而不是按大小。例如只保留最近 7 天:
# 只保留最近 7 天的日志,7 天前的归档会被删除
journalctl --vacuum-time=7d

# 两种方式可以二选一,也可以组合使用:
# 先按时间删一遍,再按大小兜底
journalctl --vacuum-time=7d
journalctl --vacuum-size=500M
--vacuum-size 只删除“已归档”的旧日志,当前正在写的日志保留,不影响任何服务。实测从 1.4G 降到 468M,释放 868M。不要直接 rm -rf /var/log/journal,目录删了 systemd-journald 可能异常。
十、D1 安全清理:user.log 从 542M 到 0
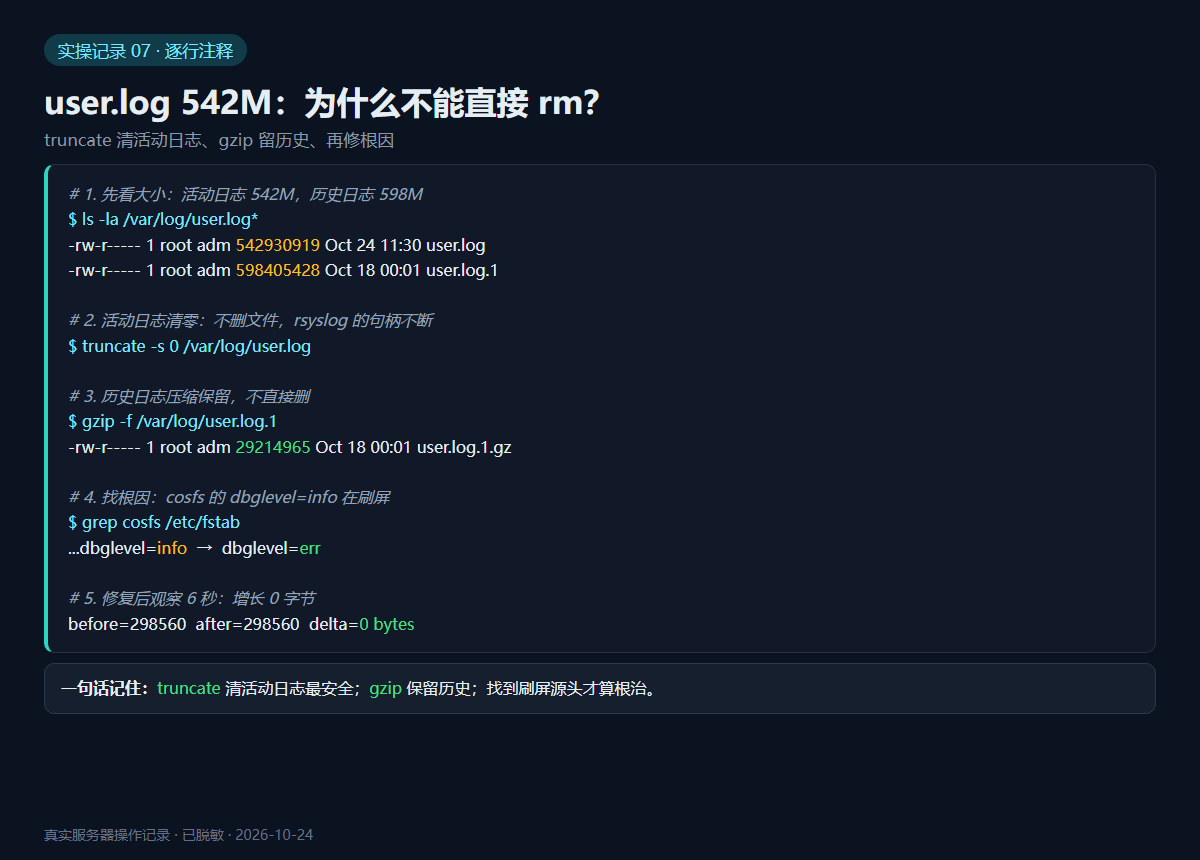
直接 rm 正在写的日志文件是新手常犯的错:rsyslog 还握着文件句柄,删了空间也不会立刻释放。正确做法是:
# 活动日志:清零但不断句柄
truncate -s 0 /var/log/user.log

# 历史日志:压缩保留,不直接删
gzip -f /var/log/user.log.1

# 看效果
du -sh /var/log
ls -la /var/log/user.log*
这次 /var/log 从 3.7G 降到 1.8G,磁盘从 80% 降到 77%。但更关键的是找到刷屏的根因:
grep cosfs /etc/fstab
# 原来:...,dbglevel=info
# 改成:...,dbglevel=err
cosfs 的 dbglevel=info 会把每次文件访问都写进 user.log,一天几十到上百 M。改成 err 后重新挂载,实测 6 秒内日志增长 0 字节。不修根因,清完几天又会涨回来。
十一、验收清单(复制即用)
# 1. 端口只听本机
ss -lntp | grep -E '5230|8384|8181'

# 2. 外网不可达(在另一台机器执行)
curl -m 5 http://服务器IP:5230/
curl -m 5 http://服务器IP:8384/
curl -m 5 http://服务器IP:8181/

# 3. 域名反代正常
curl -I https://你的域名/

# 4. 磁盘与日志
df -h /
journalctl --disk-usage
du -sh /var/log
十二、踩坑复盘
- Docker 发布端口绕过 UFW:排查看
iptables -t nat -S DOCKER,不要只看ufw status。 - 改反代前先全局 grep:同一端口可能被多个站点引用,只改一个会让另一个站挂掉。
- 容器重建前备份 inspect:镜像、环境变量、挂载、重启策略都照抄;数据一定要在宿主机 bind mount 上。
- Nextcloud 升级遇到 .user.ini immutable:宝塔会给它加不可变属性,rsync 会报
Operation not permitted,先chattr -i .user.ini。 - 日志清理先找根因:truncate 只是止血,
dbglevel=info这类刷屏源不修,过几天原样涨回来。
附录:本次工作日志(2026-10-24)
| 时间 | 操作 | 结果 |
|---|---|---|
| 10:58 | 只读体检 | 磁盘 80%、3 个安全补丁、frps 0.71.0、容器端口暴露 |
| 11:04 | 安装安全补丁 | libbrotli1/dev、tzdata 升级完成,无需重启 |
| 11:08 | frps 升级 | 0.71.0 → 0.71.1,配置不变,22 个代理恢复 |
| 11:30 | D1 日志清理 | journal 1.4G→468M,user.log 542M→0,释放约 2G |
| 11:35 | D2 备份去重 | 删除重复 tar 与旧安装包,释放约 4.7G |
| 11:42 | E cosfs 日志修复 | dbglevel=info→err,重挂载,日志增速归零 |
| 15:35 | Memos 收口 | 5230 改为 127.0.0.1,两个站点反代同步修改 |
| 15:38 | Syncthing / Wiz 收口 | 8384、8181 改为 127.0.0.1,同步端口保留 |
| 15:52 | MySQL 收口 | bind-address=127.0.0.1,网站全部正常 |
| 16:35 | Nextcloud 升级 | 33.0.8 → 33.0.10,数据库升级完成,站点 200 |
环境:Debian 12 · Docker 29.6.1 · Nginx 1.28.3 · Nextcloud 33.0.10 · MySQL 5.7.44。文中 IP、域名、密码均已脱敏;所有命令均在测试环境验证后执行,操作前请先备份。
Ubuntu 服务器全面体检与安全加固实录:从 26,716 次爆破到 0:https://www.hao0564.com/6568.html