

Discuz 工单系统改造与服务器加固实录
从「frp 端口加固、漏洞处置」到「Discuz X3.5 升级、验证码、文案定制、PC/手机提示修复」的完整实操记录。全程只读排查、先备份后改动,所有命令都带中文注释,照着做即可。
- 背景与总览
- 用 FinalShell 的私钥 SSH 登录服务器
- frp 端口排查与安全加固(第一台)
- aiohttp 与 PHP 漏洞怎么判断、怎么修(第二台)
- Discuz X3.5 升级(X5.0 能不能升?)
- 验证码:自带类型、中文、滑块
- 文案定制合集(发工单/回复工单/新工单/favicon/提示语)
- 安全与隐私经验
- 命令速查表
一、背景与总览
这次要处理的是两台腾讯云 Debian 服务器:
- 服务器 A:跑 frps(frp 服务端)+ 宝塔面板 + 一堆内网穿透隧道(RDP、ESXi、NAS、路由器后台等)。
- 服务器 B:跑宝塔面板 + nginx/PHP 站点 + Docker(anki、trilium、memos 等),其中一个站是 Discuz X3.5 做的「售后工单系统」。
目标:先看清楚暴露面,再最小化改动地加固;升级和改文案前先备份,改完逐项验证。
二、用 FinalShell 的私钥 SSH 登录服务器
FinalShell 的连接信息存在本机 %LOCALAPPDATA%\finalshell\conn\ 和 config.json 里,私钥是 base64 编码的 PEM。思路:找到连接记录 → 取出 secret_key_id → 从 config.json 的 secret_key_list 解码私钥 → ssh -i 登录。
# 1) 在 FinalShell 配置里按 IP/名称找连接记录
grep -rl "你的服务器IP" "$LOCALAPPDATA/finalshell/conn" --include=*.json

# 2) 读出 host/port/user_name/authentication_type/secret_key_id(不要打印私钥)
python3 -c "import json;d=json.load(open('连接记录.json',encoding='utf-8-sig'));print({k:d.get(k) for k in ('name','host','port','user_name','authentication_type','secret_key_id')})"

# 3) 从 config.json 的 secret_key_list 里按 id 解出私钥,写到 0600 文件
python3 -c "
import json,base64,os
d=json.load(open('config.json',encoding='utf-8-sig',errors='ignore'))
e=[x for x in d['secret_key_list'] if x['id']=='你的secret_key_id'][0]
raw=base64.b64decode(e['key_data'])
fd=os.open('/tmp/fs_key',os.O_WRONLY|os.O_CREAT|os.O_TRUNC,0o600)
os.write(fd,raw); os.close(fd)
print('ok')
"

# 4) 测试登录(BatchMode 让错误密钥快速失败)
ssh -i /tmp/fs_key -o BatchMode=yes -o StrictHostKeyChecking=accept-new root@服务器IP 'echo CONNECT_OK; hostname'避坑:临时私钥要用「每台机器唯一」的文件名(如 /tmp/fs_<keyid>),别用 /tmp/k——多任务并发会互相覆盖,报 Permission denied (publickey) 时会误以为是服务器问题。用 ssh-keygen -lf 校验指纹,任务结束 shred -u 删掉。
三、frp 端口排查与安全加固(服务器 A)
frp 是内网穿透工具:frps 跑在公网服务器上,frpc 跑在内网机器上。公网这台会监听很多端口(RDP、ESXi、NAS、路由器后台等)。加固思路:先看清楚开了哪些端口,再按“能不暴露就不暴露”的原则收紧。
3.1 第一步:看 frps 在跑什么、开了哪些端口
为什么要做:先确认 frps 版本和监听端口,才能分清哪些是控制端口、哪些是隧道端口、哪些是管理后台。
怎么做:
# 1) 进程和版本
ps aux | grep -E 'frp[cs]' | grep -v grep
/usr/local/frps/frps -v

# 2) 看监听端口(-p 显示进程名)
ss -tlnp | grep frps

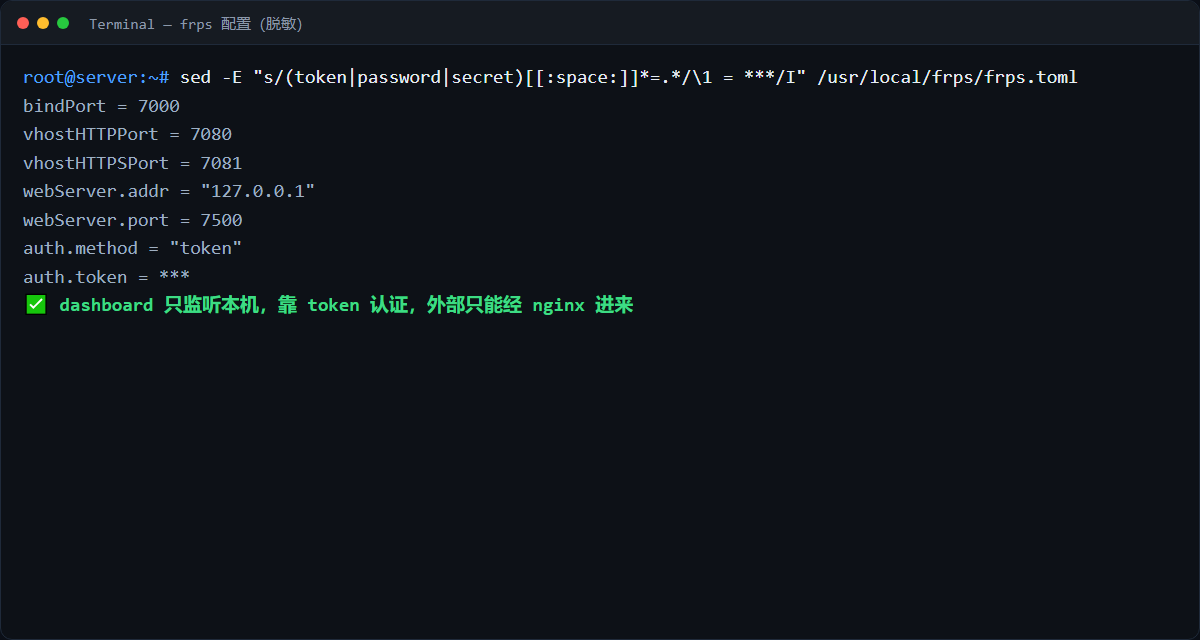
# 3) 看 frps 配置(token/密码脱敏)
sed -E 's/(token|password|secret)[[:space:]]*=.*/\1 = ***/I' /usr/local/frps/frps.toml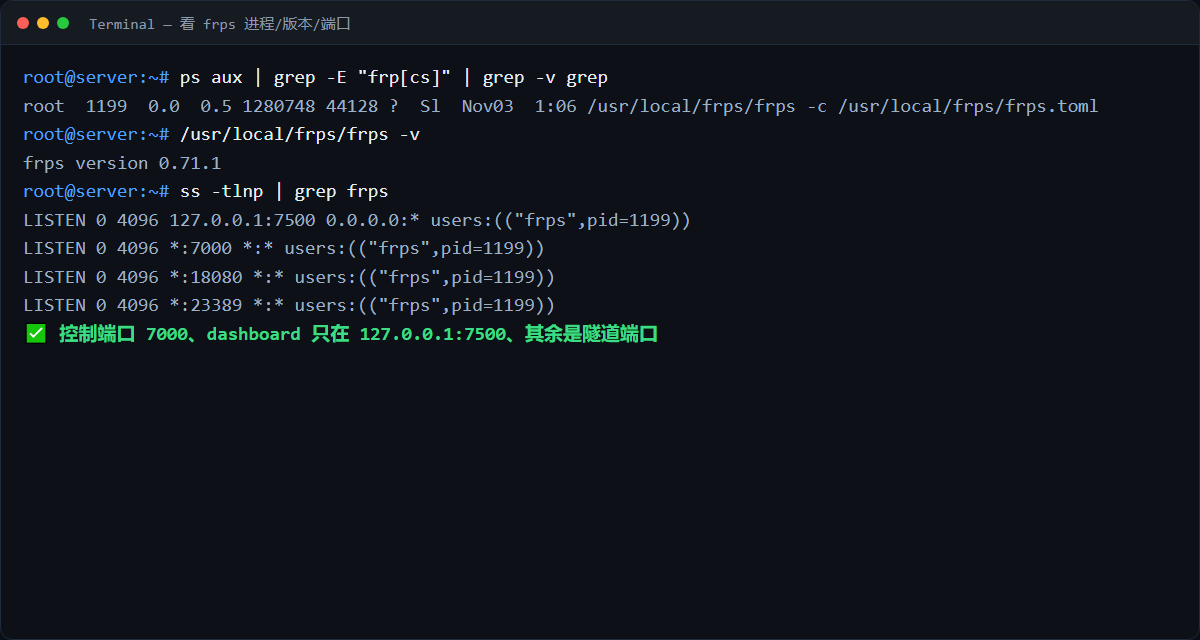
怎么确认成功:能看到 frps 版本(如 0.71.1)、bindPort(7000)、vhost 端口(7080/7081)、dashboard(127.0.0.1:7500),以及一堆 remotePort(18080-18088、23389、41739 等)。
3.2 第二步:关闭 FTP 20/21(UFW)
为什么要做:FTP 是明文协议,20/21/39000 这类端口常被 frpc 暴露出去。不用就关掉。
怎么做:
# 先看默认策略和现有规则
ufw status verbose
ufw status numbered

# 显式拒绝 20/21(即使默认 deny,也加一条防误放行)
ufw deny 20/tcp
ufw deny 21/tcp

# 验证
ufw status numbered | grep -E '\[.*(20|21)/'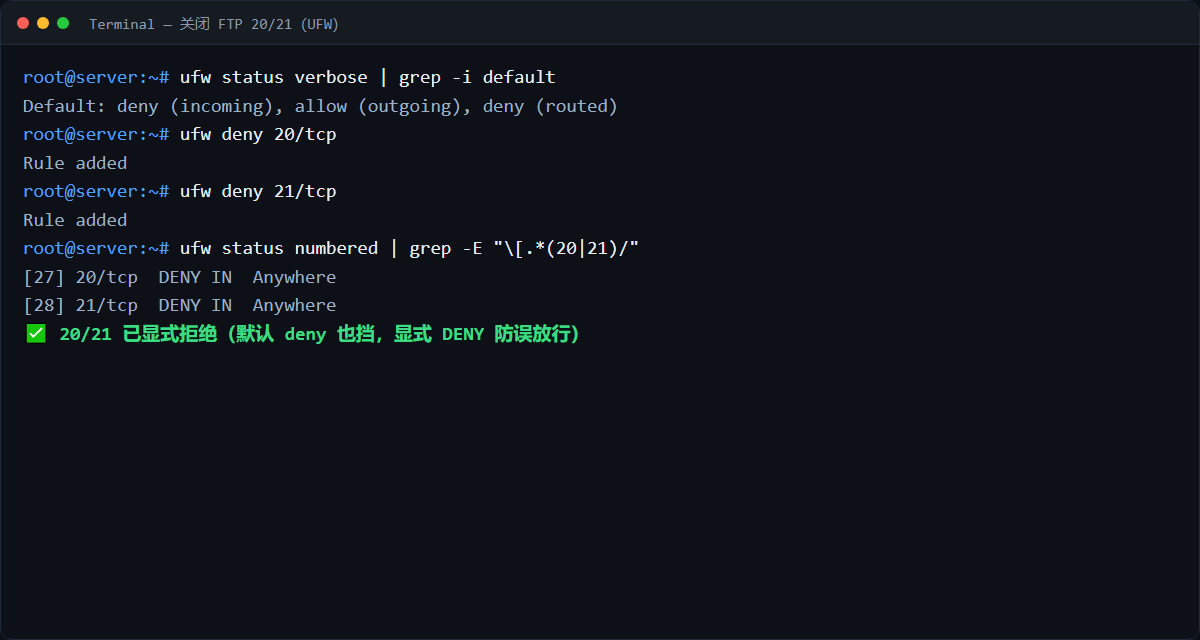
怎么确认成功:UFW 列表里出现 20/tcp DENY、21/tcp DENY。UFW 默认 deny incoming 时本来就不通,显式 DENY 是防止以后误放行。
3.3 第三步:给 frps 控制台加第二层 nginx basic auth
为什么要做:frps 控制台自身只有一层 basic auth;再加一层 nginx 认证,等于多一道门,还能被 fail2ban 记录 401。
怎么做(注意权限坑):
# nginx worker 以 www 运行,htpasswd 必须放在 www 能读的目录
printf '%s:%s\n' "$FRP_USER" "$(printf '%s' "$FRP_PASS" | openssl passwd -apr1 -stdin)" \
  > /www/server/nginx/conf/frp.control.htpasswd
chown www:www /www/server/nginx/conf/frp.control.htpasswd
chmod 640 /www/server/nginx/conf/frp.control.htpasswd

# 在反代 location 里加两行:
# auth_basic "frp control panel";
# auth_basic_user_file /www/server/nginx/conf/frp.control.htpasswd;

nginx -t && nginx -s reload
curl -sk -o /dev/null -w '%{http_code}\n' https://frp.example.com/
这段代码到底在干什么?(白话版)
一句话:给 frps 控制台再加一道「门卫」——打开网页时先弹一个账号密码框,输对了才让你看到 frps 自己的登录页。
| 代码 | 白话作用 |
|---|---|
printf '%s:%s\n' "$FRP_USER" "$(printf '%s' "$FRP_PASS" | openssl passwd -apr1 -stdin)" > /www/server/nginx/conf/frp.control.htpasswd |
生成一个「钥匙清单」文件:一行 用户名:加密后的密码。openssl passwd -apr1 -stdin 把明文密码变成 nginx 认识的哈希,文件里不存明文密码。 |
chown www:www /www/server/nginx/conf/frp.control.htpasswd |
把文件交给 www 用户。nginx 的工作进程就是 www,它读不到文件就会报 500/403。 |
chmod 640 /www/server/nginx/conf/frp.control.htpasswd |
权限设为「只有 www 能读」,其他用户不行,避免密码文件被乱看。 |
auth_basic "frp control panel"; |
打开 nginx 的 basic 认证,浏览器会弹框,标题就是引号里的字。 |
auth_basic_user_file /www/server/nginx/conf/frp.control.htpasswd; |
告诉 nginx:去这个「钥匙清单」里核对账号密码。 |
nginx -t && nginx -s reload |
-t 先检查配置有没有写错(语法测试);-s reload 让新配置生效,不中断现有连接。 |
curl -sk -o /dev/null -w '%{http_code}\n' https://frp.example.com/ |
模拟浏览器访问:不带账号密码应返回 401(要登录);带对了返回 200/301(进得去)。 |
为什么放 /www/server/nginx/conf/?宝塔的 /www/server/panel/vhost 是 root 700,nginx 的 www 用户进不去,放在那里会报 Permission denied。放 nginx 自己的 conf 目录,www 能读。
一个比喻:frps 控制台 = 办公室;auth_basic = 门口保安;htpasswd = 保安手里的「允许进入名单」;nginx -s reload = 通知保安「新名单生效」;401 = 保安说「请出示证件」。
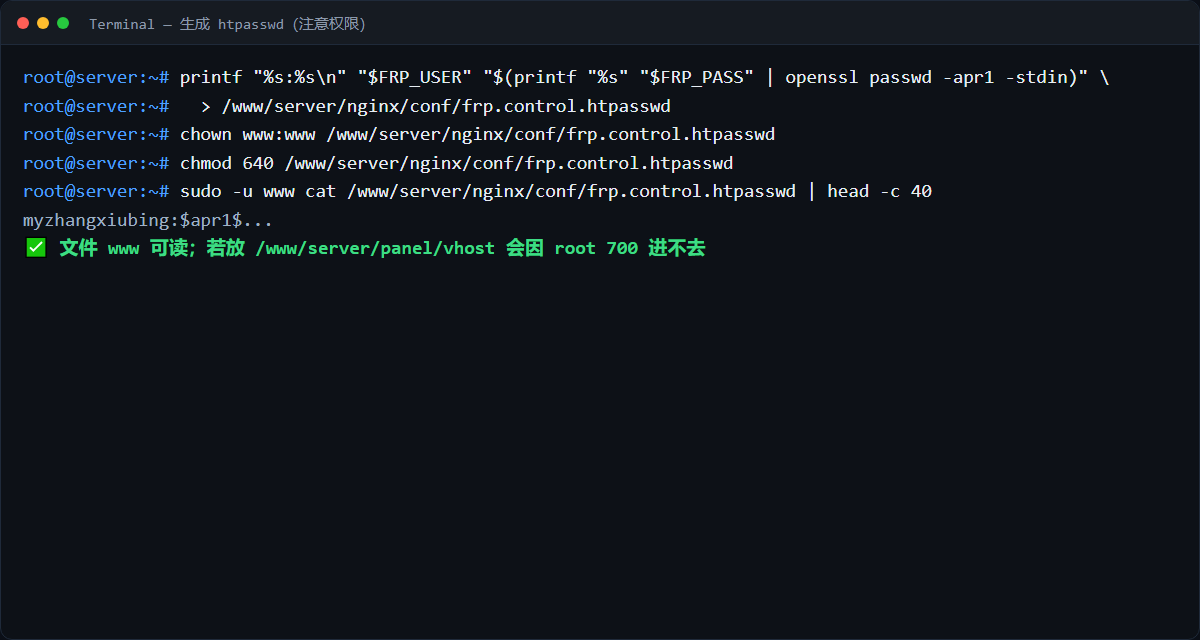
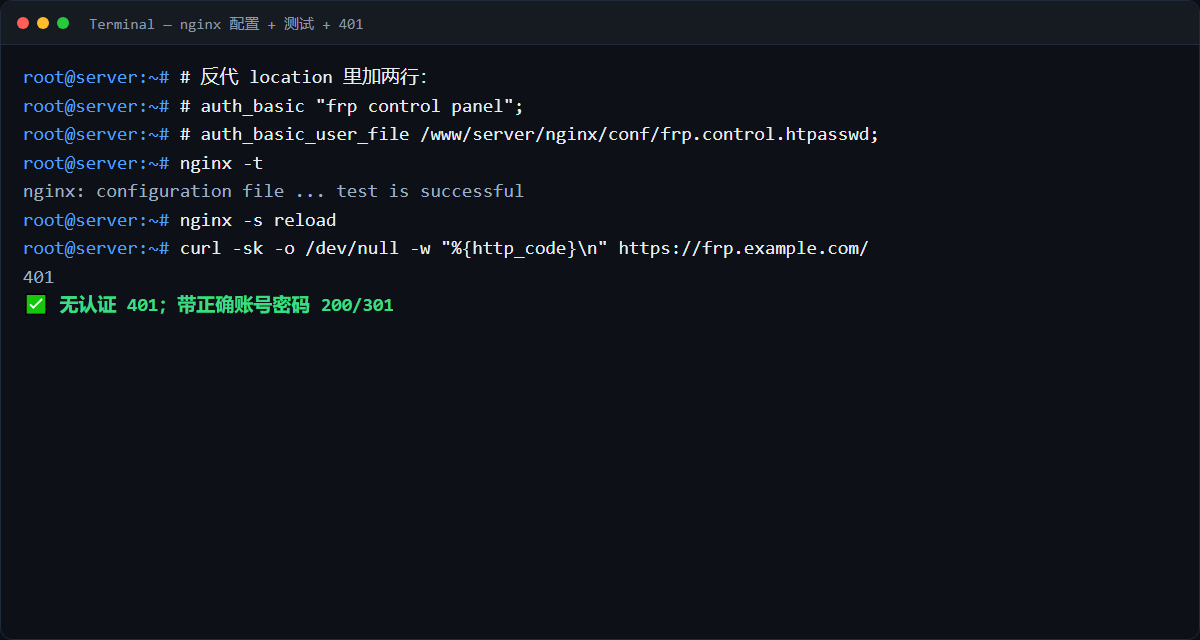
怎么确认成功:无认证访问返回 401;带正确账号密码返回 200/301。如果 nginx error log 报 Permission denied,就是 htpasswd 目录 www 进不去——换到 /www/server/nginx/conf/ 即可。
大坑:浏览器同域名只记一份 basic auth。nginx 层和 frps 层用不同密码会来回弹框甚至死循环;要么两层同密码,要么关掉 frps 自带登录、只留 nginx 一层。
3.4 第四步:看懂腾讯云「高危命令」告警
为什么要做:用 base64 -d | bash 跑脚本会命中腾讯云「藏 payload」规则,收到高危告警。先解码确认是不是自己的命令,再标记误报。
# 把告警里的 base64 解码出来看看
echo '一段base64' | base64 -d

# 实际解出来是:
date "+%H:%M:%S now"
echo "=== newest 2 error lines ==="
tail -2 /www/wwwlogs/frp.example.com.error.log | cut -c1-20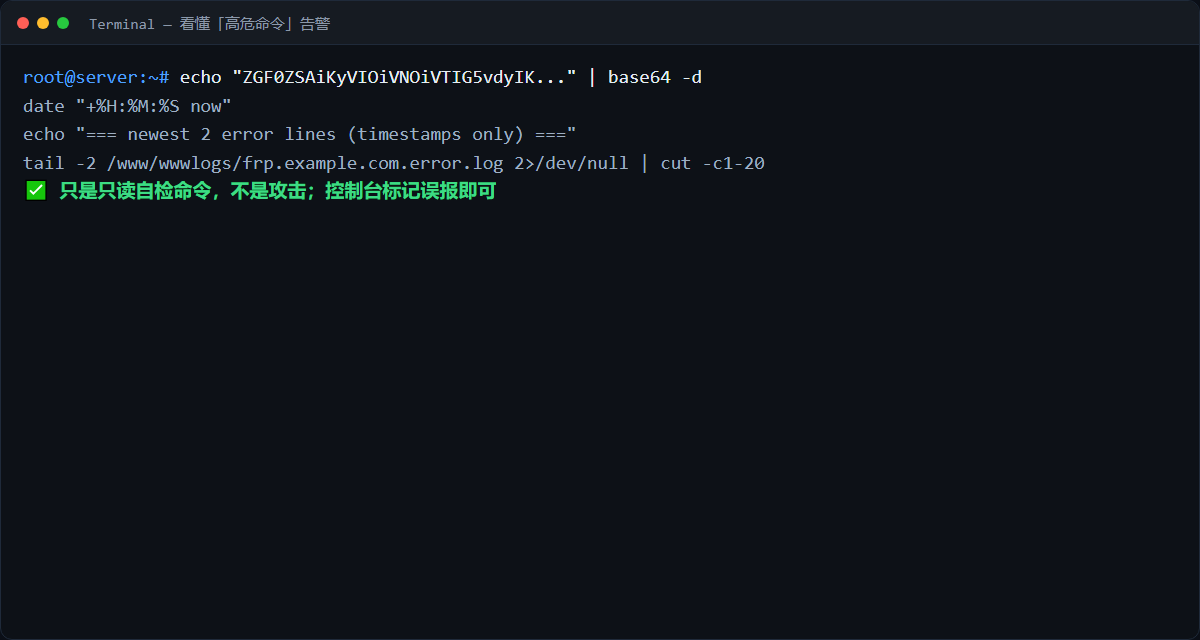
怎么确认成功:解码结果是自己发的只读命令(date/echo/tail),没有下载、写入、外联、反弹 shell。在控制台标记「误报/授权操作」;以后改用 ssh host 'bash -s' < script.sh 避免再触发。
3.5 加固后的端口清单(示例)
保留:22(SSH)、80/443(nginx)、7000(frps 控制,靠 token)、7080/7081(vhost)、7500(仅 127.0.0.1)、业务需要的隧道端口。
关闭:20/21/39000(FTP)、不再使用的 RDP/管理面板端口。
经验:frps 的 remotePort 是 frpc 客户端注册的,服务端只能靠防火墙(UFW/安全组)控制暴露;想从源头去掉隧道,得改 frpc 配置。
四、aiohttp 与 PHP 漏洞怎么判断、怎么修(服务器 B)
4.1 aiohttp CVE-2024-23334:版本误报,实际不可利用
腾讯云按版本号报 aiohttp 漏洞。排查发现它只装在宝塔面板自带的 Python 3.7 环境里,被 geoip2 依赖,只当HTTP 客户端用,站点是 nginx+PHP,没有 aiohttp Web 服务。该 CVE 是「aiohttp 作为 Web 服务器、开了 static 的 follow_symlinks」时的目录穿越——客户端用法不触发。
# 查 aiohttp 位置和版本
/www/server/panel/pyenv/bin/pip show aiohttp
find /www -maxdepth 7 -type d -name 'aiohttp-*.dist-info'

# 查谁依赖它
grep -rl 'import aiohttp' /www/server/panel --include=*.py | head

# 结论:client-only,标记「误报/接受风险」即可
4.2 PHP CVE-2026-109618/109619:PHP 7.4 受影响,8.2.35 已修复
这两个是 PHP 会话上传进度的 RCE,触发条件 session.upload_progress.enabled=On。官方修复版本:8.2.35 / 8.3.36 / 8.4.27 / 8.5.12;7.4 已 EOL,无官方补丁。
# 看装了哪些 PHP、站点用哪个
ls -1 /www/server/php/
for d in /www/server/php/*/; do "$d/bin/php" -v | head -1; done
grep -hE 'enable-php|proxy_pass' /www/server/panel/vhost/nginx/*.conf | sort | uniq -c

# 看 session.upload_progress 是否开启
/www/server/php/74/bin/php -i | grep session.upload_progress.enabled
处理:把还在用 7.4 的站点切到已修复的 8.2.35(宝塔 → 网站 → 站点 → PHP 版本)。切完确认没有站点再用 7.4,扫描器可能仍按「安装版本」报,可在控制台标「已修复/忽略」。
五、Discuz X3.5 升级(X5.0 能不能升?)
5.1 先确认版本和数据
# Discuz 版本文件
grep -E 'DISCUZ_VERSION|DISCUZ_RELEASE' /www/wwwroot/站点/upload/source/discuz_version.php

# 数据库里看用户/主题/插件(用站点自己的 config,不要外泄密码)
# 表前缀一般是 pre_;members=注册用户数,plugins=插件数
5.2 X5.0 现在还不能直接升
官方 Gitee(Discuz/DiscuzX)目前只有 v3.5 系列标签(最新 v3.5-20260504),releases 为空;有一个 MitFrame 分支是 X5 开发分支(README 写「Discuz! X5 内核」),但没有正式发布版和迁移工具。所以「直接升 X5.0」目前没有官方可行路径,正确做法是先升到 X3.5 最新小版本。
5.3 升级实操:备份 → 覆盖 → 清缓存 → 验证(小白版)
下面按“先备份、再替换、后验证”的顺序,一步一张截图。每一步都告诉你:为什么要做、怎么做、怎么确认成功。
5.3.1 第一步:备份(最重要,出问题全靠它)
为什么要做:升级会替换程序文件,万一新版本不兼容,要能马上退回原样。备份分三份:① 云快照 ② 数据库 ③ 程序文件。
① 云快照:登录腾讯云控制台 → 找到这台服务器 → 创建快照(整机回滚用,点一下即可)。
② 数据库:用 mysqldump 导出,确认“294 张表 + Dump completed”才算完整。
# 导出数据库(-p 会提示输入密码,密码不会写进命令历史)
mysqldump --single-transaction --no-tablespaces -u dbuser -p dbname > /root/backup/db.sql

# 检查:表数量、结尾是否有 Dump completed
grep -c "CREATE TABLE" /root/backup/db.sql
tail -1 /root/backup/db.sql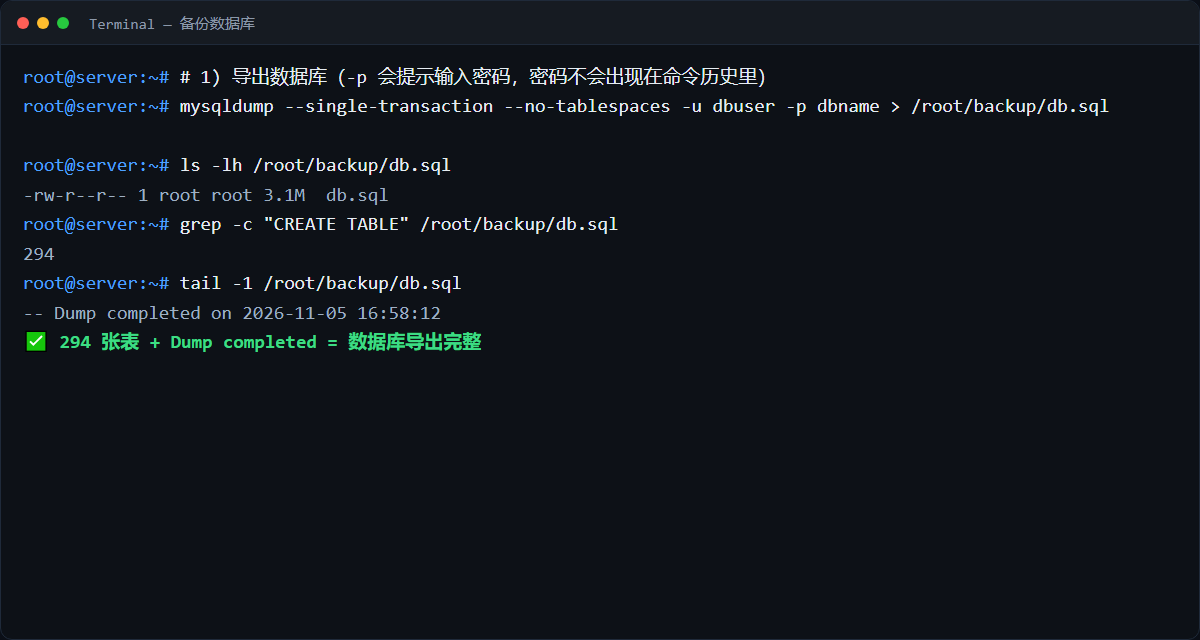
③ 程序文件:用 tar 打包,排除 upload/data(附件/头像不打包,升级也不会动它)。
# 打包程序文件(data 目录排除)
tar -cf /root/backup/site.tar -C /www/wwwroot/site --exclude=upload/data upload

# 检查:大小、文件数
ls -lh /root/backup/site.tar
tar -tf /root/backup/site.tar | wc -l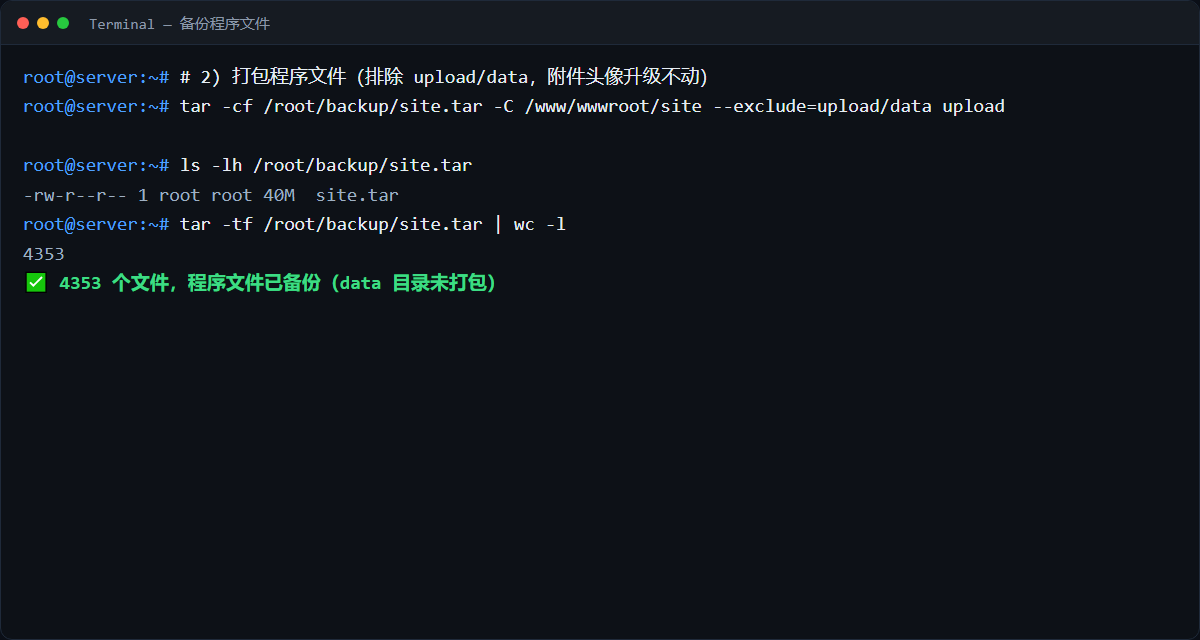
5.3.2 第二步:校验升级包
为什么要做:下载的 zip 可能损坏;还要确认包里的版本号是 20260504,别拿错包。
# 校验 zip 完整性
unzip -t Discuz_X3.5_SC_UTF8_20260504.zip | tail -2

# 看包里的版本号
unzip -p Discuz_X3.5_SC_UTF8_20260504.zip "*source/discuz_version.php" | grep DISCUZ_RELEASE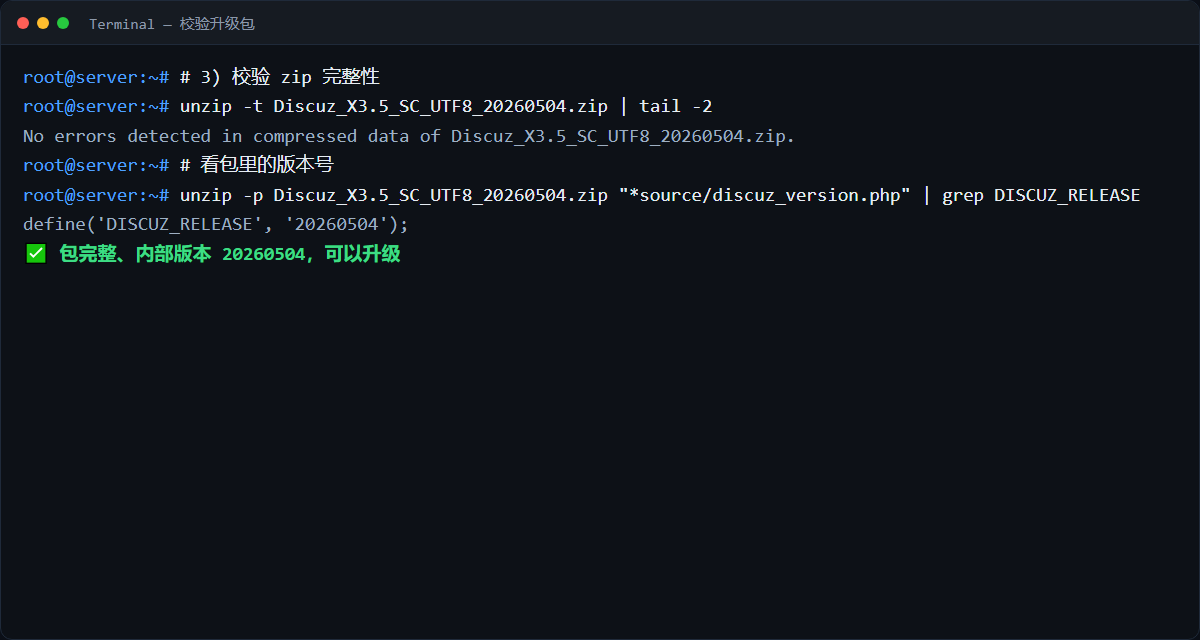
5.3.3 第三步:解压并覆盖(重点:排除 data / config / uc_server/data)
为什么要做:升级 = 用新程序文件覆盖旧程序文件。但配置、附件、UC 数据不能覆盖,否则会丢数据。所以用 rsync 时排除这三个目录。
# 解压到临时目录
unzip -q Discuz_X3.5_SC_UTF8_20260504.zip -d /tmp/dz_new

# 覆盖程序文件:保留 data/ config/ uc_server/data/
rsync -a --exclude='/data/' --exclude='/config/' --exclude='/uc_server/data/' \
  /tmp/dz_new/upload/ /www/wwwroot/site/upload/

# 把文件属主改回 www(nginx/php 运行用户)
chown -R www:www /www/wwwroot/site/upload

# 确认版本已变
grep DISCUZ_RELEASE /www/wwwroot/site/upload/source/discuz_version.php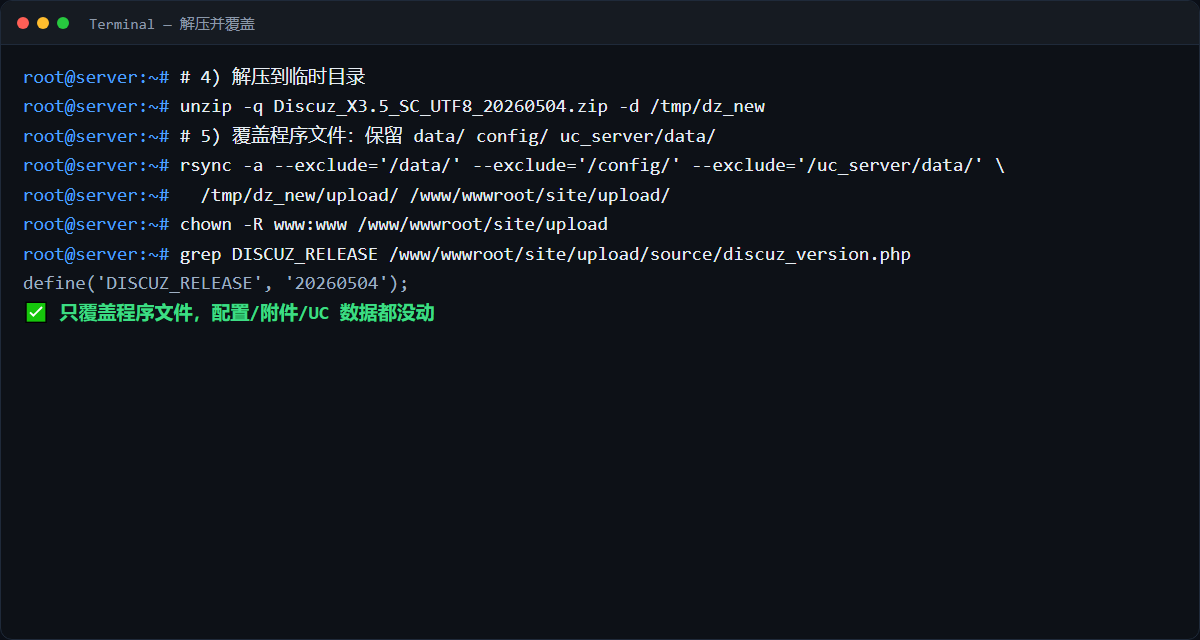
5.3.4 第四步:清缓存 + 删安装目录
为什么要做:旧模板缓存会让新程序“看起来没生效”;install 目录留着有被重新安装的风险。
# 清模板/缓存,让新程序重新编译
rm -rf /www/wwwroot/site/upload/data/template/* \
       /www/wwwroot/site/upload/data/cache/*

# 删除安装目录
rm -rf /www/wwwroot/site/upload/install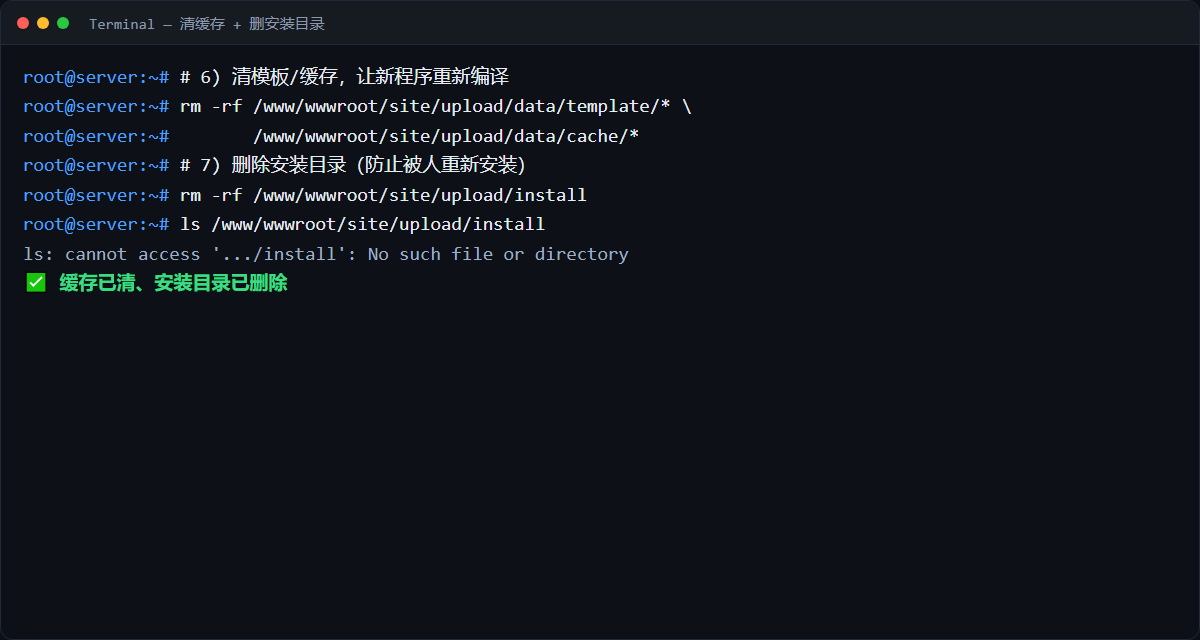
5.3.5 第五步:验证(逐项核对)
怎么确认成功:① 版本号 20260504 ② 首页 200 ③ 后台 200 ④ 用户/主题/帖子数与升级前一致 ⑤ 6 个插件都在 ⑥ 无 PHP 致命错误。
# 版本
grep DISCUZ_RELEASE .../source/discuz_version.php

# 首页 / 后台状态码
curl -sk -o /dev/null -w '%{http_code}\n' https://站点/
curl -sk -o /dev/null -w '%{http_code}\n' https://站点/admin.php

# 数据核对(应与升级前一致)
# members=41  threads=112  posts=237  plugins=6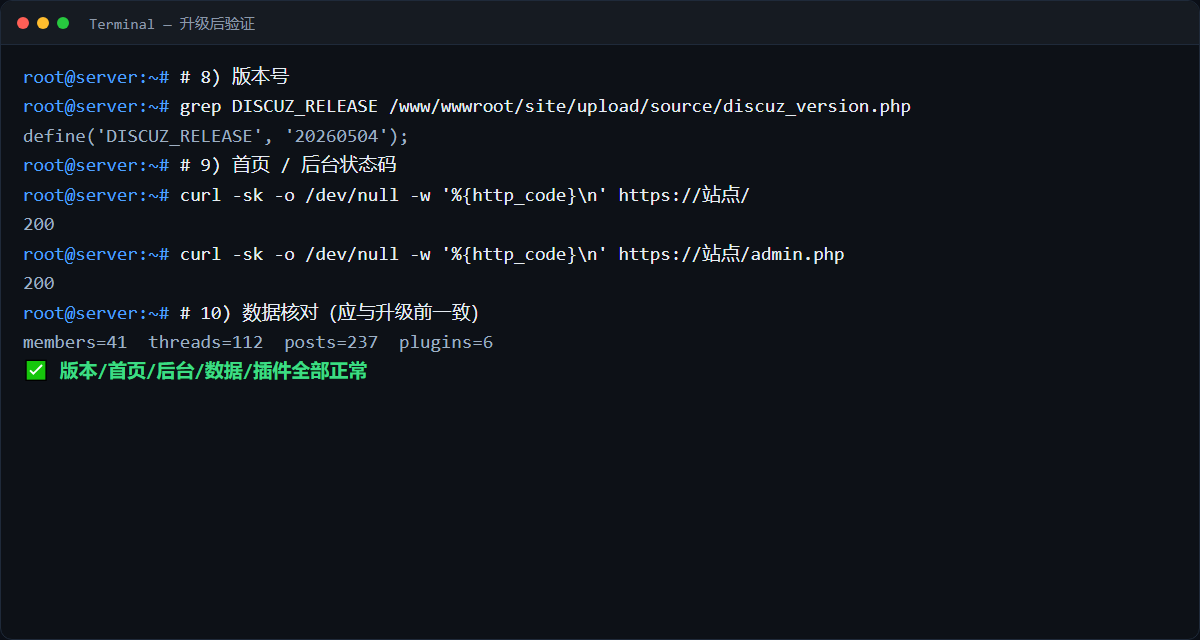
5.3.6 出问题怎么回滚
① 云快照回滚(最省事,整机回到升级前);② 用 site.tar 解压恢复程序文件;③ 用 db.sql 导入数据库。三步任选,都能回到升级前。
经验:小版本升级一般是“覆盖文件 + 清缓存”,不需要 update.php;覆盖时务必排除 data/、config/、uc_server/data/,否则会覆盖配置和附件数据。
六、验证码:自带类型、中文、滑块
Discuz X3.5 自带验证码类型只有:图片(英文)、中文图片、Flash、语音、位图。没有原生滑块;滑块要装第三方插件(极验/腾讯云验证码/阿里云/网易易盾等)。
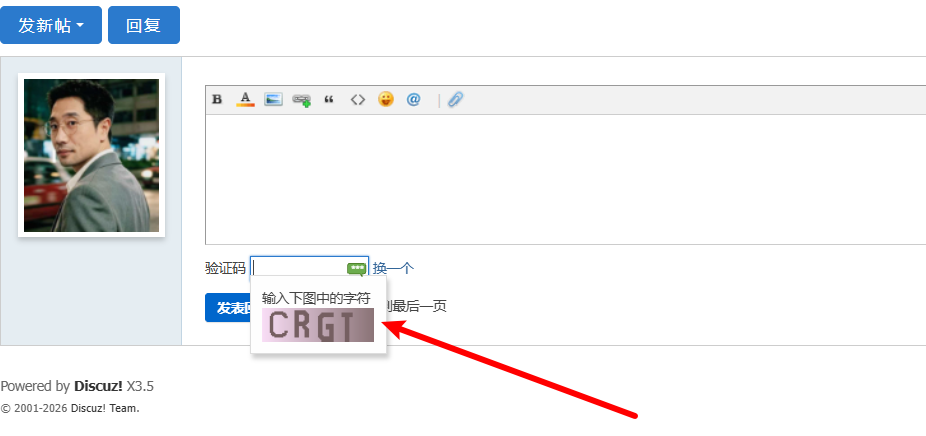
中文验证码的坑:它依赖 static/image/seccode/font/ch/ 里的中文字体 TTF。很多包这个目录是空的,直接切中文会显示不出字。先放一个开源中文字体(如思源黑体/文泉驿)再切。位图验证码用内置点阵字模,不需要字体,但风格偏像素化。
七、文案定制合集
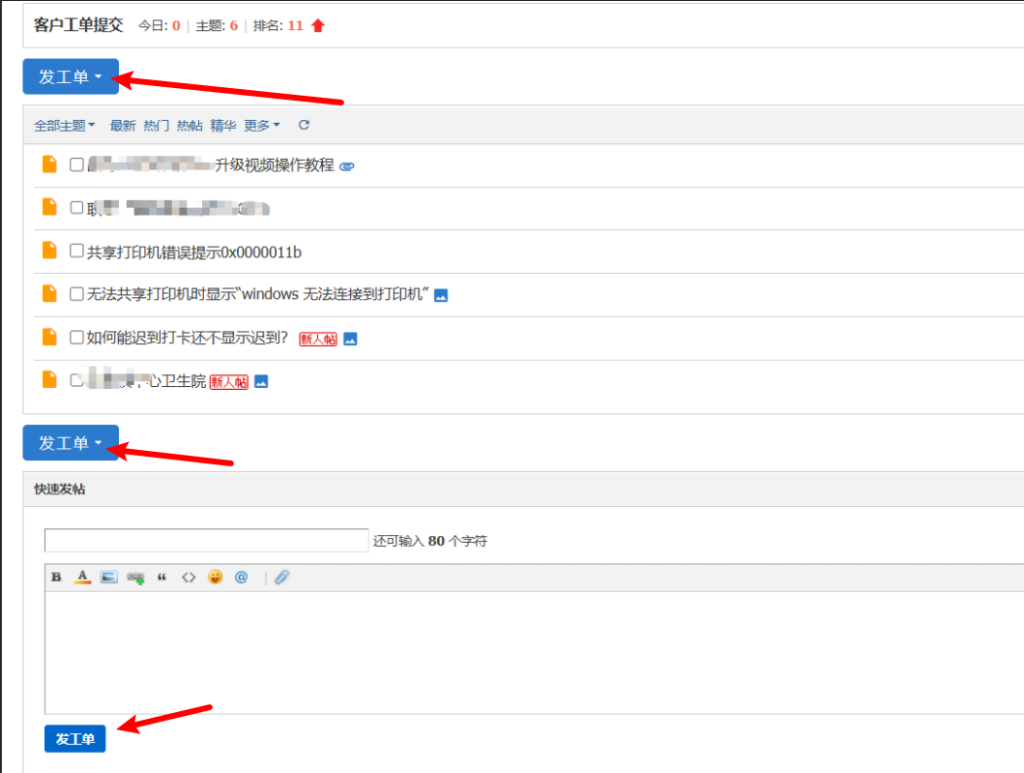
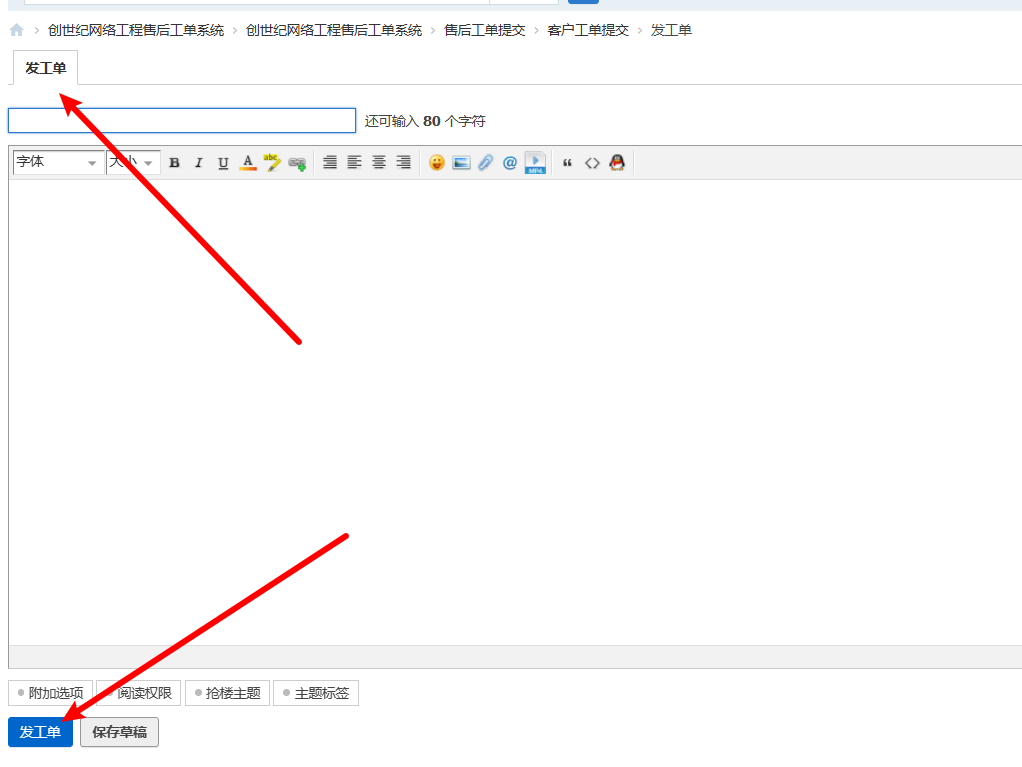
7.1 「发帖」→「发工单」
Discuz 的按钮文案在语言包里,不在模板里。PC 和手机有各自的语言文件:
# PC
source/language/forum/lang_template.php
  'send_posts'    => '发新帖'   → '发工单'
  'post_newthread'=> '发表帖子' → '发工单'
# 手机(触屏版有独立语言包)
source/language/touch/lang_template.php
  'send_threads'  => '发帖'     → '发工单'
# 页面标题 / 关注按钮
source/language/lang_core.php        'title_newthread_post' → '发工单'
source/language/home/lang_template.php 'follow_new_thread'   → '发工单'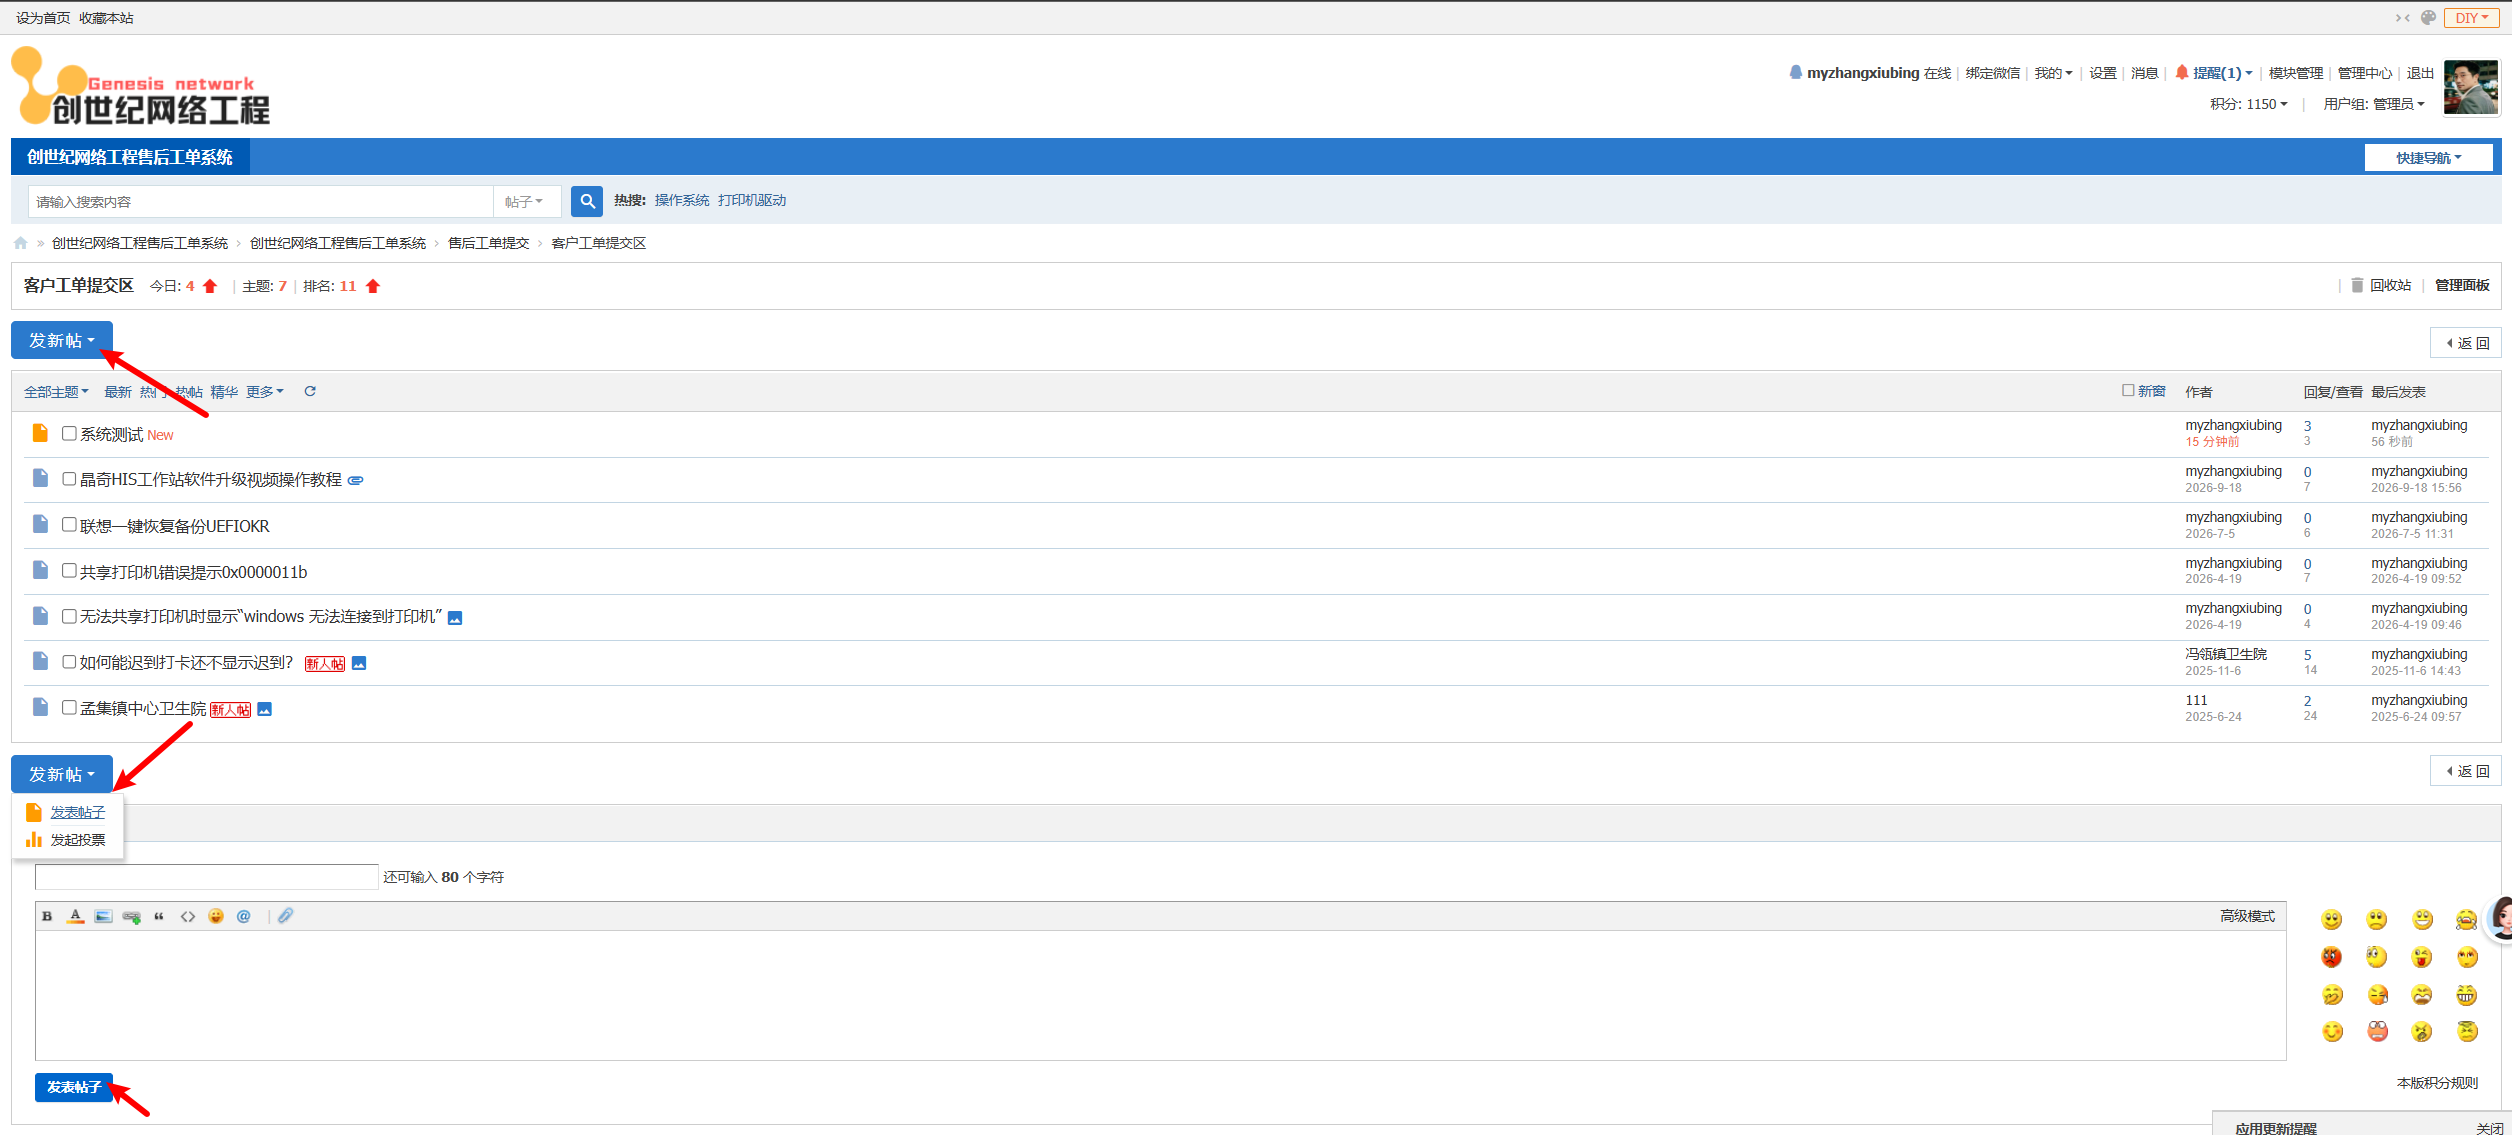
7.2 「回复」→「回复工单」(只改按钮,不动统计)
注意:{lang reply} 同时用于「回复按钮」和「回复数统计(回复: 5)」。直接改语言键会把统计也改掉。精确做法是只改模板里的按钮:
# PC 帖子页两个回复按钮(id=post_reply / post_replytmp)
模板:template/default/forum/viewthread.htm
把按钮里的 {lang reply} 换成 回复工单

# 手机帖子页两个回复按钮
模板:template/default/touch/forum/viewthread.htm
把 action=reply 那两行的 {lang reply} 换成 回复工单

# 底部「发表回复」按钮改用语言键 post_newreply
source/language/forum/lang_template.php
  'post_newreply' => '发表回复' → '回复工单'

# 手机快速回复/发帖页提交按钮
touch/forum/ajax_quickreply.htm、touch/forum/forumdisplay_fastpost.htm、touch/forum/post.htm
把 {lang reply} / {lang join_thread} 换成 回复工单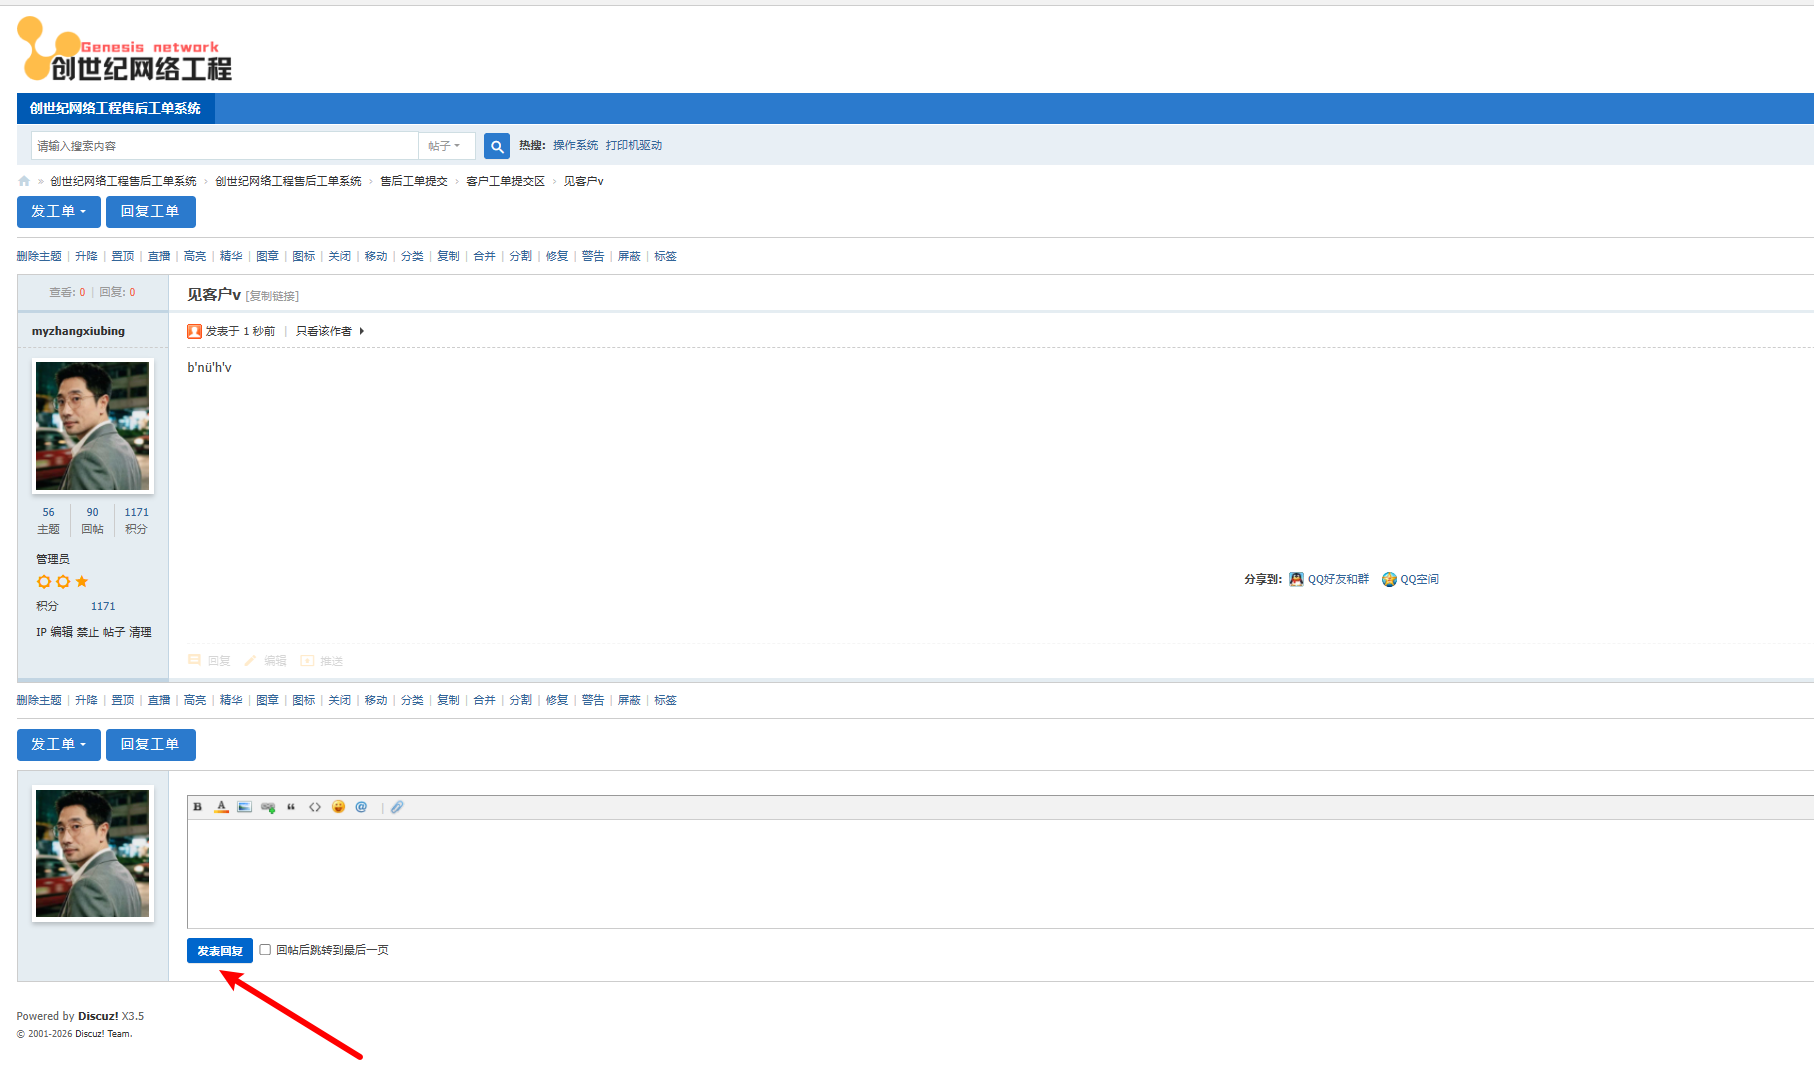
7.3 手机发帖表单:帖子标题/内容 → 工单标题/内容
# 只改手机发帖模板的两个 placeholder,避免影响私信/日志的「内容」占位
模板:template/default/touch/forum/post.htm
  id="needsubject" 的 placeholder → 工单标题
  id="needmessage" 的 placeholder → 工单内容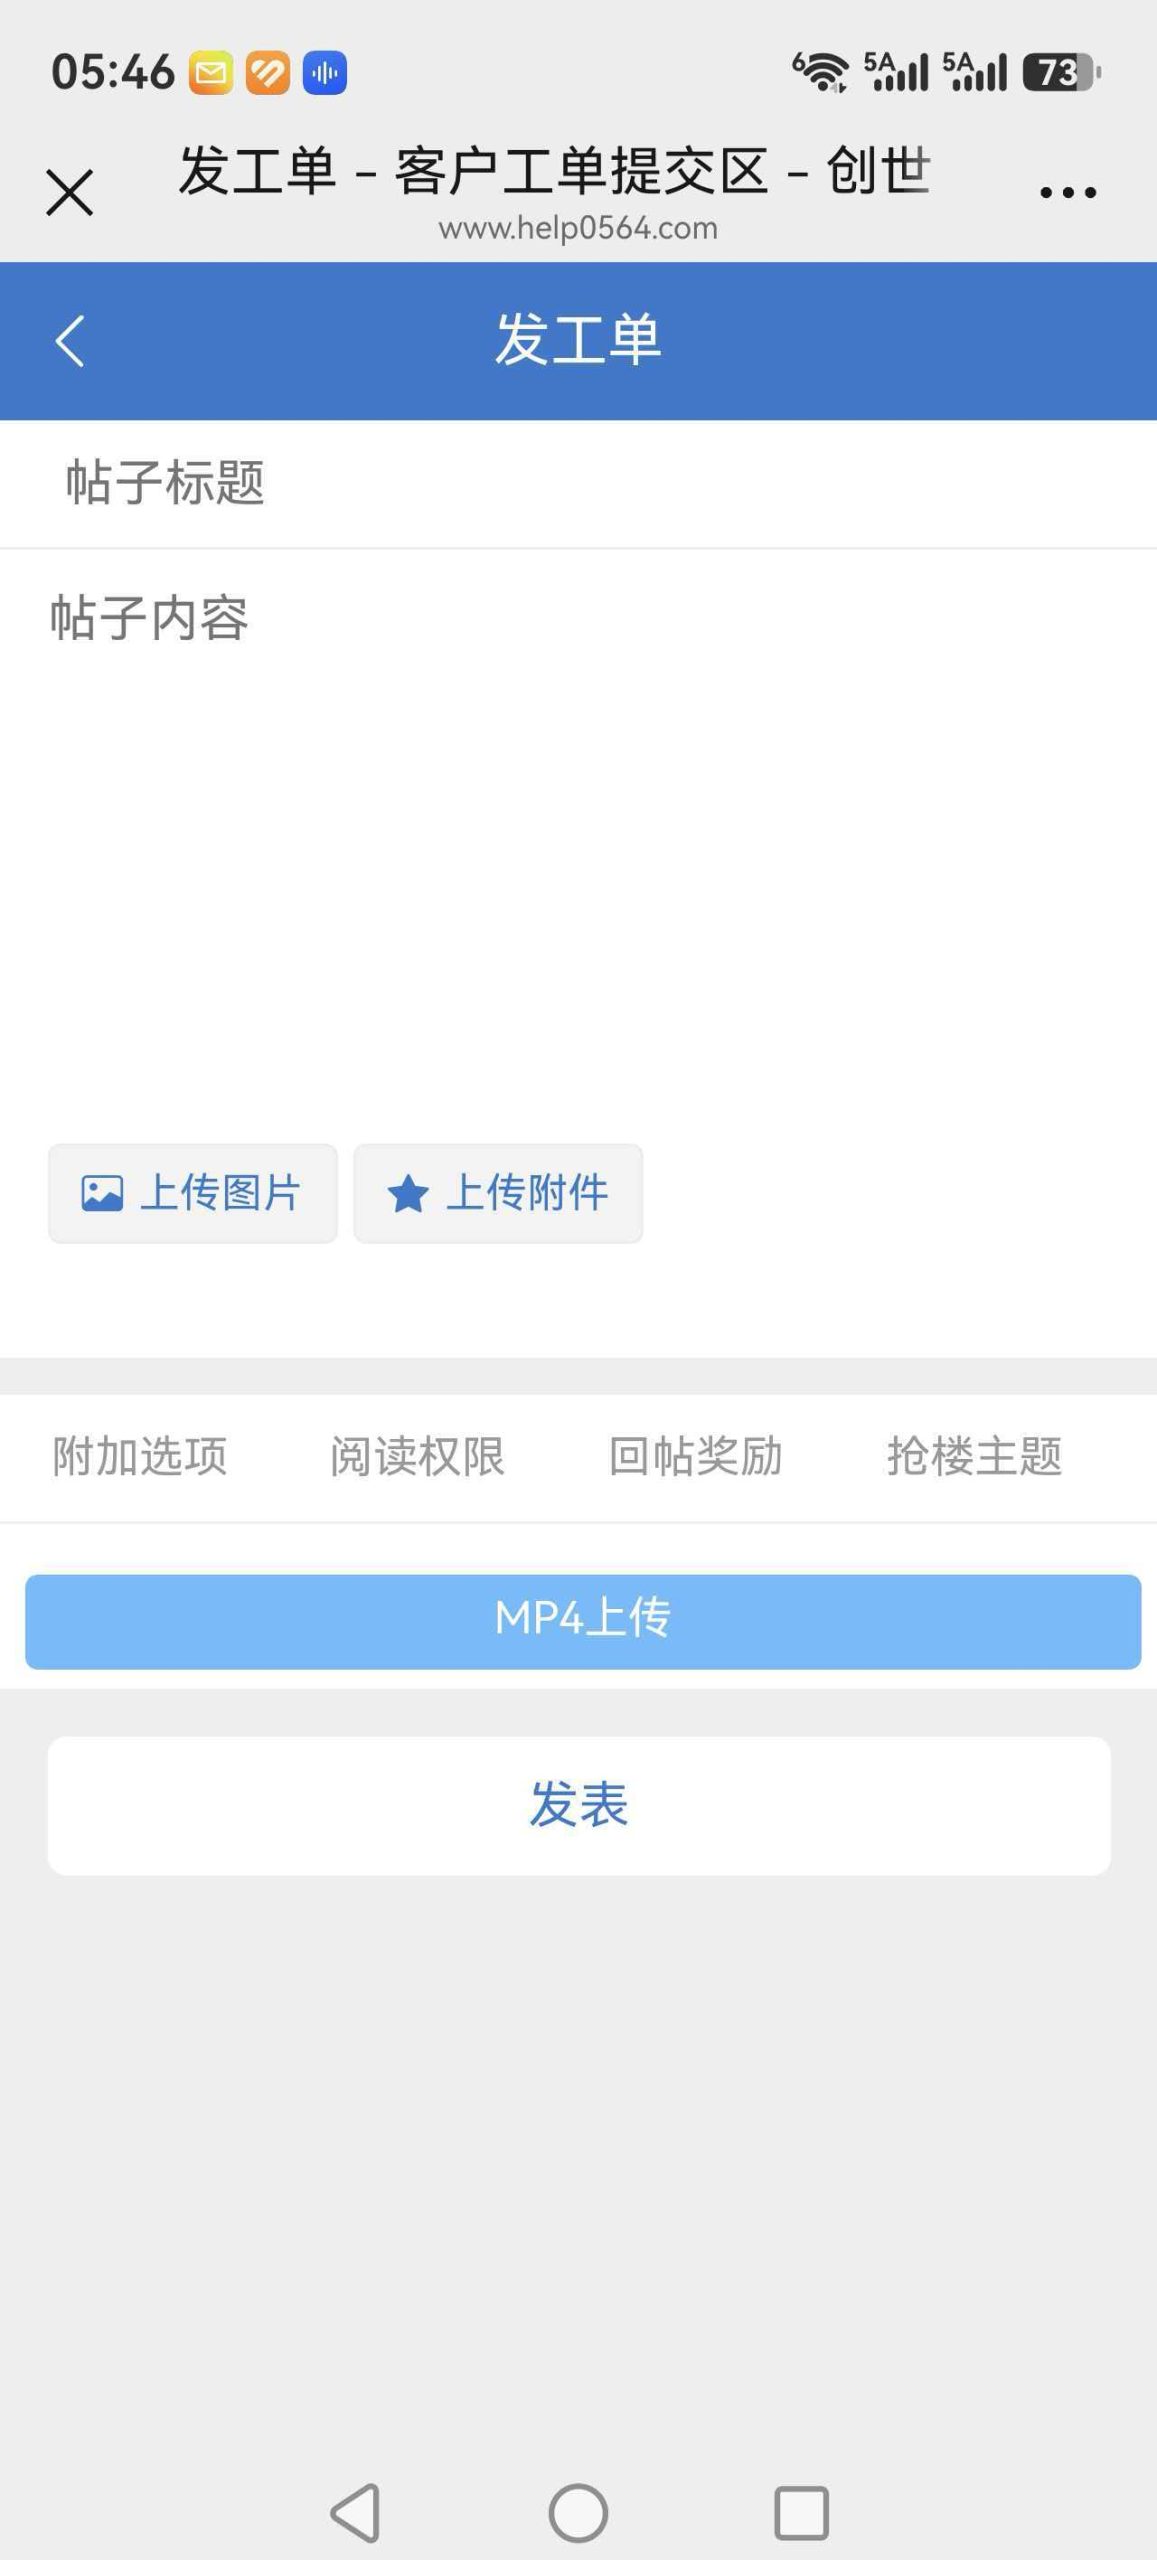
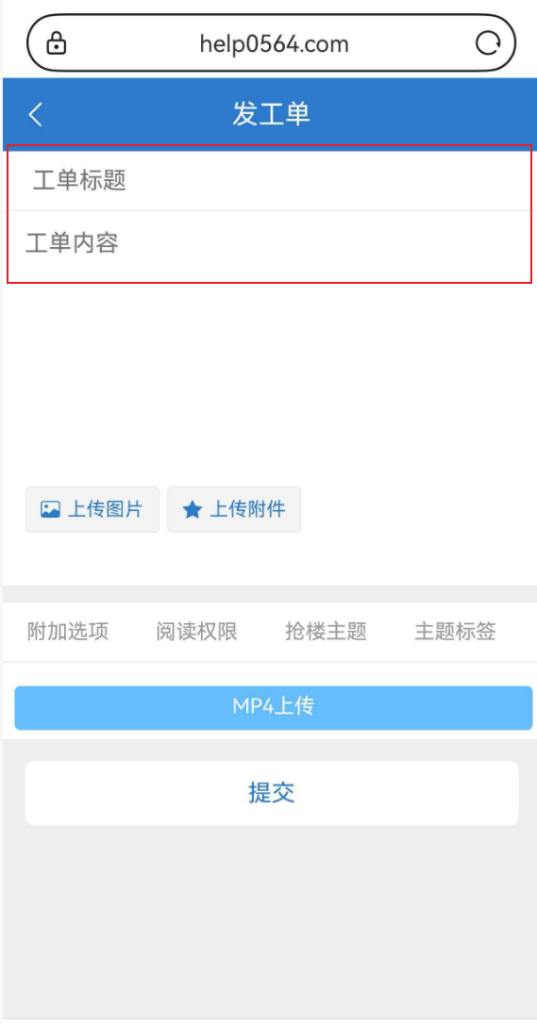
改后手机发帖页:工单标题 / 工单内容
7.4 浏览器标签「【新提醒】」→「【新工单】」
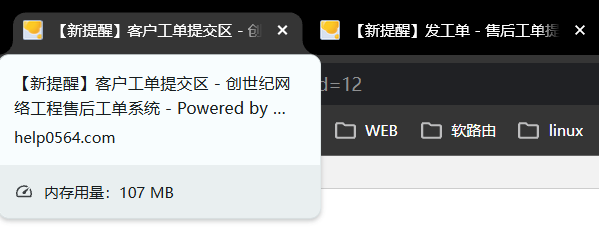
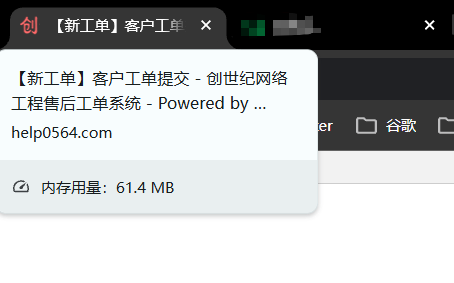
改后浏览器标签页标题闪烁前缀「【新工单】」
# 在 common.js 里(PC/手机共用)
static/js/common.js
  document.title = (NOTICETITLE['State'] ? '【   】' : '【新提醒】') + ...
  把 '【新提醒】' 改成 '【新工单】'
# 清 data/cache/common.js 缓存(或同步改缓存文件)
7.5 换 favicon(标签页小图标)
# 1) 把 favicon.ico 覆盖到站点根目录
cp favicon.ico /www/wwwroot/站点/upload/favicon.ico
chown www:www /www/wwwroot/站点/upload/favicon.ico

# 2) 在 header 里加带版本号的 link,强制浏览器刷新图标
template/default/common/header.htm
template/default/touch/common/header.htm
  <link rel="icon" href="/favicon.ico?v=2" type="image/x-icon" />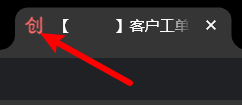
浏览器对 favicon 缓存很顽固,改完要 Ctrl+F5 或换无痕窗口。
7.6 积分提示「发表主题 金钱+2」怎么改
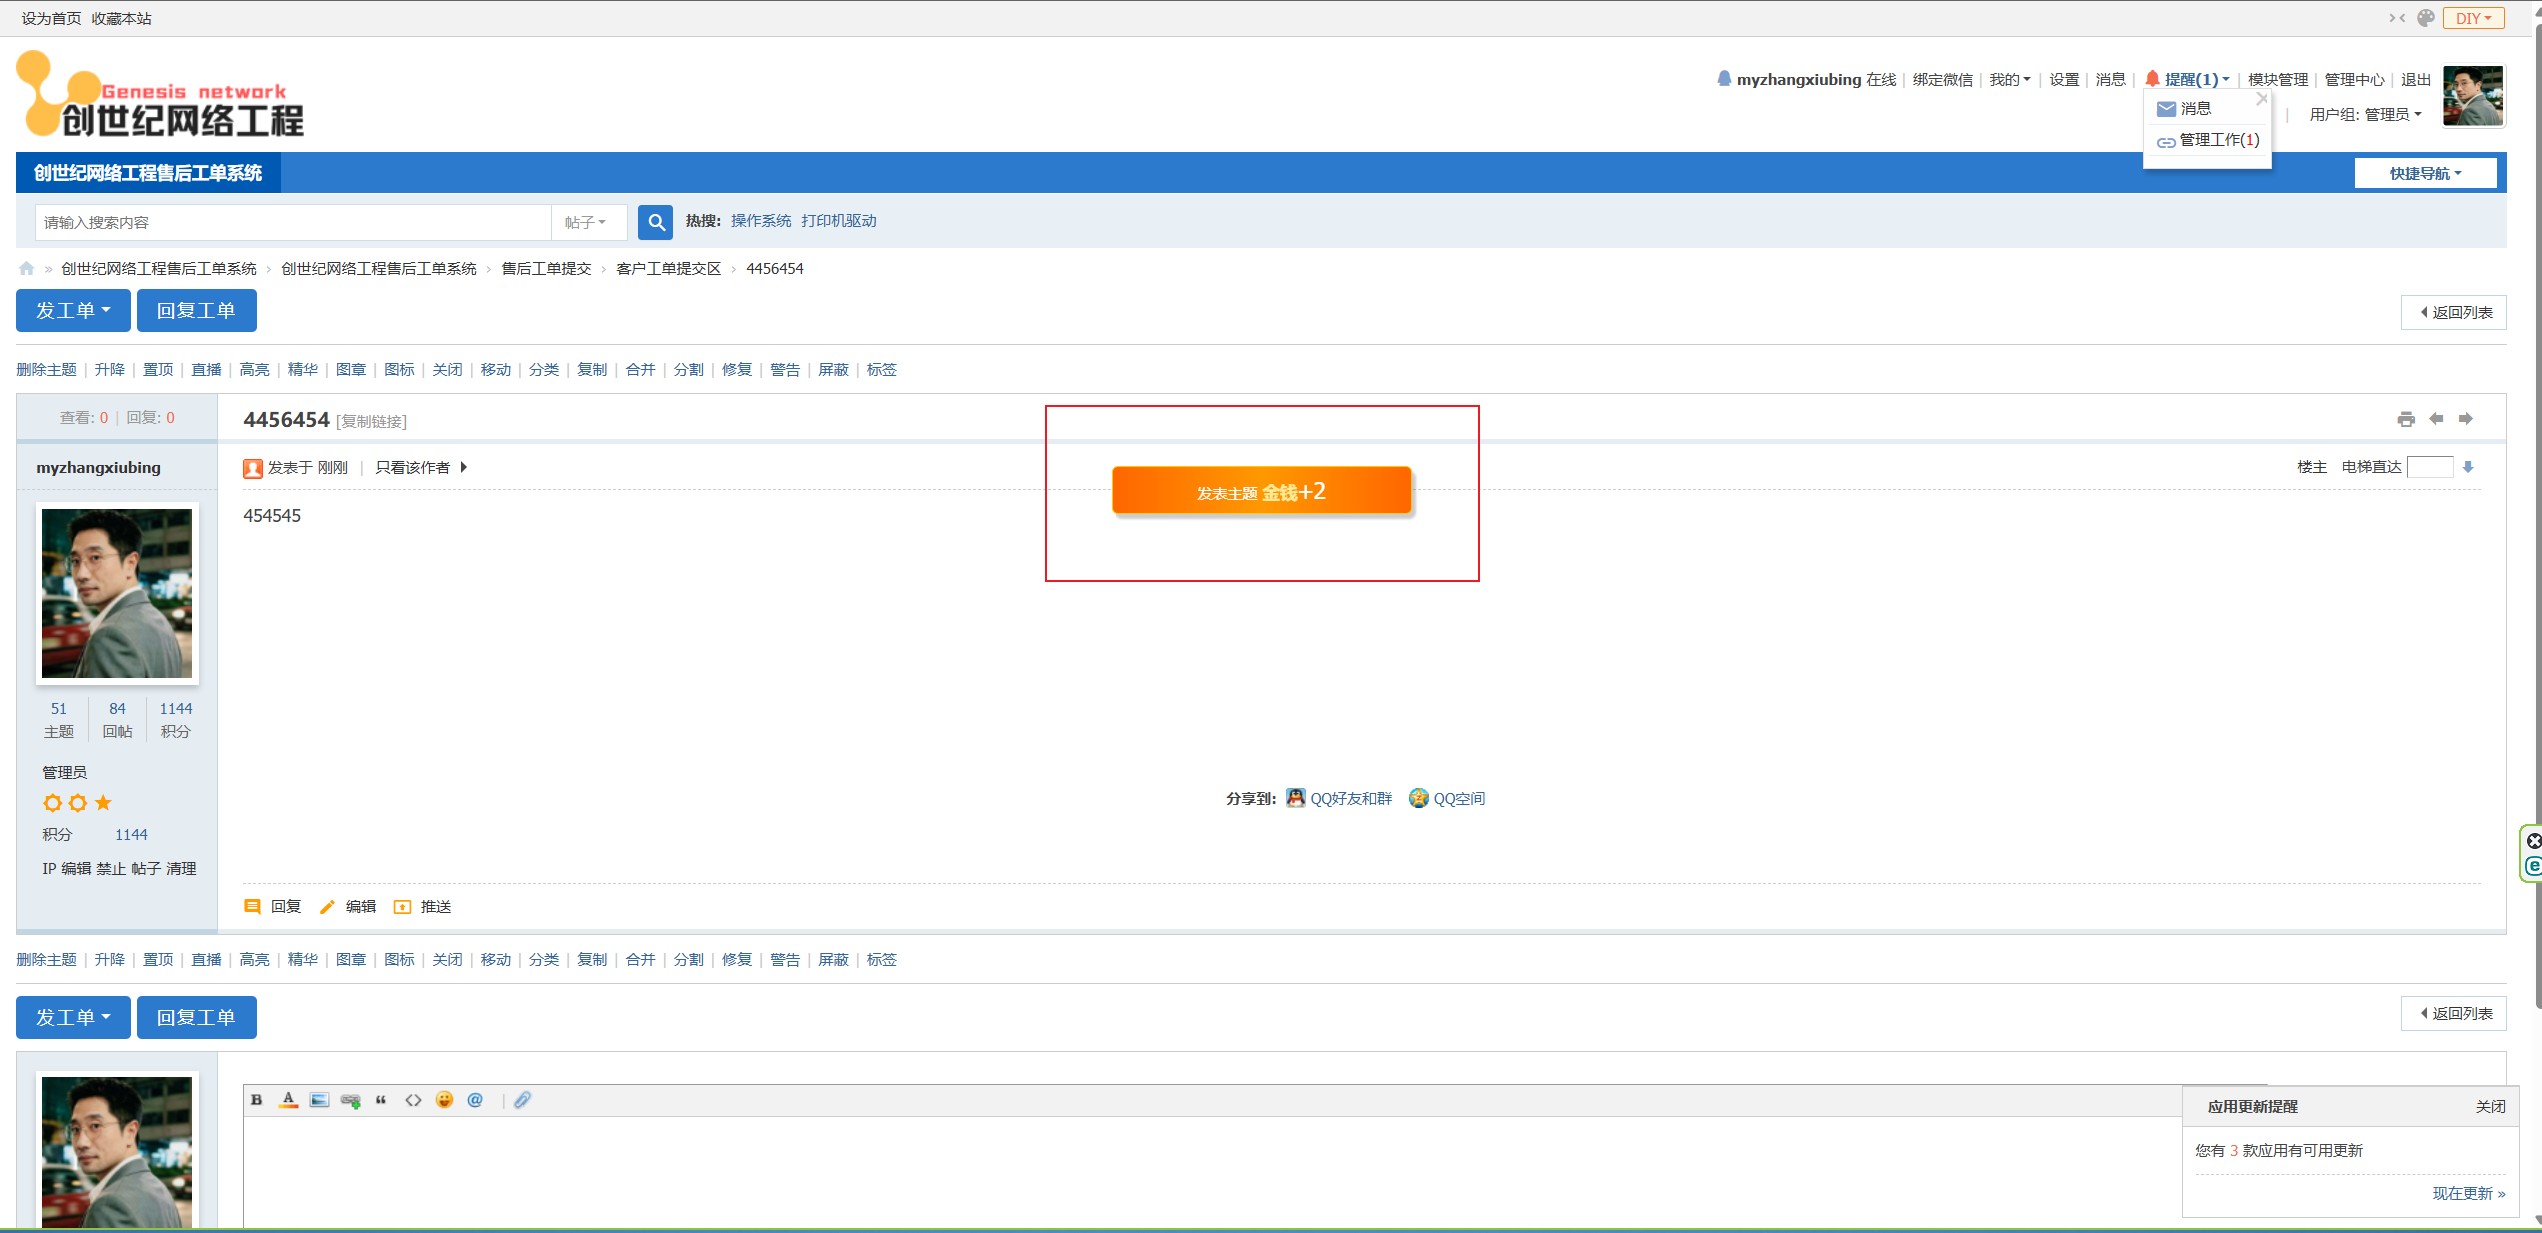
它是「积分变动提示」,由三部分组成:积分规则名(common_credit_rule.rulename,action=post 那行)+ 积分类型名(extcredits 的 title)+ 数值。改法:
# 只改规则名:把 action=post 的 rulename 改成「发工单」
UPDATE pre_common_credit_rule SET rulename='发工单' WHERE action='post';

# 或者直接关掉积分变动提示:后台 → 界面 → 全局 → 积分变动提示 = 否
# (注意:Discuz 不允许把扩展积分全关,至少保留一种;交易积分必须保持启用)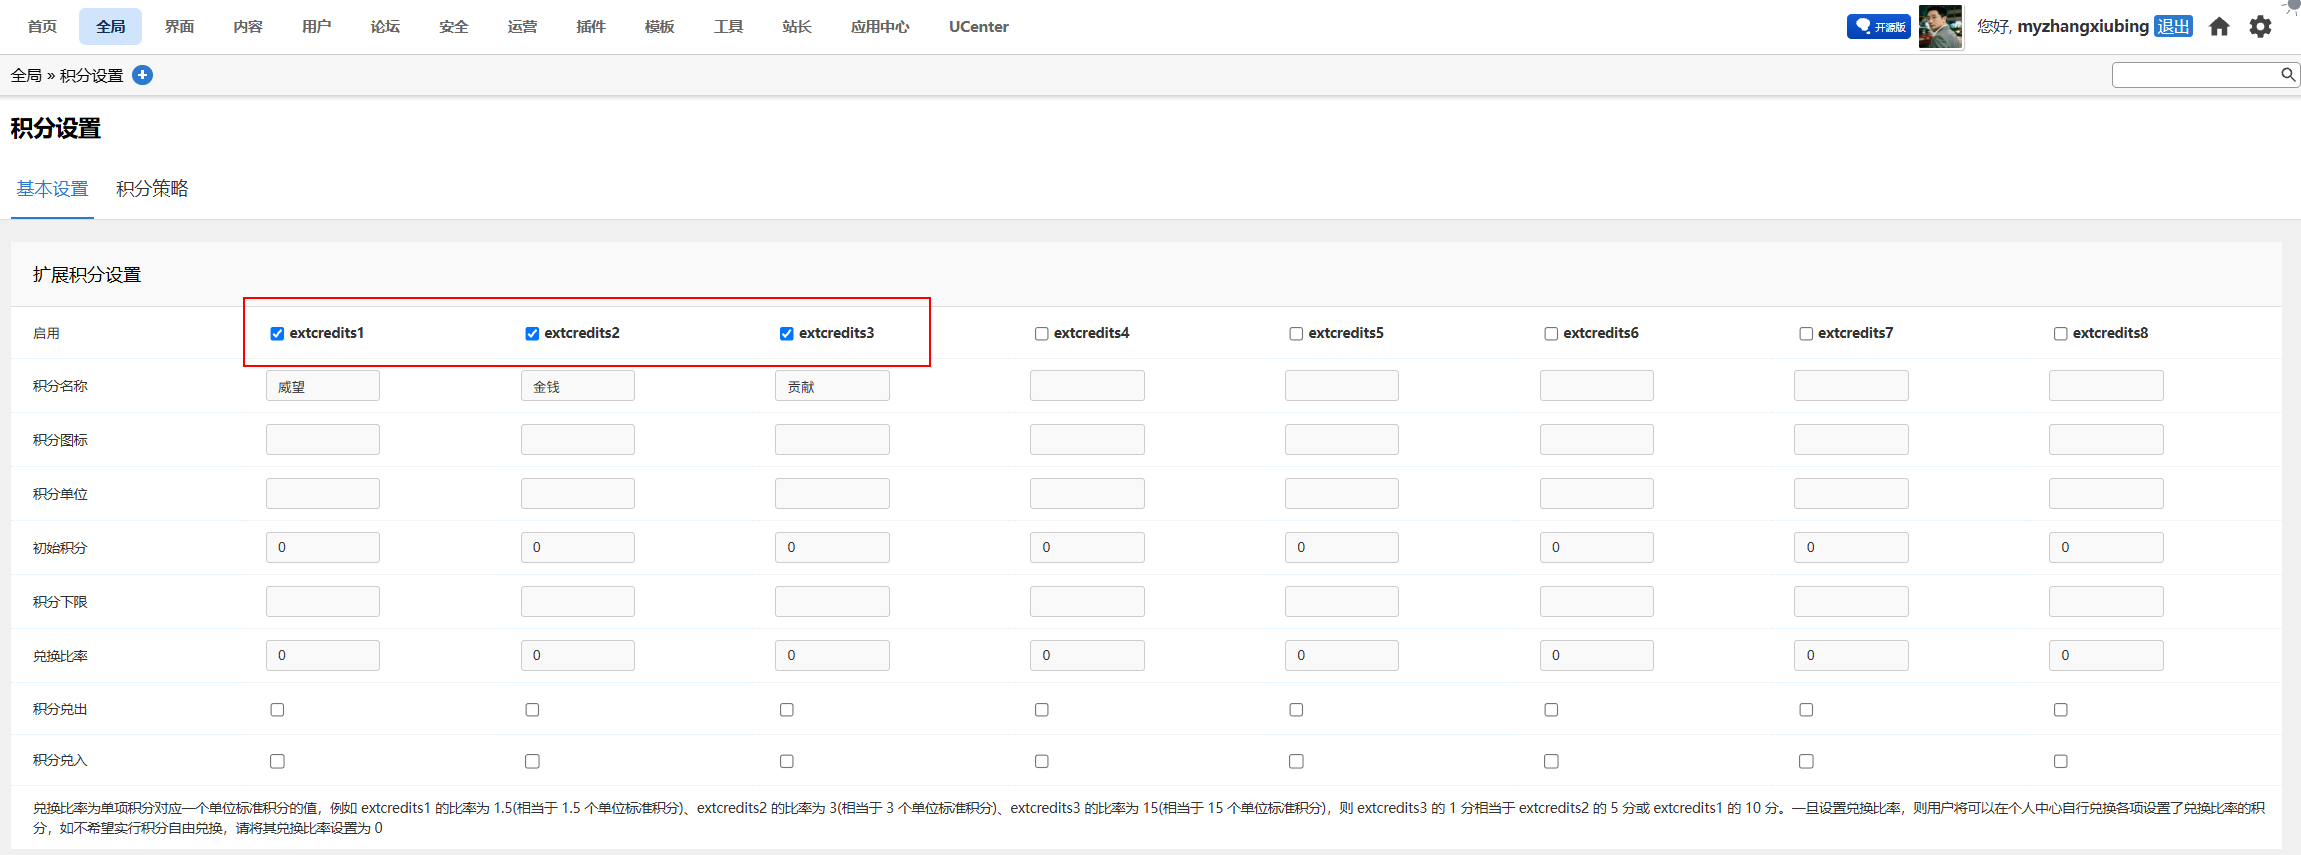
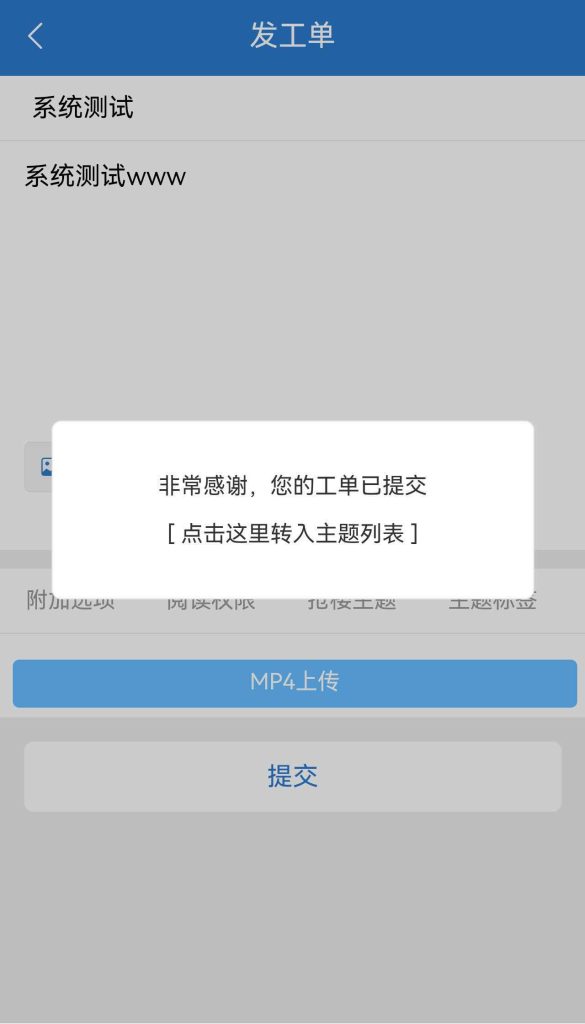
7.7 手机「发表」→「提交」、成功提示语
# 手机发帖提交按钮
source/language/touch/lang_template.php
  'send_thread' => '发表' → '提交'

# 发帖成功提示
source/language/lang_message.php
  'post_newthread_succeed' => '非常感谢,您的工单已提交<br />...'(保留跳转链接)

# 回复成功提示
  'post_reply_succeed' => '非常感谢,工单回复成功<br />...'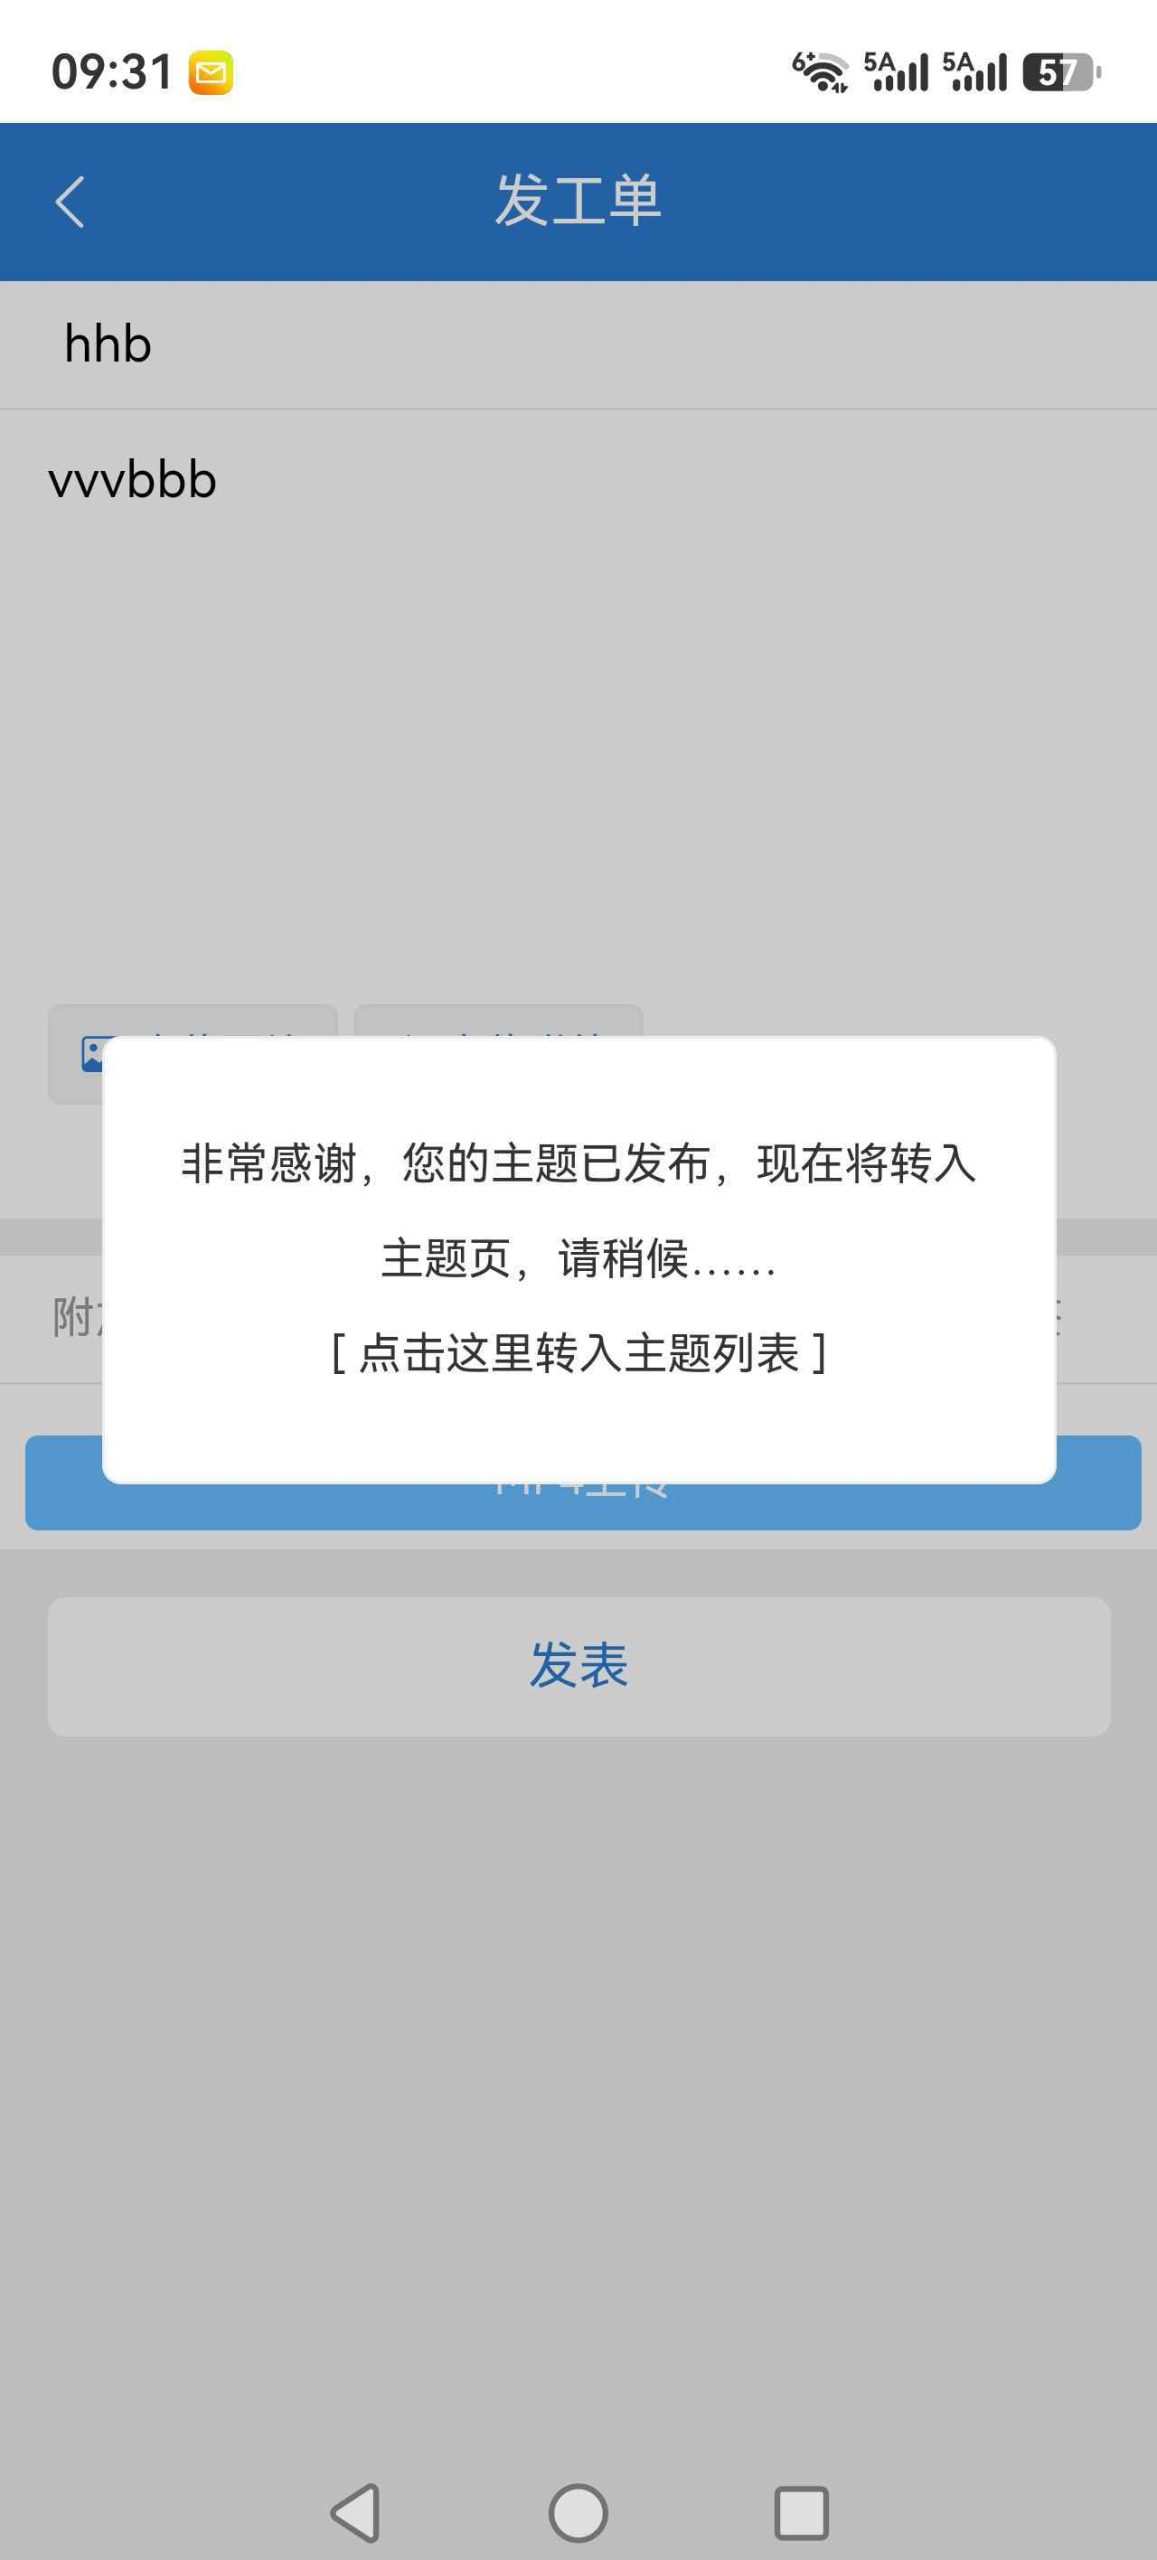
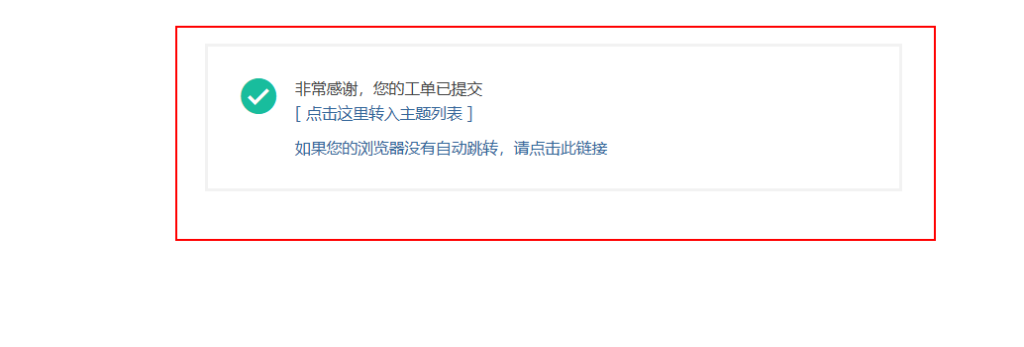
7.8 PC 端发帖/回复「没有提示」的原因与修复
原因有两个:
- PC 快速回复用 AJAX:成功回调
succeedhandle_fastnewpost()直接location.href跳转,不弹提示。 - 提示转发配置为「快速提示」:
msgforward.quick=1,PC 主题可能把这层快速提示隐藏/秒跳。
# A. 让 PC 快速回复改走普通提交(会走 showmessage 提示页)
模板:template/default/forum/viewthread_fastpost.htm
  fastpostvalidate(this)        → fastpostvalidate(this, 1)
  fastpostvalidate($('fastpostform')) → fastpostvalidate($('fastpostform'), 1)  # Ctrl+Enter

# B. 关闭「快速提示」,统一走完整提示页,停留 2 秒
UPDATE pre_common_setting SET svalue='...quick=0;refreshtime=2...' WHERE skey='msgforward';
# (建议用 PHP unserialize/serialize 改,别手拼字符串)

# 改完清 data/template 和 data/cache,PC/手机都强刷
八、安全与隐私经验
- 只读先行:先
ss -tlnp、看配置、查版本,确认暴露面再动手。 - 先备份:快照 + mysqldump + 程序文件打包,改动前至少留一份可回滚的。
- 最小改动:能改设置就不改代码;能改语言包就不改模板;必须改模板时记下文件,升级后重打。
- 凭据不外泄:命令里用环境变量/临时文件传密码,输出只打印状态码;临时私钥
shred -u。 - 升级会覆盖:语言包、模板、JS、favicon 都属于程序文件,Discuz 升级会覆盖。把每次改动写成
/root/dztext-reapply*.php之类的小脚本,升级后一键重打。 - 别和浏览器较劲:同域名多套 basic auth 会互相打架;favicon/JS/CSS 都有强缓存,改完先强刷/无痕再判断。
九、命令速查表
| 场景 | 命令 |
|---|---|
| 看监听端口 | ss -tlnp |
| 看 UFW | ufw status numbered |
| nginx 测试/重载 | nginx -t && nginx -s reload |
| 生成 htpasswd | openssl passwd -apr1 -stdin |
| Discuz 版本 | grep DISCUZ_RELEASE source/discuz_version.php |
| 备份数据库 | mysqldump --single-transaction --no-tablespaces ... |
| 覆盖升级 | rsync -a --exclude='/data/' --exclude='/config/' ... |
| 清缓存 | rm -rf data/template/* data/cache/* |
说明:文中域名/IP/密码均为示例或已脱敏,实际操作请替换成你自己的环境;截图来自本次真实操作,仅用于演示。