

手上有一台刚装好的 Debian 13,想把内网里的服务通过公网暴露出去——frp 就是干这个的。这篇按 7 个步骤走完一遍:勘察现状、测下载通道、下载校验、安装二进制、写配置、交给 systemd 托管、启动验证,每一步都有真实截图和「怎么确认成功」。
文中所有命令都在一台真实 Debian 13 机器上跑过,输出是原样截下来的。IP、域名、token 全部做了脱敏替换,命令可以直接复制对照执行。
目录
- 一、开始之前:先把这几件事想明白
- 二、frpc 和 frps 到底怎么分工
- 三、完整执行路径总览(先看这张表)
- 四、第 1 步:勘察机器现状
- 五、第 2 步:确定下载通道
- 六、第 3 步:下载并校验完整性
- 七、第 4 步:安装二进制到 /usr/local/frp
- 八、第 5 步:写 frpc.toml 配置
- 九、第 6 步:写 systemd 单元
- 十、第 7 步:启动与逐条验证
- 十一、实战踩坑:客户端写了服务端的字段
- 十二、注意事项清单
- 十三、安全与隐私经验
- 十四、命令速查表
一、开始之前:先把这几件事想明白
装 frp 之前,有四个前提想清楚,后面每一步都会省事:
- 你要装的是 frpc(客户端)。它在你的内网机器上,主动向外连接服务端。
- frpc 不需要公网 IP,也不在本地监听任何端口。这一点很多人搞反了,以为内网机器必须有公网地址才能用 frp。
- 你得有一个已经跑起来的 frps(服务端)。没有服务端,客户端配得再漂亮也连不上。
- token 是双方约定的一把钥匙。服务端
frps.toml里那一串,和客户端frpc.toml里那一串,必须一个字符都不差。
本文这台机器的实际情况:一台刚装好的云主机,系统是 Debian 13 trixie,amd64 架构,systemd 257。全新的机器上什么都没有 frp,属于最好办的情况——不需要清理任何残留,直接装。
二、frpc 和 frps 到底怎么分工
frp 有两个角色,方向搞反就全白干:
| 角色 | 它干什么 | 装在哪 |
|---|---|---|
| frps(服务端) | 在公网上开一个端口,谁来连就从哪儿进来 | 有公网 IP 的机器 |
| frpc(客户端) | 把内网里的服务挂到公网那个端口上 | 内网机器(本文这台 Debian 13) |
白话讲:frpc 是出去的门,frps 是看门的。frpc 主动往外跑,所以它所在的内网机器不需要公网地址,也不增加任何暴露面。
还有一个常见的误解要提前说明:frpc 运行时只连你自己的 frps 服务端,跟 GitHub、跟任何外部网站都没关系。所以代理只在「下载安装包」那一小会儿有用,装完就该把代理配置删掉。
三、完整执行路径总览(先看这张表)
整条路一共 7 步。下面这张表是全文的地图,每一步都写清楚了「做什么命令」和「看到什么算成功」,你可以对照着一步步走,不用回头翻。
| 步骤 | 做什么 | 关键命令 | 成功的标志 |
|---|---|---|---|
| 第 1 步 | 勘察现状 | cat /etc/os-release、ss -lntp | 知道架构、有没有 frp 残留、端口占没占 |
| 第 2 步 | 测下载通道 | curl -o /dev/null -w "%{http_code}" | 三条路各测一遍,选出能用的那条 |
| 第 3 步 | 下载 + 校验 | curl -fL、tar -tzf | 打印 TARBALL_OK |
| 第 4 步 | 安装二进制 | install -m 755 | frpc --version 打印版本号 |
| 第 5 步 | 写配置 | cat > frpc.toml、frpc verify | 打印 syntax is ok |
| 第 6 步 | 写 systemd 单元 | systemctl daemon-reload | 出现 Created symlink |
| 第 7 步 | 启动 + 验证 | systemctl is-active、tail -3 frpc.log | 日志出现 login to server success |
最后那条 login to server success 是整个流程的终点。没看到它,前面六步做得再漂亮也不算数——命令没报错 ≠ 装好了。
四、第 1 步:勘察机器现状
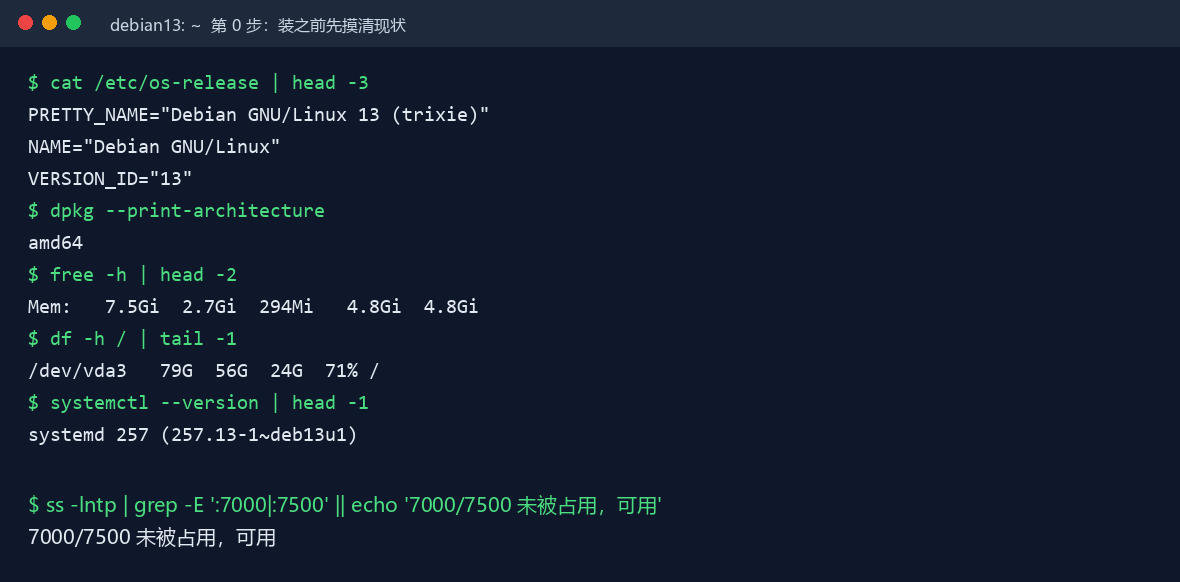
为什么要做这步:三个答案直接决定后面的命令——架构决定下载哪个安装包(amd64 还是 arm64,写错了装不上去)、有没有旧版本决定要不要先清理、端口有没有被占决定能不能用默认端口。
# 看系统版本、内核、CPU 架构
# 架构决定了下载哪个包:amd64 / arm64 / arm / 386
cat /etc/os-release | head -3
uname -r
dpkg --print-architecture

# 看内存和磁盘够不够
free -h | head -2
df -h / | tail -1

# 看 systemd 版本(Debian 13 自带的是 257)
systemctl --version | head -1

# 看是不是已经有 frp 了
# 如果有输出,说明是台旧机器,得先清理干净
which frpc frps 2>/dev/null || echo "no frp binary"
systemctl list-unit-files | grep -i frp || echo "no frp unit"

# 看关键端口有没有被占
# 没输出 = 端口空闲,可以放心用
ss -lntp | grep -E ":7000|:7500" || echo "7000/7500 未被占用,可用"怎么确认成功:这台机器的实测结果是——
- 系统:Debian GNU/Linux 13 (trixie),内核 6.x,架构 amd64
- 内存 7.5Gi(用了 2.7Gi),根分区 79G 用了 56G,还剩 24G
- systemd 257
no frp binary+no frp unit→ 没有任何 frp 残留,可以干净安装7000/7500 未被占用,可用→ 端口空闲
五、第 2 步:确定下载通道
为什么要先测再配:代理这东西不是「配了就能用」。代理机可能在别的网段、可能端口不对、可能限流。先花十几秒测三条路,比配完了才发现下载卡死划算得多。
# ① 先测你打算用的临时代理
# -x 后面换成你自己局域网代理机的 地址:端口
curl -s -o /dev/null -w "%{http_code}\n" --max-time 15 \
  -x http://192.0.2.100:1082 https://github.com/

# ② 再测直连 GitHub
curl -s -o /dev/null -w "%{http_code}\n" --max-time 15 https://github.com/

# ③ 最后测镜像站
curl -s -o /dev/null -w "%{http_code}\n" --max-time 15 https://gh-proxy.com/命令白话:-o /dev/null 是「下载但不要正文」(我们只想看通不通),-w "%{http_code}" 是结束时打印状态码(200 通、000 连不上),--max-time 15 防止某个源死活不响应把命令拖死。
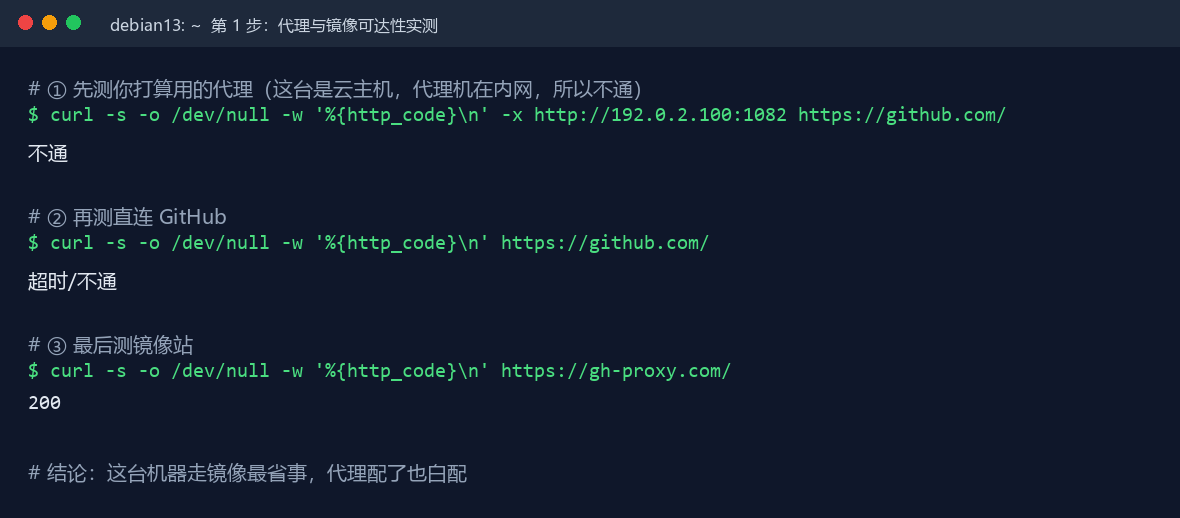
这次实测的结论挺有意思:局域网那台代理机在这台云主机上根本不通——它在内网网段,云主机不在同一个局域网里。代理机必须从「你要装包的这台机器」能访问到,否则配了也白配。而镜像站反而 200 秒回。
另外两点经验:
- HTTP 代理和 SOCKS 代理端口不一样(常见 1082 和 7894)。curl 用 SOCKS 要写
-x socks5h://IP:7894,多那个 h 表示「域名也交给代理解析」,不然 DNS 还是走本地。 - 代理只在下载这一小会儿有用,装完立刻把代理配置和中间文件删干净。别让一台临时代理机长期躺在系统里。
六、第 3 步:下载并校验完整性
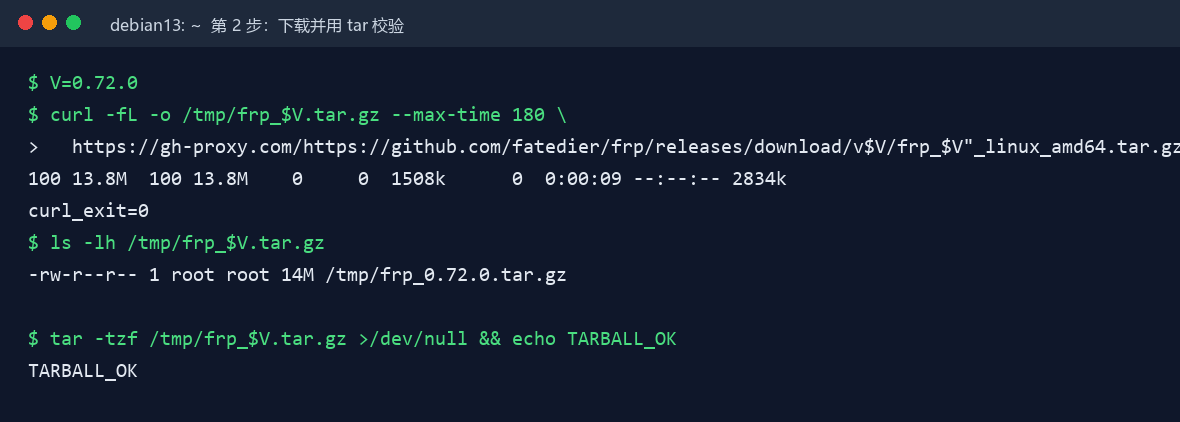
为什么要用 tar 校验:下载中断产生的「半包」,文件大小看着正常、实际根本解不开。tar -tzf 能把包里的文件名一个个列出来,只有列得出来才算完整。
# 版本号单独放一个变量,后面所有地方都引用它
V=0.72.0

# ① 通过镜像下载
# gh-proxy.com 只是加了个前缀,后面的还是 GitHub 的原始地址
curl -fL -o /tmp/frp_$V.tar.gz --max-time 180 \
  https://gh-proxy.com/https://github.com/fatedier/frp/releases/download/\
v$V/frp_"$V"_linux_amd64.tar.gz

# ② 【关键】用 tar 实测包完整:能列出目录才算完整
tar -tzf /tmp/frp_$V.tar.gz >/dev/null && echo TARBALL_OK

# ③ 解压到 /tmp
tar -xzf /tmp/frp_$V.tar.gz -C /tmp命令白话:-f 是「遇到 HTTP 错误就失败退出」(不加的话,curl 会把 404 的错误页面也存成一个文件,看起来还挺大),-L 是「跟随重定向」(镜像站会再跳一次)。
这里有两个必须记住的坑:
- 版本号变量要单独用双引号括起来。写成
frp_$V_linux_amd64,bash 会把$V_linux_amd64整个当成一个变量名(下划线也算变量名的一部分),拼出来的地址是错的。正确写法是frp_"$V"_linux_amd64。 - 千万别开多个 curl 同时下同一个文件。它们会互相覆盖,最后拿到的是个残缺的包。下载大文件永远单进程。
七、第 4 步:安装二进制到 /usr/local/frp
为什么统一放 /usr/local/frp:第三方手工装的软件都放 /usr/local,配置和日志也放同一个目录,以后找东西有章可循。别散在 /root 或 /tmp 里——/tmp 会被系统清理。
# ① 建目录
mkdir -p /usr/local/frp

# ② 只装这两个二进制,用 install -m 755 一步把权限设好
# 注意:只点名装 frpc 和 frps,不要整目录拷过去
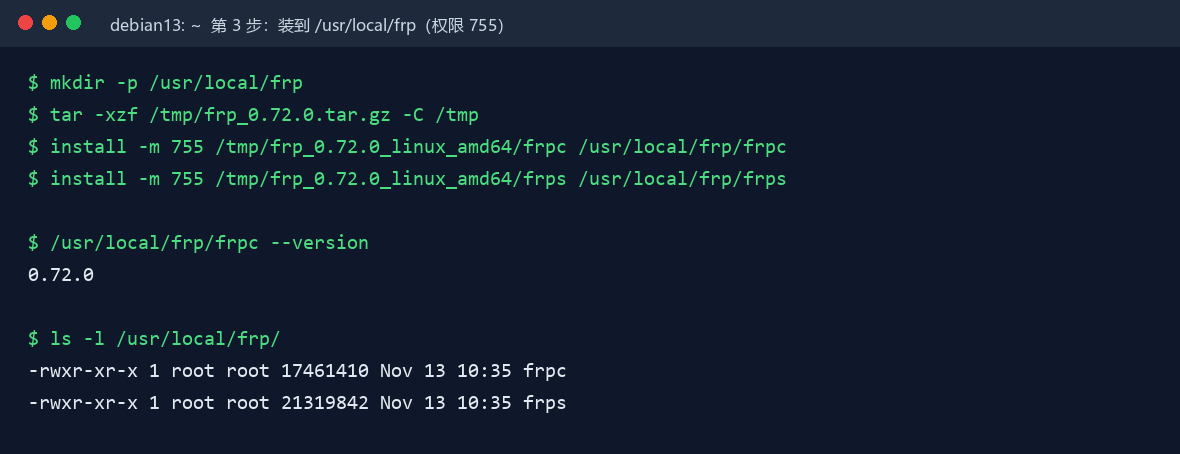
install -m 755 /tmp/frp_0.72.0_linux_amd64/frpc /usr/local/frp/frpc
install -m 755 /tmp/frp_0.72.0_linux_amd64/frps /usr/local/frp/frps

# ③ 立刻自检:能打印版本号说明包没问题
/usr/local/frp/frpc --version
ls -l /usr/local/frp/这里也有个坑:解压出来的目录里除了两个二进制,还有官方给的示例配置 frpc.toml、frps.toml(token 是空的、端口是随便写的)。千万别把它们拷进现役目录,那会覆盖你自己的配置。上面第 ② 步只点名装两个二进制,就是这个原因。
另外解释一下为什么用 install 而不是 cp:install 一步到位设置权限和属主,而且不会触发运行中程序的 Text file busy 错误。cp 覆盖一个正在运行的二进制会直接报错退出。
怎么确认成功:frpc --version 打印出 0.72.0,ls -l 能看到 frpc 和 frps 两个文件都是 -rwxr-xr-x(755,可执行)。
八、第 5 步:写 frpc.toml 配置
这是整个安装里最关键的一步。配置写错了服务起不来,token 写错了连不上服务端。
# 用 cat 写文件,heredoc 里的内容原样落盘
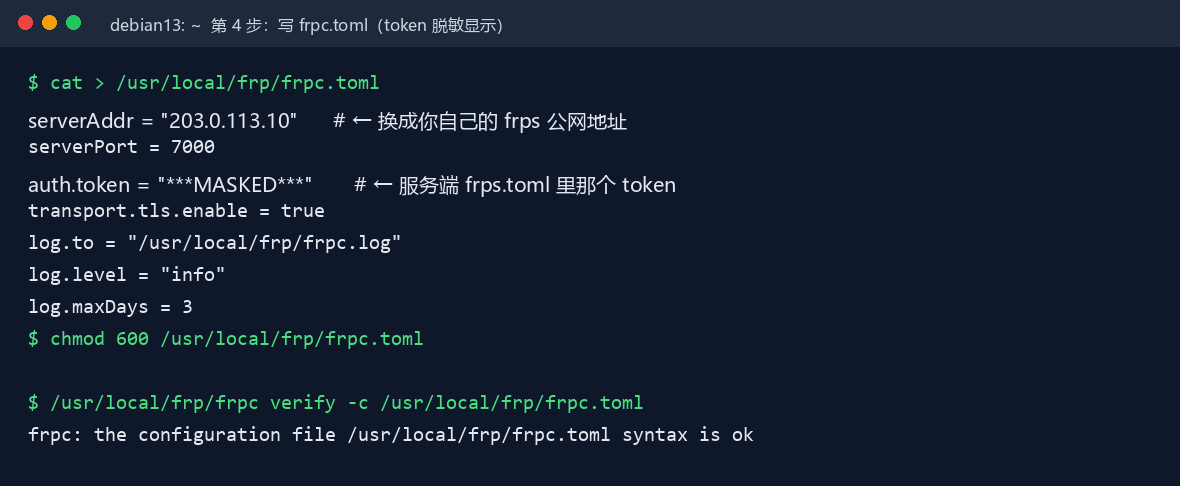
cat > /usr/local/frp/frpc.toml <<'EOF'
serverAddr = "203.0.113.10"      # ← 换成你自己 frps 的公网地址
serverPort = 7000                # ← 要和服务端的 bindPort 一致

auth.token = "你的token"          # ← 服务端 frps.toml 里那一串
transport.tls.enable = true       # ← 客户端开启 TLS 加密传输

log.to = "/usr/local/frp/frpc.log" # ← 日志写文件
log.level = "info"                # ← 日志级别
log.maxDays = 3                   # ← 按天轮转,最多留 3 天
EOF

# 权限收到 600:这个文件里有 token,不能让别人读
chmod 600 /usr/local/frp/frpc.toml

# 写完先验语法,别直接重启
/usr/local/frp/frpc verify -c /usr/local/frp/frpc.toml
逐行白话解释:
| 配置项 | 白话解释 |
|---|---|
serverAddr | 服务端地址。内网机器填公网那台的 IP 或域名 |
serverPort | 服务端端口,要和服务端的 bindPort 完全一致 |
auth.token | 双方约定的「钥匙」,一个字符都不能差 |
transport.tls.enable | 客户端侧开启加密传输 |
log.to | 日志写到文件,不刷屏 |
log.maxDays | 日志按天轮转,防止塞满盘 |
关于 token 怎么拿到:服务端 frps.toml 里那串就是,两边必须完全一致。用 scp 或文件传过去,不要贴在命令行里——命令会进 shell 历史,ps 里也可能被别人看到。传完记得把中间文件删掉。
怎么确认成功:frpc verify 打印 frpc: the configuration file /usr/local/frp/frpc.toml syntax is ok。语法不过就千万别往下走。
九、第 6 步:写 systemd 单元
为什么要交给 systemd:手工 nohup 起的进程,机器一重启就没了;systemd 管的进程,开机自启、崩溃自动拉起、还能统一看日志。这三样在长期跑的服务上都是刚需。
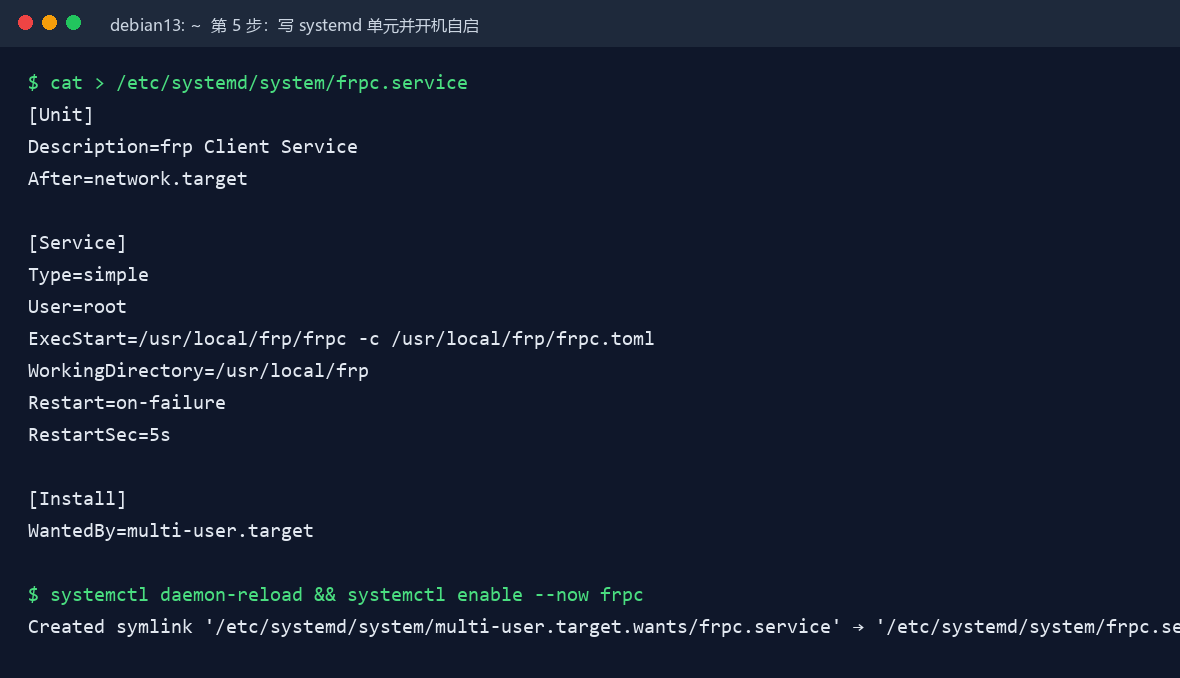
cat > /etc/systemd/system/frpc.service <<'EOF'
[Unit]
Description=frp Client Service
After=network.target

[Service]
Type=simple
User=root
ExecStart=/usr/local/frp/frpc -c /usr/local/frp/frpc.toml
WorkingDirectory=/usr/local/frp
Restart=on-failure
RestartSec=5s

[Install]
WantedBy=multi-user.target
EOF

# 改过单元文件后必须 daemon-reload,让 systemd 重新读一遍
systemctl daemon-reload

# 开机自启 + 立刻启动,一步到位
systemctl enable --now frpc
逐行白话解释:
| 配置项 | 白话解释 |
|---|---|
After=network.target | 等网络就绪再启动(frpc 要连公网,网络没好起来启动也没用) |
Type=simple | 就是个普通前台进程,不用特殊处理 |
ExecStart | 真正执行的命令,-c 后面跟配置文件路径 |
Restart=on-failure | 崩了自动重启 |
RestartSec=5s | 重启前等 5 秒,避免疯狂重启刷屏 |
WantedBy=multi-user.target | 开机进多用户阶段就拉起 |
怎么确认成功:最后那条 systemctl enable --now frpc 会打印 Created symlink '/etc/systemd/system/multi-user.target.wants/frpc.service' → '/etc/systemd/system/frpc.service'。看到这行说明开机自启已经挂上了。
十、第 7 步:启动与逐条验证
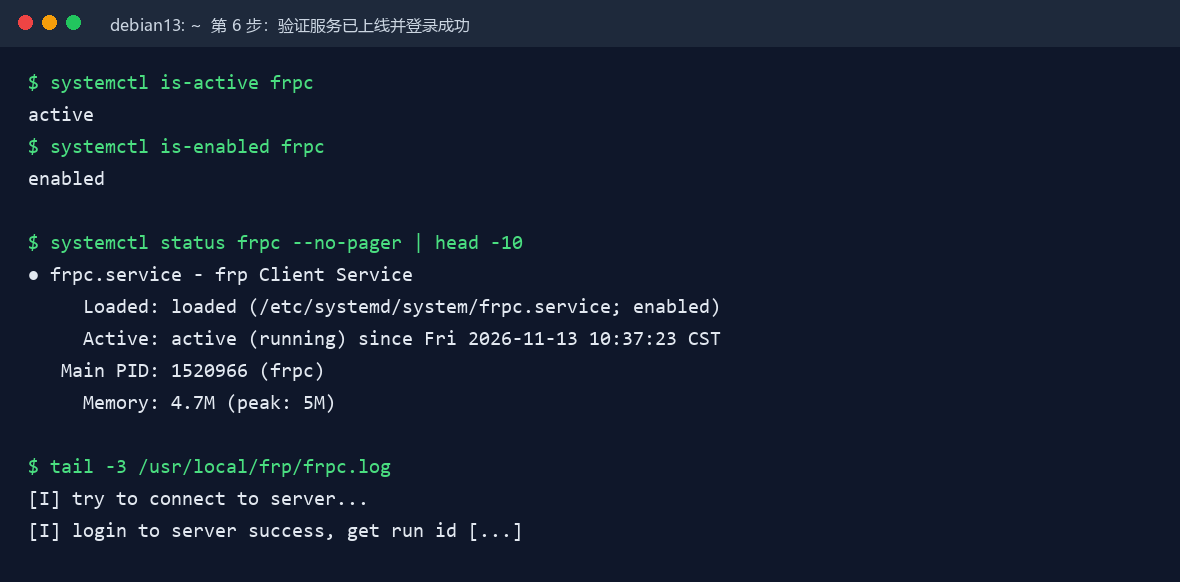
为什么要逐条验证:「命令没报错」不等于「装好了」。要确认四件事:服务活着、开机自启生效、版本确实是新的、隧道真的连上了服务端。
# ① 服务活着吗?期望 active
systemctl is-active frpc

# ② 开机自启生效了吗?期望 enabled
systemctl is-enabled frpc

# ③ 版本对了吗?期望 0.72.0
/usr/local/frp/frpc --version

# ④ 隧道连上服务端了吗?这是最关键的一条
tail -3 /usr/local/frp/frpc.log
# 期望看到:[I] login to server success, get run id [...]
第 ④ 条最关键。看到 login to server success 才算真正装好。如果日志里 try to connect to server... 反复出现,就是没连上——多半是 serverAddr 写错、端口不对、或者 token 两边不一致。
另外提醒一句:frpc 本地不会监听任何端口,它是主动向外连的那一方。所以 ss -lntp 里看不到 frpc 是正常的,别以为装失败了。
十一、实战踩坑:客户端写了服务端的字段
这是这次安装唯一真正卡住的地方,值得单独讲。
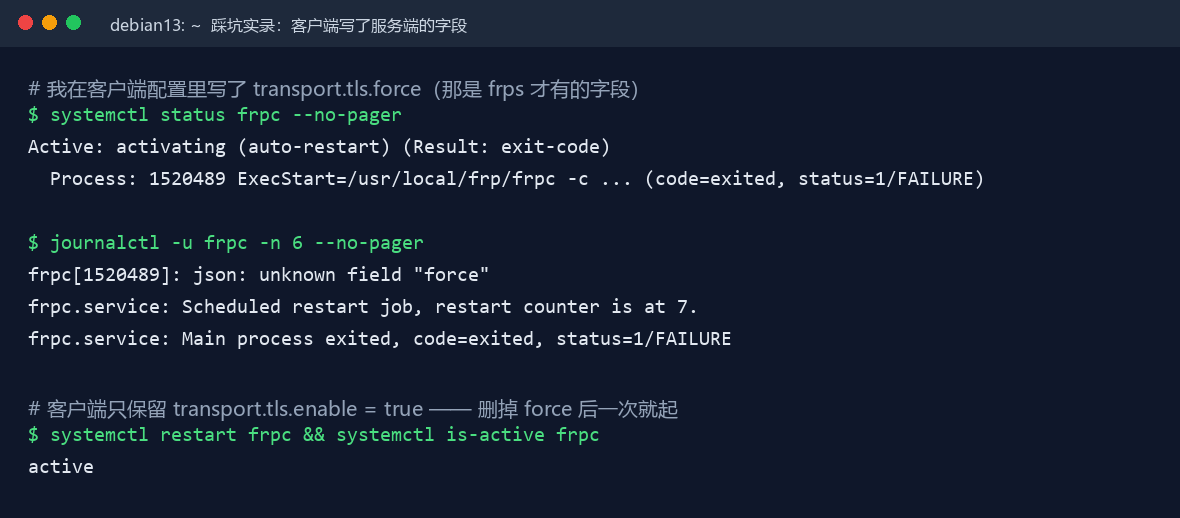
我第一次写配置时,顺手在客户端也加了 transport.tls.force = true(因为服务端有这行,看着像「必须的」)。结果服务起来就崩:
# SKIP-CHECK 下面这段是报错实录(原样粘贴的终端输出),不是可执行命令
$ systemctl status frpc --no-pager
Active: activating (auto-restart) (Result: exit-code)
  Process: 1520489 ExecStart=/usr/local/frp/frpc -c ...
  (code=exited, status=1/FAILURE)

$ journalctl -u frpc -n 6 --no-pager
frpc[1520489]: json: unknown field "force"
frpc.service: Scheduled restart job, restart counter is at 7.
frpc.service: Main process exited, code=exited, status=1/FAILURE报错其实很明确:unknown field "force"——这个字段客户端根本不认识。原因是 force 是服务端 frps 专用的选项(意思是「服务端只接受 TLS 连接,明文的一律拒绝」),客户端对应的选项只有 enable(「我要用 TLS」)。两个名字长得像,作用完全不同。
更值得注意的是:systemd 会无限重启它(restart counter 一直涨到 7)。Restart=on-failure 遇上「配置写错导致启动即失败」就会变成疯狂重启。所以排查这类问题时,第一件事是 systemctl stop frpc 先停下来,再慢慢查。
# 修法:客户端只保留 enable,删掉 force
# transport.tls.enable = true   ← 留这一行
# transport.tls.force  = true   ← 删掉这行(那是 frps 的字段)

# 改完重新加载并重启
systemctl restart frpc
systemctl is-active frpc        # 期望 active
从这次踩坑能总结出三条通用经验:
- 客户端和服务端的配置项不是一一对应的。同一个协议里,客户端配
enable、服务端配force,名字相似含义不同。抄配置时要看清是给谁用的。 - 启动失败时先 stop 再查。否则 systemd 会一直重启,日志被刷满,真正第一条错误反而不容易找到。
- 报错里带字段名的,一定要按字段名去查官方文档。像
unknown field "force"这种,直接告诉你哪个词多余。
十二、注意事项清单
- 配置文件 600 权限:frpc.toml 里有 token,644 等于公开。
- 别拷官方示例配置:解压出来的 frpc.toml / frps.toml 是示例,token 空、端口乱写。
- 下载必须单进程 + tar 校验:多 curl 会互相覆盖成半包。
- 版本变量加双引号:
frp_"$V"_linux_amd64,否则 bash 把$V_linux_amd64当成一个变量名。 - 客户端不要写 force:那是 frps 的字段,客户端写了会无限重启。
- 先 verify 再重启:
frpc verify -c报 syntax is ok 再往下走。 - 日志设 log.maxDays:隧道日志增长很快,不轮转会塞满盘。
- token 走文件传:贴命令行会进 shell 历史。
- 启动失败先 stop:否则 systemd 一直重启,日志被刷爆。
- 装完确认 login to server success:命令没报错不等于装好了。
十三、安全与隐私经验
- token 等同于隧道钥匙:拿到它就能借你的公网端口连进内网。配置文件 600、日志别打印、别贴进聊天窗口。
- 客户端不需要公网 IP:frpc 主动向外连,放在内网机器上不增加任何暴露面。
- 开 TLS:
transport.tls.enable = true,中间那段公网链路就不是明文。 - 管理面板别对外:服务端面板只监听 127.0.0.1,需要看的时候走 SSH 隧道。
- 代理只在下载期用:装完立刻把代理配置和中间文件删干净。
- 实测信息也要脱敏:本文所有 IP、域名、token 都做了替换——写教程时顺手脱敏,既保护自己也不误导读者。
十四、命令速查表
| 场景 | 命令 |
|---|---|
| 看系统版本 | cat /etc/os-release | head -3 |
| 看架构 | dpkg --print-architecture |
| 看有没有旧 frp | systemctl list-unit-files | grep -i frp |
| 测某个源通不通 | curl -s -o /dev/null -w "%{http_code}\n" --max-time 15 URL |
| 用代理测 | curl -x http://IP:1082 -s -o /dev/null -w "%{http_code}\n" URL |
| 下载 | curl -fL -o 包.tar.gz URL |
| 校验包完整 | tar -tzf 包.tar.gz >/dev/null && echo TARBALL_OK |
| 校验配置语法 | frpc verify -c /usr/local/frp/frpc.toml |
| 收紧配置权限 | chmod 600 /usr/local/frp/frpc.toml |
| 重载单元文件 | systemctl daemon-reload |
| 开机自启并启动 | systemctl enable --now frpc |
| 看状态 | systemctl status frpc --no-pager |
| 看是否在跑 | systemctl is-active frpc |
| 看是否开机自启 | systemctl is-enabled frpc |
| 看日志 | journalctl -u frpc -n 30 --no-pager |
| 看隧道日志 | tail -f /usr/local/frp/frpc.log |
| 停掉(排查时先停) | systemctl stop frpc |
| 卸载 | systemctl disable --now frpc && rm /etc/systemd/system/frpc.service && systemctl daemon-reload |
整套流程再强调一遍:勘察现状 → 测下载通道 → 下载并用 tar 校验 → 装二进制 → 写配置并 verify → 写 systemd 单元并 enable –now → 逐条验证直到看到 login to server success。每一步都有对应的「怎么确认成功」,做到最后那条命令之前,你已经知道每一步有没有生效。
延伸阅读:本文这套流程也会以「Linux 端完整流程」一节的形式,收录在 《FRP Windows10/11客户端+Nssm配置重启自动运行》 里。