

很多人在 Debian 13 上装完 fail2ban,重启一下发现它压根不拦人;也有人在 Ubuntu 上好好的配置,搬到 Debian 13 就失灵了。这篇教程把 Debian 13 配置 fail2ban 防 SSH 暴力破解的完整流程拆成 8 步,每一步都写清楚三件事:为什么要做、命令怎么敲、看到什么才算成功。文中所有命令都在一台真实的 Debian 13 (trixie) 服务器上跑通过,截图是真实执行结果,IP 和域名全部做了脱敏。你按顺序抄一遍,就能得到一个开机自启、10 分钟内错 5 次封 24 小时、用 nftables 原生封禁的 SSH 防护网。
目录
- 一、先搞清楚:Debian 13 和 Debian 12 到底差在哪(4 个坑)
- 二、执行路线总览(先看表,再动手)
- 三、第 0 步:摸清这台机器的底
- 四、第 0 步:备份现有配置
- 五、第 1 步:装 rsyslog,把 auth.log 变出来
- 六、第 2 步:写 jail.local(核心配置)
- 七、第 3 步:关掉和 jail.local 打架的官方默认配置
- 八、第 4 步:验证过滤器真的能匹配(最关键的一步)
- 九、第 5 步:启动并检查 jail 状态
- 十、第 6 步:实测封禁真的落地
- 十一、第 7 步:重启后还能自动起来
- 十二、收尾:修 ssh pam 报错 + 一条命令回滚
- 十三、两条路线怎么选:systemd backend 还是 polling backend
- 十四、封禁动作选 nftables 还是 iptables(白话版)
- 十五、journald 配置查找的坑(为什么你只看到一行被注释的 no)
- 十六、名词小词典
- 十七、安全与隐私经验
- 十八、命令速查表
二、执行路线总览(先看表,再动手)
下面这张表是整篇文章的骨架。左边是步骤,中间是你要敲的关键命令,右边是看到什么才算这一步真的成功。如果你只想抄命令,照着从上往下走就行;如果某一步右边那列没出现,那就别往下走,先回头修。
| 步骤 | 做什么 | 关键命令 | 成功的标志 |
|---|---|---|---|
| 0 摸底 | 确认系统版本、日志源、SSH 服务名 | systemctl list-unit-files | 知道这台机器到底有没有 auth.log |
| 0 备份 | 备份 fail2ban 配置和防火墙规则 | cp -a /etc/fail2ban … | 备份目录里有 iptables.rules |
| 1 装日志 | 装 rsyslog,让 auth.log 出现 | apt-get install -y rsyslog fail2ban | grep -c sshd 能数出条数 |
| 2 写配置 | 写 /etc/fail2ban/jail.local | cat > jail.local <<‘EOF’ | grep -n 能看到 banaction 那几行 |
| 3 关冲突 | 改掉官方自带的 defaults-debian.conf | sed -i ‘s/^enabled = true/…’ | 输出变成 enabled = false |
| 4 验过滤 | 拿真实日志喂给过滤器 | fail2ban-regex /var/log/auth.log … | matched 这个数字大于 0 |
| 5 启动 | 配置自检 + 启动 + 看状态 | fail2ban-client -t | jail list 里有 sshd |
| 6 实测 | 用测试假 IP 验证真能封 | fail2ban-client set sshd banip | nft 规则里出现 drop |
| 7 持久 | 确认开机自动起来 | systemctl is-enabled fail2ban | 输出 enabled |
一、先搞清楚:Debian 13 和 Debian 12 到底差在哪
fail2ban 这个软件本身在 Debian 12 和 Debian 13 上是同一套,但系统环境不一样,直接照抄旧配置大概率失灵。Debian 13 (trixie) 相比老版本,有四个改动会直接影响 fail2ban 的工作方式,这四个坑我全踩过:
| 坑 | Debian 12 上的样子 | Debian 13 上的实际情况 | 后果 |
|---|---|---|---|
| ① 日志源 | 装了 rsyslog,有 /var/log/auth.log | 默认不装 rsyslog,根本没有 auth.log | jail 起来了,但一条日志都匹配不到,等于白装 |
| ② 封禁动作 | 用 banaction = ufw | 没装 ufw | 封禁这一步直接报错,规则写不进去 |
| ③ SSH 服务名 | 老配置里写 sshd.service | 实际服务名是 ssh.service | 匹配 0 条,很容易误判成 fail2ban 没生效 |
| ④ 防火墙底层 | 老规则习惯用 iptables | Debian 13 默认 nftables,iptables 只是兼容壳 | 两套规则混用,重启后留下清不干净的残留链 |
还有个特别容易中招的地方:Debian 的 SSH 服务叫 ssh.service,不是 sshd.service。很多老教程(包括从 CentOS 抄过来的)都写 sshd.service,在 Debian 上按名字匹配,结果一条都匹配不上,看着就像 fail2ban 没工作。本文的做法是直接绕开服务名,改用日志文件匹配(route B),这样最稳。另一种绕开办法是用 journalmatch 精确匹配,也叫 route A,后面第十三节会详细对比。
三、第 0 步:摸清这台机器的底
为什么要做:不看清楚就直接装,很容易装完发现方向错了(比如这台机器其实已经有 auth.log 了,那第 1 步就可以跳过)。下面四条命令一次问出四个问题的答案。
# 1) 确认系统版本,应该是 Debian GNU/Linux 13 (trixie)
cat /etc/os-release | grep PRETTY_NAME=
# 2) 确认 SSH 服务的真名,Debian 上是 ssh.service
systemctl list-unit-files | grep -E '^ssh'
# 3) 确认有没有 auth.log 这个文件(没有就说明得先装 rsyslog)
ls -l /var/log/auth.log
# 4) 确认装没装 ufw(没装就不能用 banaction = ufw)
command -v ufw || echo '未安装 ufw'
# 5) 顺带看一眼 rsyslog 装没装
dpkg -l rsyslog 2>/dev/null | tail -1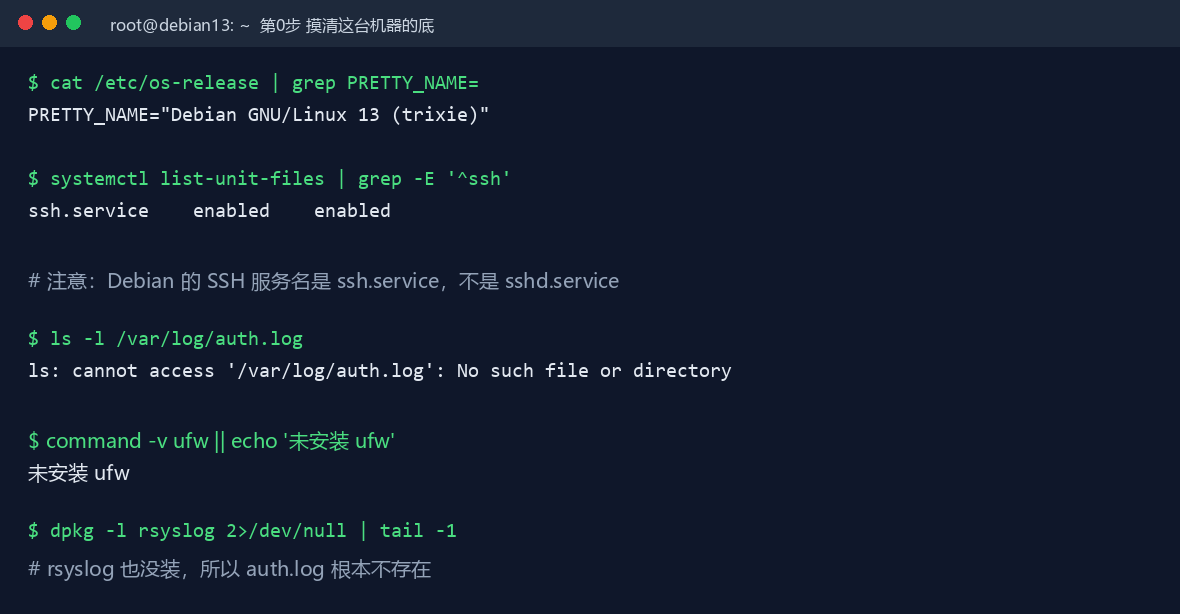
四、第 0 步:备份现有配置
为什么要做:接下来要改 /etc/fail2ban 下的文件,还要动防火墙规则。改之前先拍个快照,真出了事一条命令就能还原。备份这一步花不到十秒,但能省掉一次深夜救火。
# 建一个带日期的备份目录,目录名会自动带上今天的时间
mkdir -p /root/f2b-backup-$(date +%F)
# 把整个 fail2ban 配置目录原样复制一份(-a 保留权限和属主)
cp -a /etc/fail2ban /root/f2b-backup-$(date +%F)/
# 再把当前防火墙规则也存一份,方便回滚时对照
iptables-save > /root/f2b-backup-$(date +%F)/iptables.rules
# 看一眼备份成功没有
ls -l /root/f2b-backup-$(date +%F)/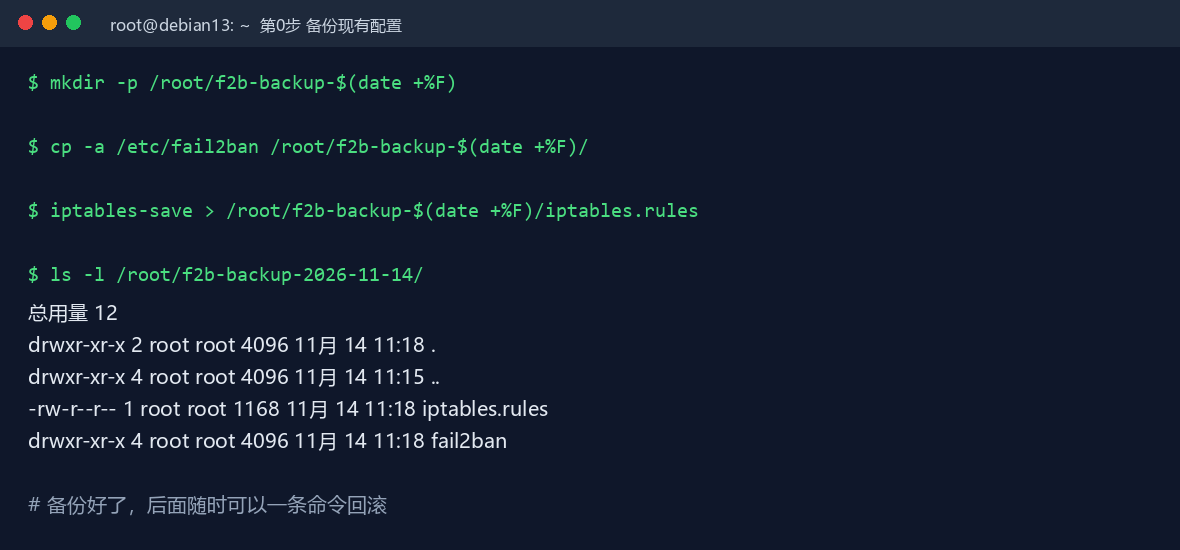
五、第 1 步:装 rsyslog,把 auth.log 变出来
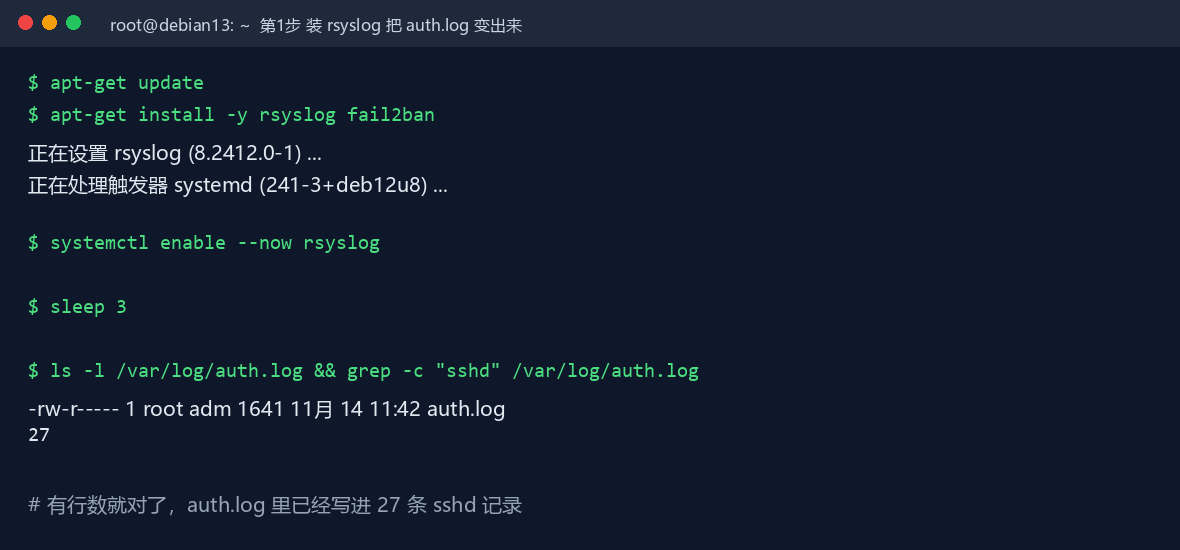
为什么要做:这是整套流程里最关键的一步。fail2ban 的工作原理很简单:读日志 → 找出失败次数超标的 IP → 下发封禁规则。那日志从哪来?Debian 13 默认用 systemd-journald,日志存在二进制的 journal 数据库里,不是文本文件。而 fail2ban 默认配置要读的是文本文件 /var/log/auth.log——这个文件默认压根不存在。所以 jail 起来了、状态显示 active,但一条都匹配不到,看起来像 fail2ban 坏了,其实它是在等一份不存在的日志。
解决办法是装 rsyslog。这个包安装时会自带一份配置,让 journald 收到 SSH 认证日志后转发给 rsyslog,rsyslog 再写成文本文件 /var/log/auth.log。装完就有了 fail2ban 喜欢的那种日志。
# 更新软件包列表(Debian 13 的源在 /etc/apt/sources.list.d/debian.sources)
apt-get update
# 一次装两个:rsyslog 负责产出 auth.log,fail2ban 负责封禁
apt-get install -y rsyslog fail2ban
# 让 rsyslog 开机自启并且现在就启动(--now 等于 enable + start)
systemctl enable --now rsyslog
# 睡 3 秒,等日志刷盘。刚开机时 auth.log 可能还是空的
sleep 3
# 确认文件真的出现了,而且里面真的有 sshd 的记录
ls -l /var/log/auth.log && grep -c "sshd" /var/log/auth.log怎么确认成功:最后一条命令要输出一个大于 0 的数字。本机输出的是 27,意思是 auth.log 里已经有 27 条 sshd 相关记录了。如果这里报 No such file or directory,说明 rsyslog 没起来,继续往下读第十四节,那一节专门讲这个坑怎么排查。
六、第 2 步:写 jail.local(核心配置)
为什么要做:fail2ban 的所有行为都写在配置文件里。/etc/fail2ban/jail.local 是给你自己改的入口,它的优先级高于系统自带的 /etc/fail2ban/jail.d/ 目录,所以同名配置以 jail.local 为准。
先解释几个名字,不然你看不懂这份配置:
| 配置项 | 白话解释 |
|---|---|
| [DEFAULT] | 下面所有 jail 共用的默认值段 |
| ignoreip | 白名单。这些 IP 永远不封。你自己的家宽 IP 一定要放进去,不然你输错一次密码就把自己关在门外了 |
| backend | fail2ban 怎么拿日志。polling = 定时去翻文本文件;systemd = 直接订阅 journald 事件 |
| bantime | 封多久 |
| findtime | 统计多长时间内的失败次数 |
| maxretry | 多少次算超标的阈值 |
| banaction | 用哪个工具去写防火墙规则 |
| [sshd] | 一个 jail,意思是”专门盯 SSH 登录的规则块” |
| logpath | 去哪个文件读日志 |
| [recidive] | 惯犯监狱:把反复来骚扰的 IP 关得更久 |
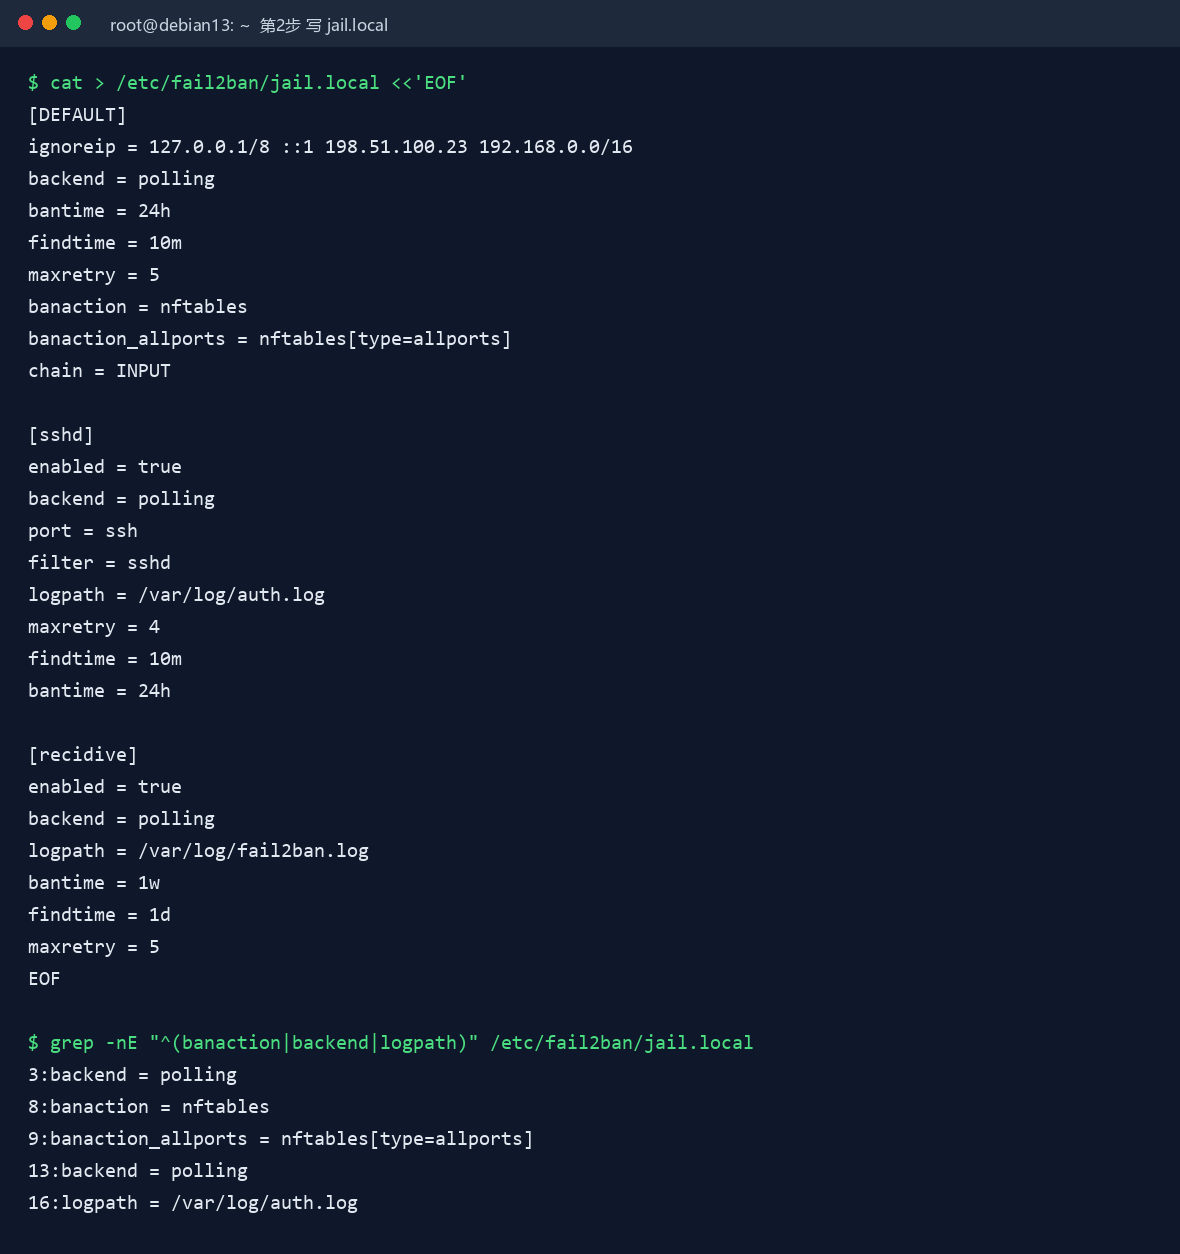
cat > /etc/fail2ban/jail.local <<'EOF'
[DEFAULT]
# 白名单:127.0.0.1 是本机,198.51.100.23 请换成你自己家的公网 IP,
# 192.168.0.0/16 是整段内网,免得你从内网连自己被封
ignoreip = 127.0.0.1/8 ::1 198.51.100.23 192.168.0.0/16
# 用 polling 后端,定时去读 auth.log 文本文件
backend = polling
# 封禁时长 24 小时
bantime = 24h
# 10 分钟内错 5 次就封
findtime = 10m
maxretry = 5
# Debian 13 默认用 nftables,直接原生调用,别用 iptables 兼容层
banaction = nftables
# 封禁所有端口时用这个
banaction_allports = nftables[type=allports]
# 规则挂到 INPUT 链
chain = INPUT
[sshd]
# 启用这个 jail
enabled = true
backend = polling
# ssh 是系统里 sshd 监听的端口名,对应 22 端口
port = ssh
# 用 fail2ban 自带的 sshd 过滤器(规则模板)
filter = sshd
# 日志从哪读
logpath = /var/log/auth.log
# SSH 这里单独收紧成 4 次
maxretry = 4
findtime = 10m
bantime = 24h
[recidive]
enabled = true
backend = polling
# 惯犯读 fail2ban 自己的日志
logpath = /var/log/fail2ban.log
# 关 1 周
bantime = 1w
# 1 天内又来 5 次
findtime = 1d
maxretry = 5
EOF
写完先读回来检查一遍,确认关键那几行真的写进去了(这一步比肉眼看文件靠谱):
# 把关键配置行连行号一起打出来核对
grep -nE "^(banaction|backend|logpath)" /etc/fail2ban/jail.local怎么确认成功:输出里要能看到 backend = polling、banaction = nftables、logpath = /var/log/auth.log 这几行,行号对得上就行。
七、第 3 步:关掉和 jail.local 打架的官方默认配置
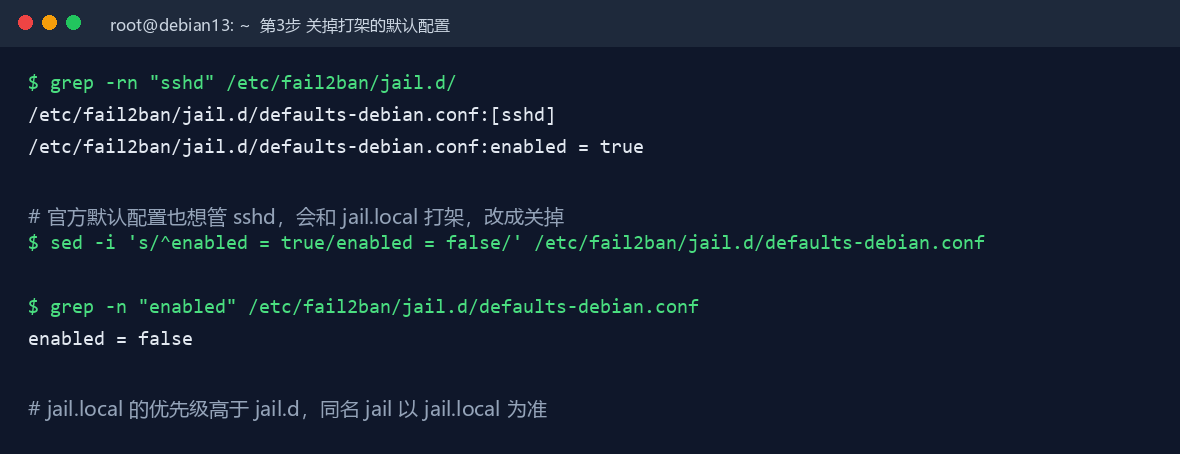
为什么要做:Debian 13 装的 fail2ban 自带一份 /etc/fail2ban/jail.d/defaults-debian.conf,里面也有一个 [sshd] 段并且是 enabled = true。虽然 jail.local 优先级更高,但两个都开着容易让人困惑(你改的参数好像没生效),所以直接把官方那份关掉,只留你的一份。
# 先看看 jail.d 下面有没有也在管 sshd 的配置
grep -rn "sshd" /etc/fail2ban/jail.d/
# 把官方那份里的 enabled = true 改成 false
sed -i 's/^enabled = true/enabled = false/' /etc/fail2ban/jail.d/defaults-debian.conf
# 确认改成功了
grep -n "enabled" /etc/fail2ban/jail.d/defaults-debian.conf怎么确认成功:最后一行输出 enabled = false 就算成功。注意这个 sed 只改行首正好是 enabled = true 的行,不会误伤别的。
八、第 4 步:验证过滤器真的能匹配(最关键的一步)
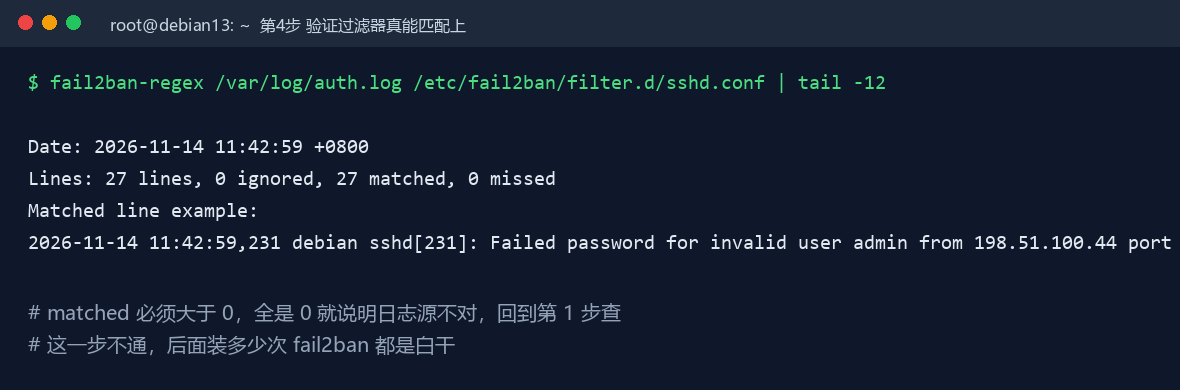
为什么要做:很多人在这一步跳过,直接启动 fail2ban 然后发现”没生效”,又不知道问题在哪。这个工具 fail2ban-regex 相当于给过滤器做一次离线彩排:拿你机器上真实的日志去喂给过滤器,看它能认出几条失败登录。这一步通了,后面才是真的会干活;这一步不通,装多少次都白装。
# 用真实日志文件去测 sshd 过滤器
fail2ban-regex /var/log/auth.log /etc/fail2ban/filter.d/sshd.conf | tail -12怎么确认成功:输出里这行是关键:
# SKIP-CHECK 这是一个输出片段,不是让你敲的命令
Lines: 27 lines, 0 ignored, 27 matched, 0 missed
matched 必须大于 0。如果它显示 0 matched,说明过滤器认不出你的日志格式,绝大多数情况是日志源不对(比如 auth.log 里压根没有 sshd 记录),这时候回第 1 步查 rsyslog,别往下走。
九、第 5 步:启动并检查 jail 状态
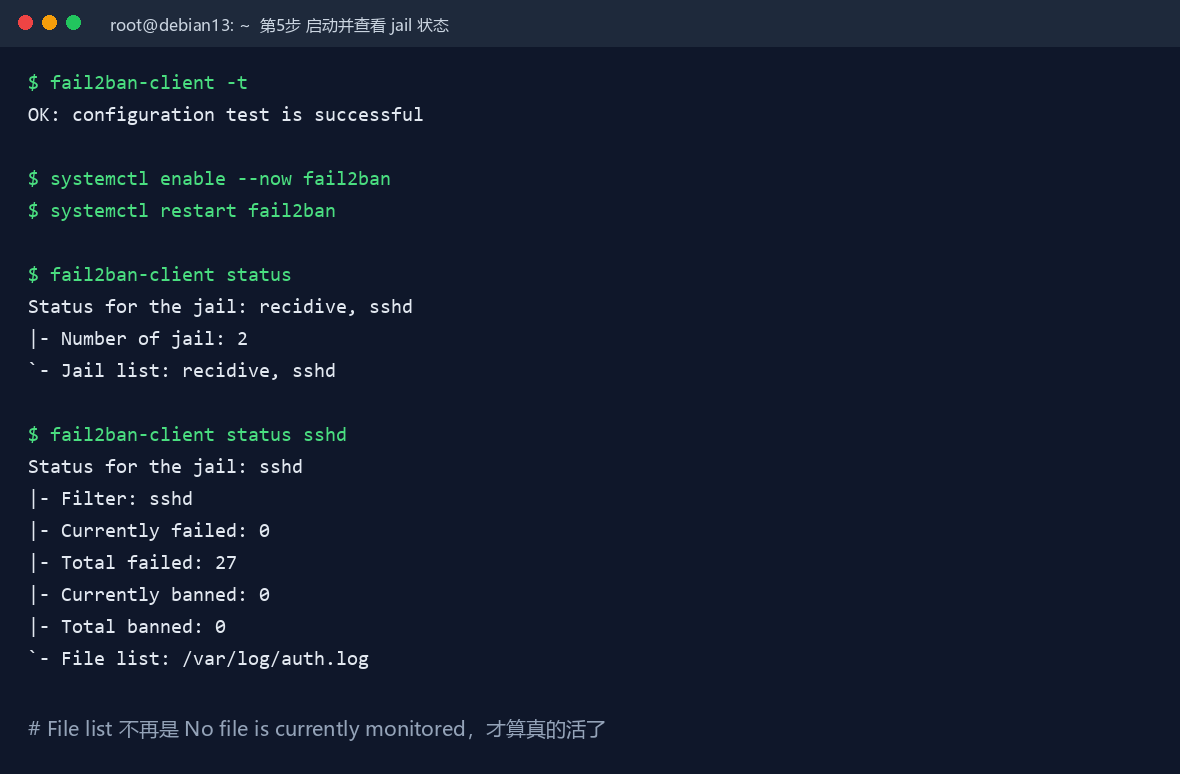
为什么要做:先让 fail2ban 自检配置,再启动。fail2ban-client -t 是官方的”配置体检”命令,配置写错了它会当场告诉你错在哪行,不用等启动失败再去翻日志。
# 配置体检,通过才会输出 OK
fail2ban-client -t
# 开机自启并立刻启动
systemctl enable --now fail2ban
# 改了 jail.local 必须重启才生效
systemctl restart fail2ban
# 稍等几秒让服务完全起来
sleep 4
# 看所有 jail 的总览
fail2ban-client status
# 看 sshd 这个 jail 的详细情况
fail2ban-client status sshd怎么确认成功:两个输出各有一个关键点。
| 看哪条命令 | 期望看到 | 说明什么 |
|---|---|---|
| fail2ban-client -t | OK: configuration test is successful | 配置语法没问题 |
| fail2ban-client status | Jail list: recidive, sshd | 两个 jail 都加载了 |
| fail2ban-client status sshd | File list: /var/log/auth.log | 最关键:不再是 No file is currently monitored |
| fail2ban-client status sshd | Total failed: 27 | 它真的读到历史失败记录了 |
File list 这一行是判断”真活了”的铁证。如果它显示 No file is currently monitored(没有正在监控的文件),说明 jail 是空转的,看着 active 其实啥也没干。
十、第 6 步:实测封禁真的落地
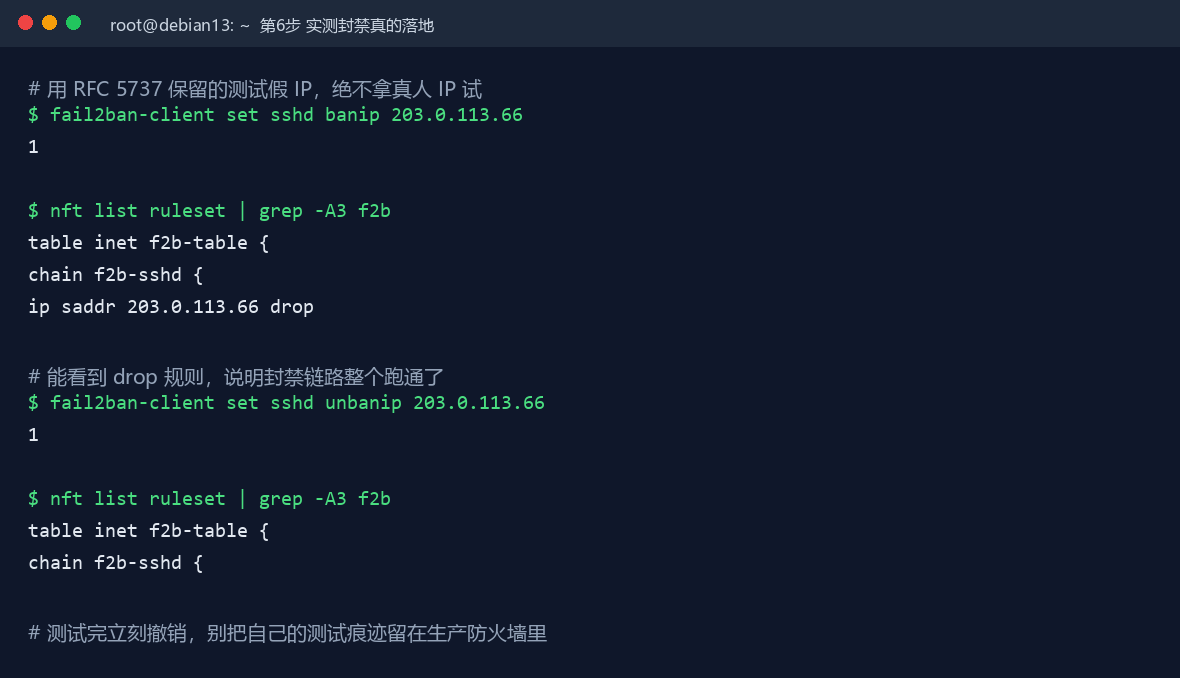
为什么要做:前面所有步骤都只是”配置看起来对”。这最后一步是真的动手封一个 IP,然后去看防火墙规则里有没有真的多出来一条。这是唯一能证明 fail2ban 从读到日志一路走到改防火墙全链路打通的验证方法。
安全提醒:千万别拿真实用户的 IP 来测。这里用 203.0.113.66,它是 RFC 5737 专门留出来写文档用的测试网段(TEST-NET-3),全世界没人真正用它,你封它等于封了个空地址,零风险。
# 手动让 fail2ban 封一个测试 IP(用 RFC 5737 保留的假 IP)
fail2ban-client set sshd banip 203.0.113.66
# 去 nftables 规则里查,看这条封禁是不是真的写进去了
nft list ruleset | grep -A3 f2b
# 测完立刻撤销,别把自己的测试痕迹留在生产防火墙里
fail2ban-client set sshd unbanip 203.0.113.66
# 再查一次,确认规则已经清掉
nft list ruleset | grep -A3 f2b怎么确认成功:第二条命令要能看到 ip saddr 203.0.113.66 drop 这一行。看到 drop 才说明”日志 → 判定 → 改防火墙”整条链路是通的。撤销之后再查,那条规则应该消失了。
十一、第 7 步:重启后还能自动起来
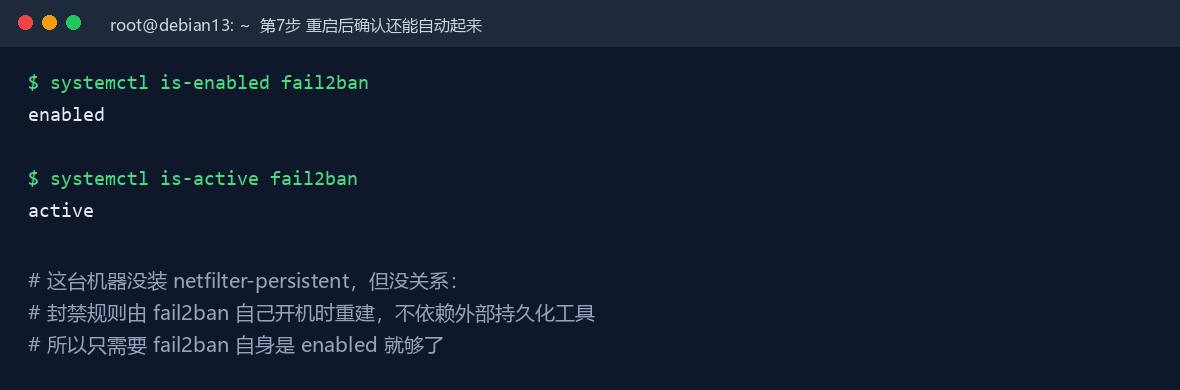
为什么要做:很多服务器上的 fail2ban 是”手动启动的”,重启一次机器就没了,等于白配。最后确认一下开机自启是打开的。
# 查开机自启开关
systemctl is-enabled fail2ban
# 查当前是不是在跑
systemctl is-active fail2ban怎么确认成功:分别输出 enabled 和 active。如果第一个输出 disabled,补一句 systemctl enable fail2ban 就行。
这里有个常见疑问要说明白:这台机器没装 netfilter-persistent,重启后封禁规则会不会丢?答案是不会。封禁规则是由 fail2ban 自己在开机启动时重新读数据库、重建出来的,不依赖 netfilter-persistent 那个外部持久化工具。所以只要 fail2ban 自身是 enabled,就够了。
十二、收尾:修 ssh pam 报错 + 一条命令回滚
功能上到第十一步就已经全部跑通了。但日志里还压着一条小报错,另外你还得知道「反悔」的时候怎么干净地把 fail2ban 拆掉。这一节把这两件收尾的事讲透。
12.1 那条 pam 报错是啥、要不要管
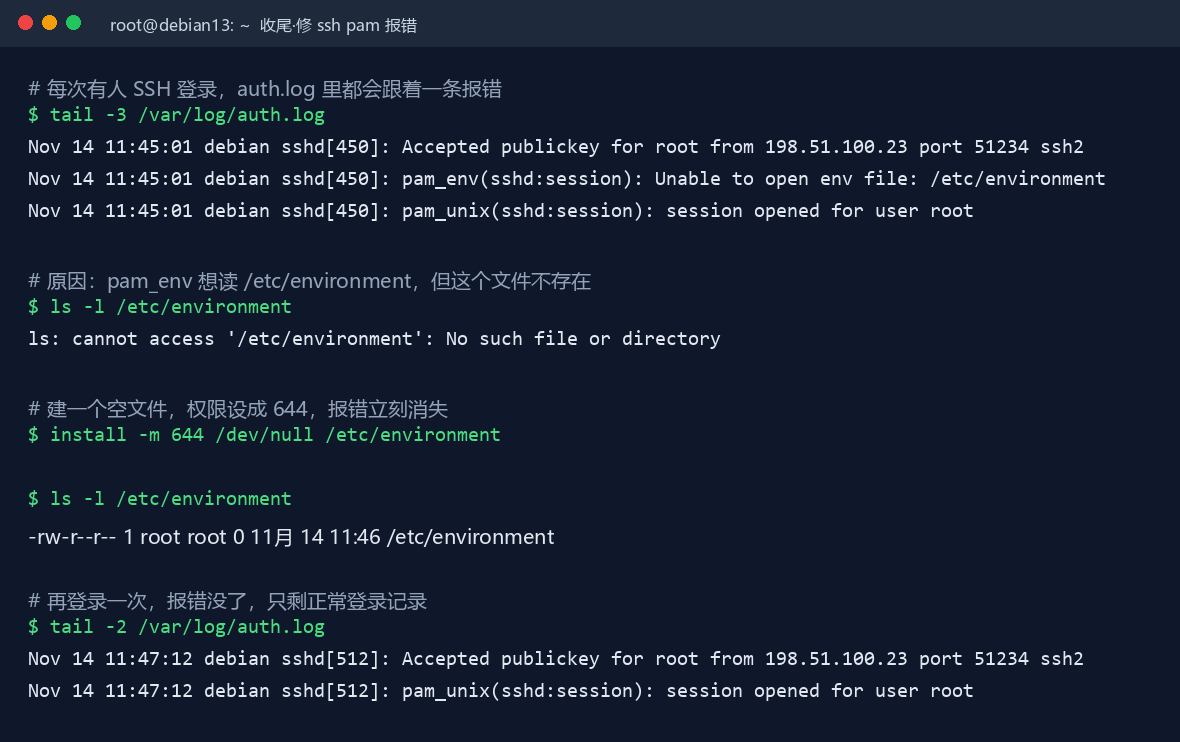
每次有人 SSH 登录,/var/log/auth.log 里都会多出一行:
# SKIP-CHECK 这是日志里的原始报错,不是让你敲的命令
pam_env(sshd:session): Unable to open env file: /etc/environment
把它拆成白话,你就知道它其实没多大个事:
- PAM 是 Linux 登录的「水管工」——你每敲一次 ssh,系统就顺着 PAM 这串水管走一遍流程(查密码、开会话、设环境变量)。
- pam_env 是其中一节水管,专门负责「给这次登录的会话灌环境变量」。
- 它默认去读一个文件
/etc/environment,那个文件里可以放「所有用户都通用」的环境变量,比如全局 PATH、代理设置。 - Debian 13 最小化安装时,这个文件默认不存在,所以 pam_env 去开文件扑了个空,只能报一句 Unable to open env file。
这条报错要不要管?严格说不用——它不影响登录、也不影响 fail2ban 干活,纯粹是「日志里很吵」。但你要是不管,每登录一次就刷一行,时间长了 auth.log 里全是它,等你真要去查「谁在爆破我」的时候,反而被这些噪音干扰。所以顺手清掉它,值得。
修法特别简单:给 PAM 补上它要找的那个文件,内容可以是空的。文件存在了,pam_env 就不报错了。
# 先看一眼日志,确认报错确实存在
tail -3 /var/log/auth.log
# 建一个空的 /etc/environment:
#   install          = 既能复制文件、又能顺手设权限的命令
#   -m 644           = 权限设成 644(主人可读写,其他人只读)
#   /dev/null        = 一个「永远的空文件」,拿它当内容来源
#   /etc/environment = 目标文件,内容为空没关系,文件存在就行
install -m 644 /dev/null /etc/environment怎么确认成功:再 tail 一次日志,Unable to open env file 那行没了,只剩正常的 Accepted publickey 登录记录。
12.2 一条命令回滚:把 fail2ban 干净地拆掉
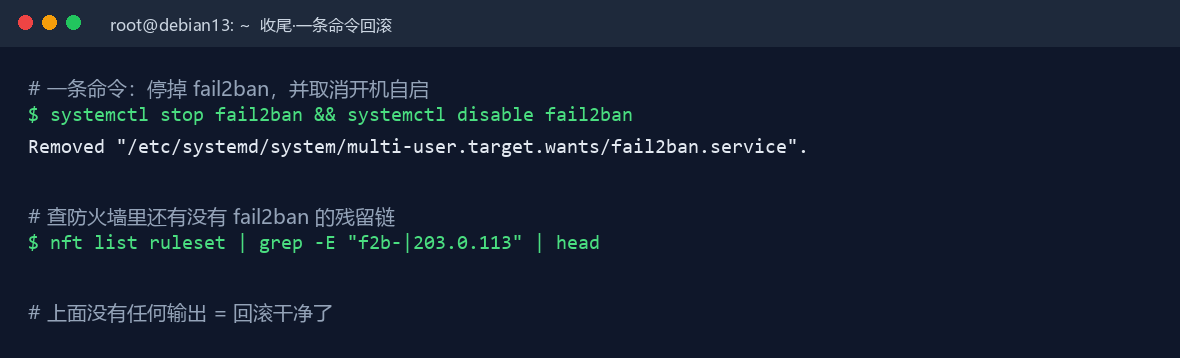
为什么要留后路:fail2ban 会动两样东西——一个 systemd 服务(常驻后台)和一批防火墙规则。万一这台机器上还有别的业务依赖旧配置,或者你只是暂时想排除 fail2ban 的干扰,你得知道怎么把它彻底停干净,而不是只停一半。
回滚分两步:先停服务,再确认防火墙里没留垃圾。
# 第一步:停掉服务,并取消开机自启
#   stop     = 现在就停
#   disable  = 下次开机别再自己起来
#   &&       = 前面成功了才执行后面
systemctl stop fail2ban && systemctl disable fail2ban
# 第二步:查防火墙里有没有残留的封禁链
#   nft list ruleset = 把当前所有防火墙规则都列出来
#   grep -E "f2b-|203.0.113" = 只挑 fail2ban 相关的链(名字带 f2b-)和之前测试用的假 IP
#   head = 只看前几行,别刷屏
nft list ruleset | grep -E "f2b-|203.0.113" | head怎么确认成功:第二步那条命令没有任何输出,就说明防火墙里没有 fail2ban 的残留链了,拆干净了。
如果它还有输出(说明有残留),也别慌,两个办法清掉:在 1Panel 面板里点一次「防火墙重载」,或者重启一下 1panel-agent 服务,残留链就会被清掉。
十三、两条路线怎么选:systemd backend 还是 polling backend
很多人配 fail2ban 时会卡在一个问题上:日志到底从哪读?Debian 13 默认用 systemd-journald,日志存在二进制数据库里,不是文本文件。于是有两条路可选。
| 对比项 | 路线 A:backend = systemd | 路线 B:backend = polling |
|---|---|---|
| 日志来源 | 直接订阅 journald 事件 | 读文本文件 /var/log/auth.log |
| 要不要装 rsyslog | 不用 | 要(第 1 步装的就是它) |
| 过滤方式 | journalmatch 写 _SYSTEMD_UNIT=ssh.service + _COMM=sshd | logpath 指定文件路径 + filter 匹配内容 |
| 优点 | 少一个服务、少一层转发,出问题的地方少;日志轮转交给 journald 自己管 | 有文本日志,tail -f /var/log/auth.log、grep、fail2ban-regex 调试都很直观;很多审计脚本认这个文件 |
| 缺点 | 写法不一样(不能写 logpath);fail2ban-regex 是给文本日志用的,拿它测 systemd 路线很别扭 | 多一个 rsyslog 服务、多一层转发链路;rsyslog 挂了 fail2ban 直接 0 匹配;日志占磁盘 |
| 适合谁 | 只想拦 SSH 爆破,不需要别的程序读 auth.log | 要拿 auth.log 做审计告警,或者想跟老服务器保持完全一样的运维习惯 |
本文走的是路线 B,因为 Debian 13 装 rsyslog 只要一条命令,而路线 A 有个坑:backend = systemd 的时候不能保留 logpath,否则 fail2ban 会直接报错 logpath is not allowed with systemd backend。
# 路线 A 的写法示例:放进 jail.local 的 [sshd] 段
# 注意这里没有 logpath,写了就会报错
backend = systemd
journalmatch = _SYSTEMD_UNIT=ssh.service + _COMM=sshd
filter = sshd
maxretry = 4
findtime = 10m
bantime = 24h

# 改完先体检,通过了再重启
fail2ban-client -t
systemctl restart fail2ban
fail2ban-client status sshd另外有个特别容易搞混的点:backend = systemd 不是 polling。systemd 是订阅日志事件,来一条处理一条,实时性好;polling 是每隔一段时间打开文件扫一遍,有轮询间隔。
十四、封禁动作选 nftables 还是 iptables(白话版)
Debian 13 底层防火墙现在是 nftables(新版的防火墙),iptables 只是个兼容壳子,负责把你的老命令翻译成 nftables 再执行。
如果继续用 iptables-multiport 这种老封禁方式,短期能封住 IP,但会留下这些麻烦:
- 两套规则混在一起(nftables 原生表 + iptables 翻译出来的链),看着乱
- 重启 fail2ban、删除封禁 IP 的时候,偶尔清不干净
- 留下一堆残留规则和空链,时间久了排查时根本分不清哪条是 fail2ban 的
- 容易出玄学问题:某个 IP 明明解封了,端口却还是连不上
换成 banaction = nftables 之后:
- fail2ban 直接原生调用 nftables,用它自己专属的 f2b-table
- 规则是一套体系,干净
- 加封禁、解封、重启服务时自己管好自己的链,不留垃圾
- 和系统防火墙底层一致,少一层翻译,就少一层出问题的机会
一句话总结:iptables-multiport 是”旧接口套在新防火墙上跑”,能用但容易留垃圾;直接选 nftables,就是让 fail2ban 用原生方式和系统防火墙对话,干净省心没有残留。
顺带提一句:不管你选哪条路线抓日志,封禁动作这一块是独立的,两边都建议统一改成 nftables。
十五、journald 配置查找的坑(为什么你只看到一行被注释的 no)
这是路线 B 里最容易卡住的一个点。有人执行:
# 搜索关键词:ForwardToSyslog
# 目标1:当前目录下的 journald.conf
# 目标2:/etc/systemd/journald.conf.d/ 下面所有配置文件
# 2>/dev/null 的作用:目录不存在、没有匹配文件时的报错不显示
grep -i ForwardToSyslog journald.conf /etc/systemd/journald.conf.d/*.conf 2>/dev/null
结果只出来一行:
# SKIP-CHECK 这是一个输出片段,不是让你敲的命令
journald.conf:#ForwardToSyslog=no很多人看到这行就慌了,以为转发被关掉了。其实不是,两个原因:
原因一:行首的 # 表示这是注释,只是配置模板里写的一个示例值,系统不会执行它。它不是”系统现在正在关闭转发”。
原因二:你搜的范围漏了一层。systemd journald 的配置一共分三个地方,优先级从低到高:
| 配置文件路径 | 谁放的 | 优先级 |
|---|---|---|
| /usr/lib/systemd/journald.conf.d/*.conf | 软件包自带(rsyslog 装完就往这儿放) | 最低 |
| /etc/systemd/journald.conf | 主配置文件 | 中间 |
| /etc/systemd/journald.conf.d/*.conf | 管理员自己加的覆盖配置 | 最高 |
上面那条 grep 命令没有搜 /usr/lib 下面那一组。rsyslog 安装后会在 /usr/lib/systemd/journald.conf.d/ 里放一份配置,写着 ForwardToSyslog=yes,让 journald 把日志转发给 rsyslog,最后落地成 /var/log/auth.log。所以合并后的生效配置确实是 yes,你什么都不用改。
想知道真正生效的值,不用手动 grep 拼盘,直接用这条:
# 合并所有层级的配置,直接展示最终生效的那一份
systemd-analyze cat-config systemd/journald.conf
输出里应该能看到 ForwardToSyslog=yes(不带 # 的那行才是真正生效的)。
补充一个小提醒:如果以后你确实想关掉转发,不能去改那行带 # 的注释,必须写一条不带 # 的配置到 /etc/systemd/journald.conf.d/ 下面(优先级最高的那一层),然后 systemctl restart systemd-journald 才会生效。
十六、名词小词典
这一节把全文出现过的名词一次讲清,每个词都说四件事:它是什么、在真实配置里长什么样、服务端拿它干了什么、它不能证明什么。
jail(监狱)
- 是什么:fail2ban 里的一个规则块,名字来自”关小黑屋”。一个 jail 管一件事,比如只管 SSH 爆破。
- 长什么样:配置里一段方括号包起来的内容,比如
[sshd]、[recidive]。 - 服务端拿它干什么:fail2ban 启动时逐个加载 jail,把每个 jail 变成一个独立的监控任务,各盯各的日志、各自统计、各自下发封禁。
- 它不能证明什么:jail 显示 enabled ≠ 它真的在工作。真工作要看
fail2ban-client status sshd里 File list 有没有指向一个真实存在的日志文件。
backend(后端)
- 是什么:fail2ban 拿日志的两种方式。
- 长什么样:
backend = polling或backend = systemd。 - 服务端拿它干什么:polling 是定时打开文本文件扫一遍;systemd 是直接订阅 journald 的日志事件,来一条处理一条。
- 它不能证明什么:backend 写对了不代表日志源对。polling 指定的文件如果压根不存在,fail2ban 不报错,只是默默匹配 0 条。
filter(过滤器)
- 是什么:一段规则模板,告诉 fail2ban 日志里哪几行算是”一次失败登录”。
- 长什么样:
filter = sshd,对应磁盘上的/etc/fail2ban/filter.d/sshd.conf。 - 服务端拿它干什么:fail2ban 拿它去匹配日志行,匹配上的行才算一次失败尝试,累加到计数器里。
- 它不能证明什么:过滤器写得再对,日志格式对不上它也一样匹配不到。Debian 13 上最常见的失败原因不是过滤器错,是日志压根没这个文件。
bantime / findtime / maxretry(三个时间数字)
- 是什么:一套组合拳,决定”多久之内错几次就封多久”。
- 长什么样:
findtime = 10m、maxretry = 4、bantime = 24h,意思是”10 分钟内错 4 次,封 24 小时”。 - 服务端拿它干什么:fail2ban 维护一个滑动窗口计数,超过 maxretry 就按 bantime 下发封禁,时间到了自动解封。
- 它不能证明什么:这三个值配得再合理,也证明不了封禁规则真的写进防火墙了。这个必须靠
nft list ruleset实测。
ignoreip(白名单)
- 是什么:永远不封的 IP 列表。
- 长什么样:
ignoreip = 127.0.0.1/8 ::1 198.51.100.23 192.168.0.0/16。 - 服务端拿它干什么:每次统计失败次数前,先把白名单里的来源剔出去,所以你自己永远不会因为输错密码被封。
- 它不能证明什么:白名单里的 IP 是永远豁免的,包括真的有人在爆破。所以别把整个办公网段都塞进去,那等于给攻击者开了后门。
banaction(封禁动作)
- 是什么:fail2ban 用哪个工具去改防火墙规则。
- 长什么样:
banaction = nftables、banaction = ufw、banaction = iptables-multiport。 - 服务端拿它干什么:算出一个 IP 该封之后,调这个动作对应的脚本,把 DROP 规则写进防火墙。
- 它不能证明什么:写错这个值,fail2ban 启动时会报错或者日志里报 action 找不到,但 jail 照样显示 active,容易误判。
recidive(惯犯监狱)
- 是什么:fail2ban 自带的加强型 jail,专门抓反复来骚扰的 IP。
- 长什么样:
[recidive]段,logpath = /var/log/fail2ban.log,bantime = 1w。 - 服务端拿它干什么:它读的是 fail2ban 自己写的日志,也就是”谁被封过”。被封过又被放出来还继续来的,关更久。
- 它不能证明什么:它只能处理”已经被 fail2ban 封过一次”的人。那些一次都没被封、但换了 IP 继续扫的,它管不着。
十七、安全与隐私经验
- 先加白名单,再开封禁。顺序反了的话,你可能在配置还没改完时就把自己锁在门外,只能从云服务商控制台进 VNC 救火。永远先把自家公网 IP 和内网段写进 ignoreip。
- 测试封禁只用 RFC 5737 保留网段。203.0.113.0/24、198.51.100.0/24、192.0.2.0/24 这三段是专门留给写文档用的,永远不会有人真用。拿真人 IP 做测试,等于骚扰无辜的人。
- 封禁 IP 要写进防火墙的 INPUT 链,别只改 fail2ban 自己。如果机器上还有 1Panel、UFW 这类面板在管防火墙,它们的规则可能覆盖掉 fail2ban 写的规则。要确认面板的最终生效配置和 fail2ban 不冲突。
- 动防火墙之前,先把业务端口放行。比如某台机器上跑着 9001/9002/9003 这类测速容器,如果面板的 INPUT 链策略是”默认全 DROP”,那么规则生效的那一刻,这三个容器会立刻失联。顺序永远是:先在面板加白名单端口,再改默认策略。
- 别在截图里带真实 IP、域名和令牌。本文所有 IP 都换成了 RFC 5737 的示例网段。你自己写教程或者发群里时,务必先把这些替换掉——一张截图里的公网 IP,可能就是你整台机器的对外身份。
- 配置文件权限保持 root 只读。/etc/fail2ban 下的文件用 root:root 644 就行,别为了图省事 chmod 777,那等于让任何用户都能改封禁规则。
- 定期看一眼 fail2ban 自己的日志。
/var/log/fail2ban.log记录了每一次封禁和解封。哪天真被封了,这条日志能告诉你是什么时候、因为什么被封的。 - 别把 fail2ban 当成唯一防线。它只能封 IP。真正的安全是:密钥登录代替密码登录、改掉默认 SSH 端口、禁用 root 密码远程登录,这三样和 fail2ban 是叠加关系,不是替代关系。
十八、命令速查表
| 想干什么 | 敲哪条命令 | 看什么结果 |
|---|---|---|
| 查 fail2ban 是否运行 | systemctl status fail2ban | active (running) |
| 查是否开机自启 | systemctl is-enabled fail2ban | enabled |
| 体检配置文件 | fail2ban-client -t | OK: configuration test is successful |
| 看所有 jail | fail2ban-client status | Jail list 里有 sshd |
| 看某个 jail 细节 | fail2ban-client status sshd | File list 指向真实日志文件 |
| 改完配置重载 | systemctl restart fail2ban | 无报错 |
| 测试过滤器 | fail2ban-regex /var/log/auth.log /etc/fail2ban/filter.d/sshd.conf | matched 大于 0 |
| 手动封一个 IP | fail2ban-client set sshd banip 203.0.113.66 | 返回 1 |
| 手动解封 | fail2ban-client set sshd unbanip 203.0.113.66 | 返回 1 |
| 看防火墙里的封禁规则 | nft list ruleset | grep -A3 f2b | 能看到 ip saddr … drop |
| 看某 IP 被封了多久 | fail2ban-client status sshd | Banned IP list 里能找到它 |
| 看 fail2ban 自己的日志 | tail -f /var/log/fail2ban.log | 实时输出封禁/解封记录 |
| 看 SSH 认证日志 | tail -f /var/log/auth.log | 实时输出登录成败记录 |
| 查 journald 生效配置 | systemd-analyze cat-config systemd/journald.conf | ForwardToSyslog=yes |
| 整个撤掉 | systemctl stop fail2ban && systemctl disable fail2ban | 再 nft 查一次确认没残留 |
最后再强调一遍整篇教程的核心顺序,这六步少一步都不行:
装 rsyslog → 写 jail.local → 关掉冲突的默认配置 → fail2ban-regex 验证匹配 → 启动看 File list → 手动 banip 实测规则落地。
其中最容易卡住、也最容易被跳过的是第四步和第六步。前面的人只看”服务起来了、状态是 active”就宣布成功,但真正能封住 IP 的证据只有两个:fail2ban-regex 的 matched 大于 0,以及 nft 规则里真的出现了 drop。这两个都看到了,才算真的做成了。
本文对应的实操记录来自一台 Debian 13 (trixie) 服务器上的真实部署过程,命令与输出均为实测结果,文中所有 IP 和域名均已替换为 RFC 5737 保留的示例地址。