

前言:一次升级,防火墙规则”人间蒸发”
前几天我给 1Panel 里的 OpenResty 做了个小版本升级(1.31.8.1-2-1 → 1.31.8.1-2-2)。升级很顺利,反代、证书、密码门全都没丢。
但我随后做安全巡检时发现一件可怕的事:fail2ban 的三个封禁链不见了,面板端口的保护规则也不见了——可 fail2ban 还在跑、jail 还显示 active、封禁计数还在涨。
这就是最阴险的一种故障:进程活着 ≠ 规则还在生效。看着一切正常,安全其实已经裸奔了。
这篇文章分两部分:
- 上半部分(讲原理):用白话把 Linux 防火墙的 INPUT 链讲透,你现在这台机器的每条规则到底在干什么。
- 下半部分(动手做):10 个步骤,每步都有截图,你照着敲就能在自己服务器上查、加、删、验证这些规则。
第一部分:先把原理搞明白
一、数据包进出的五条路
Linux 内核有个叫 netfilter 的防火墙框架。所有进进出出的数据包都必须经过它里面的几条”必经之路”,每条路叫一个链(chain)。
数据包从网卡进来
      ↓
【PREROUTING】还没决定往哪去
      ↓
   路由判断:这个包是"给本机自己"的,还是"要转给别的机器"的?
      ↓
   ┌──────────────┴──────────────┐
   ↓                             ↓
【INPUT】                   【FORWARD】
给本机自己用的               要转发给别人的
(SSH / 面板 / 网站)          (Docker 容器流量走这条)
   ↓                             ↓
本机进程处理              从别的网卡出去
   ↓
【OUTPUT】本机发出去的包
   ↓
【POSTROUTING】NAT 改写源 IP 在这一步| 链 | 打比方 | 什么流量走它 |
|---|---|---|
| PREROUTING | 小区门口的保安室 | 刚进小区,还没决定去哪栋 |
| INPUT | 敲你家门铃找你本人 | SSH、面板、网站——交给本机进程处理 |
| FORWARD | 快递送到你这、你转寄给别人 | Docker 容器转发流量 |
| OUTPUT | 你寄出去的信 | 本机主动发出的连接 |
| POSTROUTING | 出口的快递扫描机 | NAT 改写源 IP 就在这 |
本文主角是 INPUT 链——”敲你家门铃找你本人”的那一关。
二、”链”到底是什么
一条链 = 一串按顺序检查的规则清单,每条规则的结构是:
条件 → 动作(target)举个例子,这条规则:
-A INPUT ! -i lo -p tcp --dport 10000 -j DROP
   └────── 条件 ──────┘   └── 动作 ──┘
白话翻译:
如果这个包不是从本机回环网卡(lo)进来的,而且目标是 TCP 10000 端口 —— 直接丢弃。
数据包进来后的处理流程:
- 从链的最上面开始,逐条往下检查。
- 命中某条规则的条件,就执行它的动作:丢弃(DROP)、拒绝(REJECT)、放行(ACCEPT),或者跳到另一条链继续查(
-j 链名)。 - 所有规则都不命中,走这条链的默认策略(policy)。
默认策略只有两种:ACCEPT(默认全放行)或 DROP(默认全丢弃)。
所以”防火墙严格”有两种思路:要么默认 DROP 再逐条开绿灯(白名单),要么默认 ACCEPT 再逐条设卡子(黑名单)。1Panel 用的是后者。
三、INPUT 链在哪里?(最反直觉的一点)
很多新手以为 iptables 规则存在某个配置文件里。不是的,规则在内核内存里。
后端是 nf_tables(Debian 13 默认),你敲的却是 iptables 命令,这两层要分清。另外还有一套独立的 nftables 原生规则表(fail2ban 的 sshd jail 就在那)。
四、实战:我这台服务器的 9 条规则
-P INPUT ACCEPT                       ← 默认策略:都没命中就放行
-A INPUT -j PANEL_GUARD               ← ① 面板爆破封禁名单
-A INPUT ! -i lo -p tcp --dport 10000 -j DROP    ← ② 面板端口:非本机一律丢弃
-A INPUT -i lo -p tcp --dport 10000 -j ACCEPT   ← ③ 面板端口:本机自己访问放行
-A INPUT -p tcp -j f2b-looking-glass  ← ④ fail2ban:looking-glass 封禁名单
-A INPUT -p tcp -j f2b-librespeed     ← ⑤ fail2ban:librespeed 封禁名单
-A INPUT -p tcp -j f2b-speedtest-x    ← ⑥ fail2ban:speedtest-x 封禁名单
-A INPUT -j 1PANEL_BASIC_BEFORE      ← ⑦ 1Panel 自己的链
-A INPUT -j 1PANEL_BASIC              ← ⑧
-A INPUT -j 1PANEL_BASIC_AFTER       ← ⑨
-j 链名 的意思是”跳到另一条链去查”(jump)。所以 ①②④⑤⑥⑨ 这些链里的实际规则都写在各自链里,INPUT 只负责引路。
②③ 最值得说:面板端口保护
背景:1Panel 面板我设成了”只监听 127.0.0.1″。但光靠 1Panel 自己的”仅内网白名单”是挡不住外网的:
外网电脑 → 路由器(DNAT + SNAT) → 服务器
         ↑ 这里路由器把源 IP 改写成了 192.168.100.1
         所以 1Panel 看到的是"内网 IP",判定放行!
解决办法就是在 INPUT 层直接堵:只有从 lo(回环)进来的面板请求才放行,其余一律丢弃。
白话:面板明明只对本机开门,但外面的人敲的是”小区门卫室”,门卫室又被 SNAT 换成了住户身份。INPUT 这条规则相当于在门卫室加一道指纹识别——不是本机网卡进来的,一律不放行。
第二部分:动手操作(10 步,每步有图)
下面所有命令都可以直接复制到你的服务器 root 终端执行,全部是只读或可逆操作,不会弄坏系统。
步骤 1:看 INPUT 链现在有哪些规则
iptables -S INPUT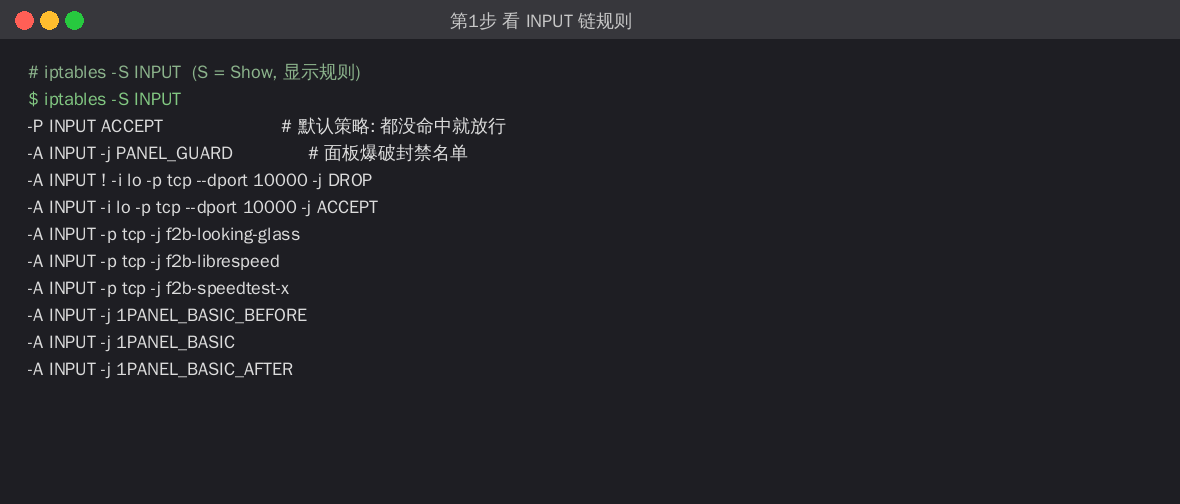
怎么看:-P 开头的是默认策略,-A 开头的是规则(-A = Append,追加)。规则从上到下依次匹配。
步骤 2:看命中统计(这一步最重要)
iptables -L INPUT -n -v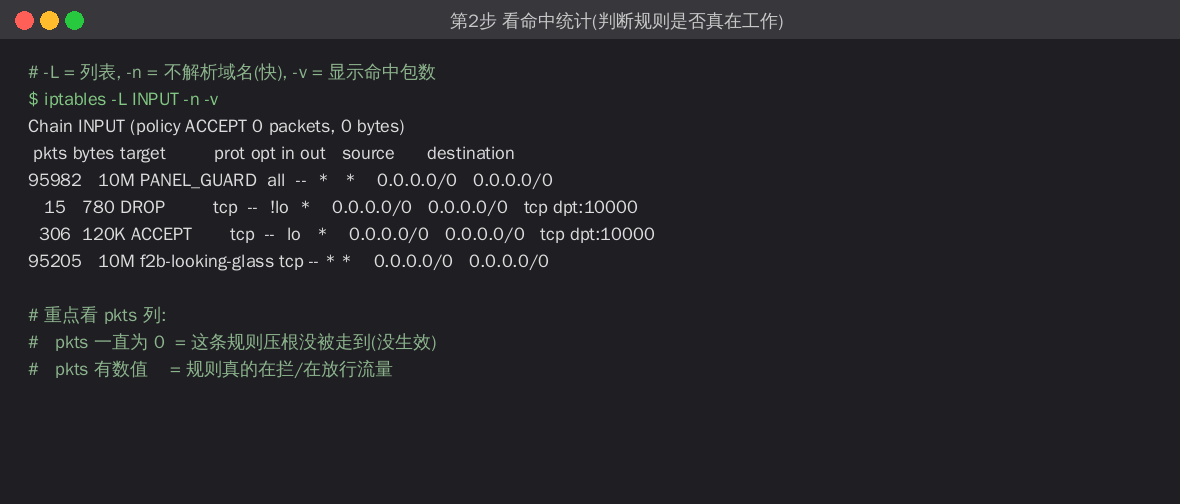
关键点:重点看 pkts 这一列。
- pkts 一直为 0 = 这条规则压根没被走到,等于没配。
- pkts 有数值 = 规则真的在工作。
这是我这次发现问题的关键:规则明明在 -S 里躺着,但 INPUT 里没有跳转规则,pkts 恒为 0,封禁完全失效。
步骤 3:看系统里一共有哪些链
iptables -S | grep '^-N'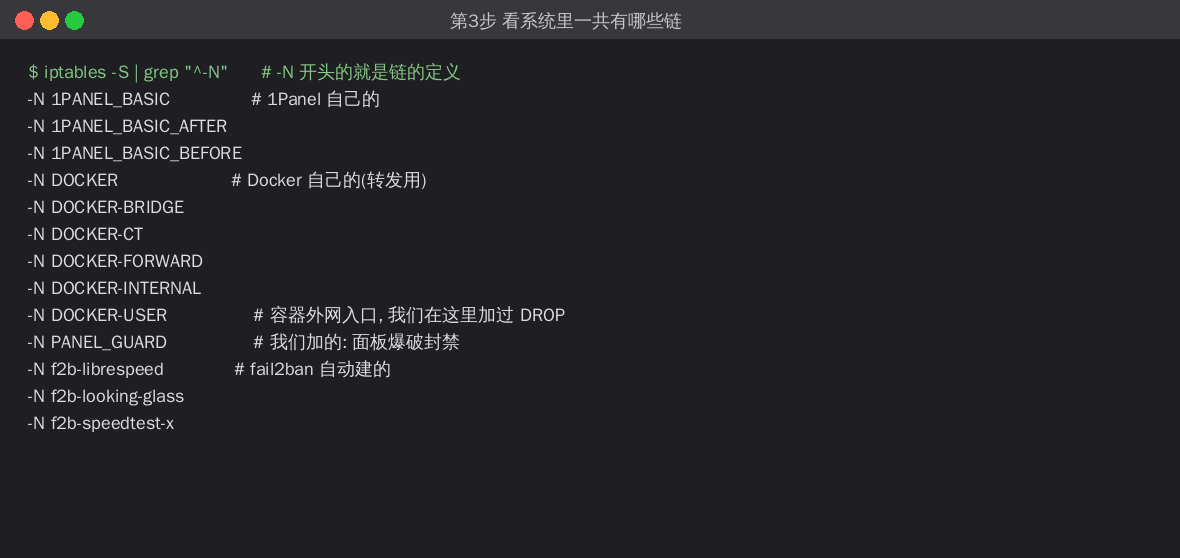
怎么看:-N 是定义一条新链。现在能看到 12 条链,分三类:1Panel 自己的(1PANEL_*)、Docker 的(DOCKER-*)、我们/fail2ban 的(PANEL_GUARD、f2b-*)。
步骤 4:确认 iptables 用的是哪个后端
iptables --version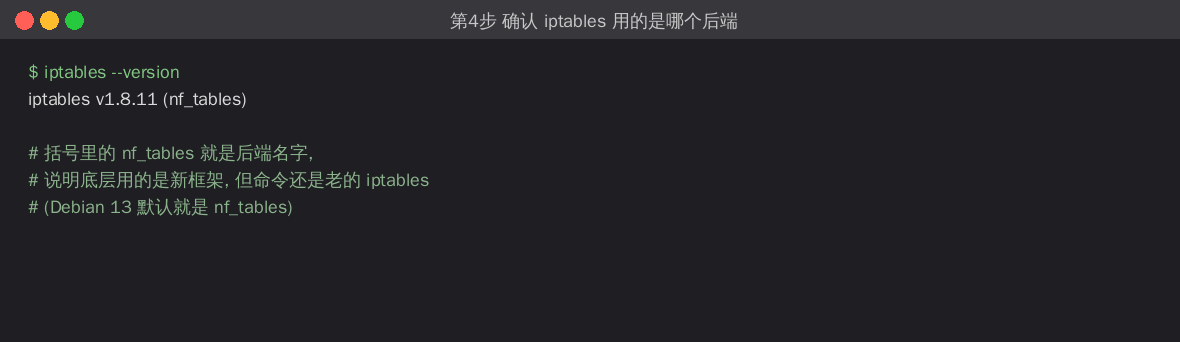
步骤 5:看看 nftables 那套独立规则
nft list tables
nft list table inet f2b-table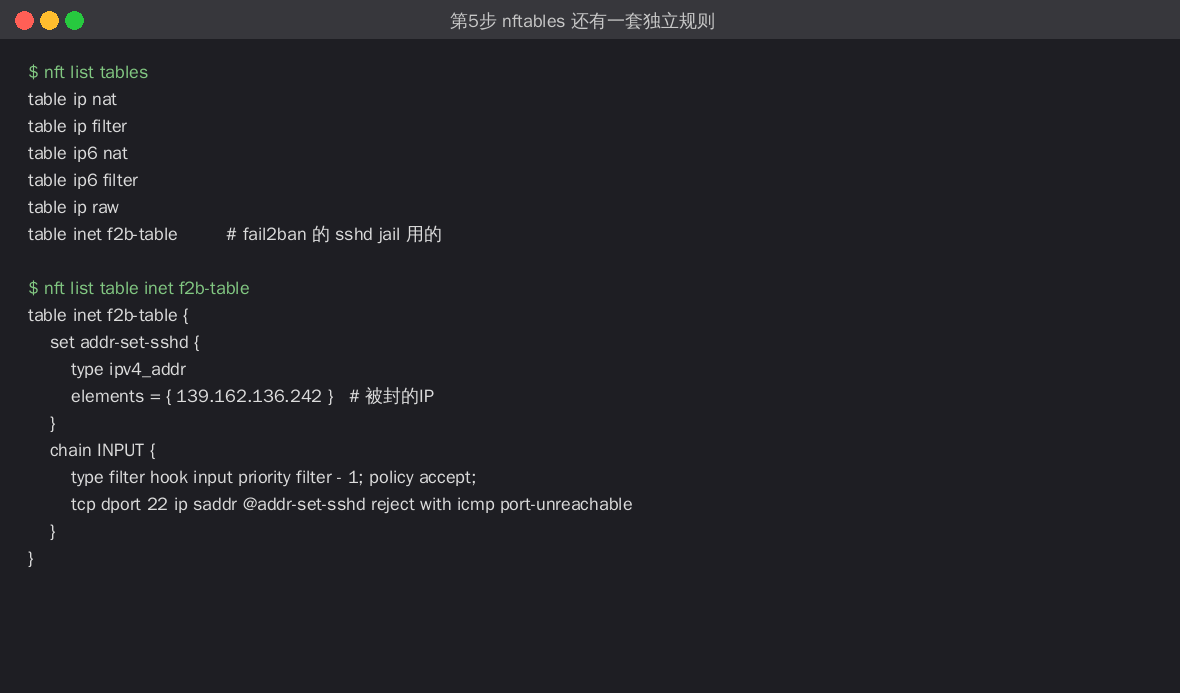
怎么看:hook input 表示这也是一条 INPUT 链;priority filter - 1 表示它比 iptables 的 INPUT 更早执行。sshd 的爆破封禁就在这儿拦。
步骤 6:手动加一条规则(试试手感)
我们加一条”丢弃所有发往 9999 端口的包”来演示。这条是临时演示用的,第 8 步就删掉。
iptables -I INPUT 1 -p tcp --dport 9999 -j DROP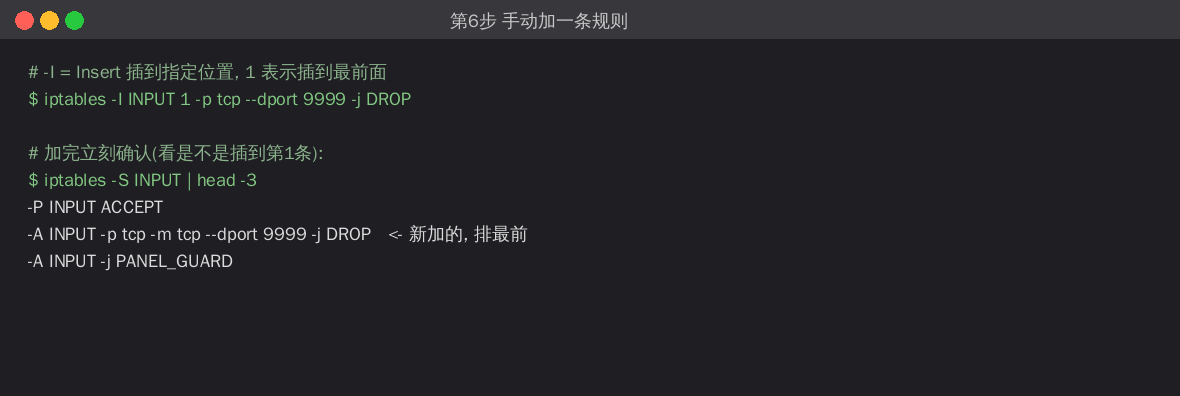
参数白话:
| 参数 | 意思 |
|---|---|
-I INPUT 1 |
Insert 到 INPUT 链的第 1 条(最前面,优先级最高) |
-p tcp |
协议是 TCP |
--dport 9999 |
目标端口 9999 |
-j DROP |
命中就丢弃(-j = jump 到这个动作) |
为什么用 -I 而不是 -A:-A 是追加到末尾,-I 是插到指定位置。规则越靠前优先级越高,所以拦截类的规则要插前面。
步骤 7:检查这条规则在不在
iptables -C INPUT -p tcp --dport 9999 -j DROP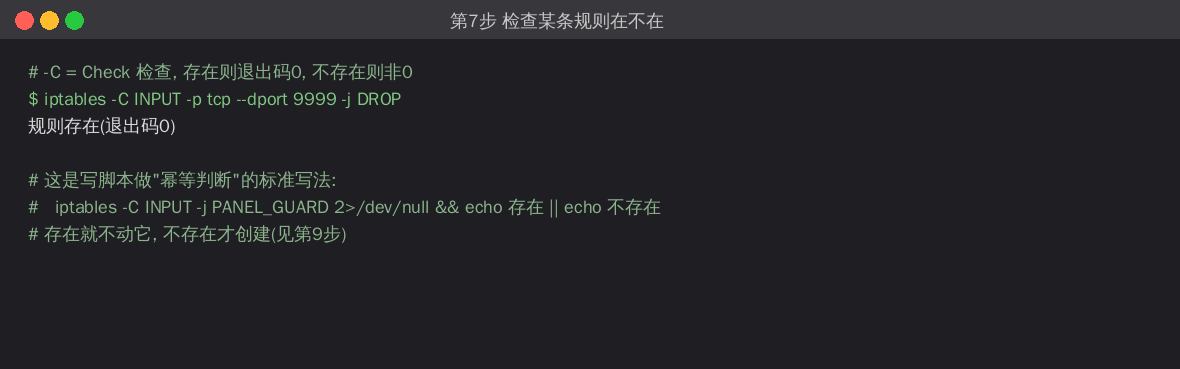
这是写脚本的标准姿势:-C 检查存在(退出码 0 = 存在),不存在才创建,这样脚本可以重复跑而不会重复添加规则。
步骤 8:把演示用的规则删掉
iptables -D INPUT -p tcp --dport 9999 -j DROP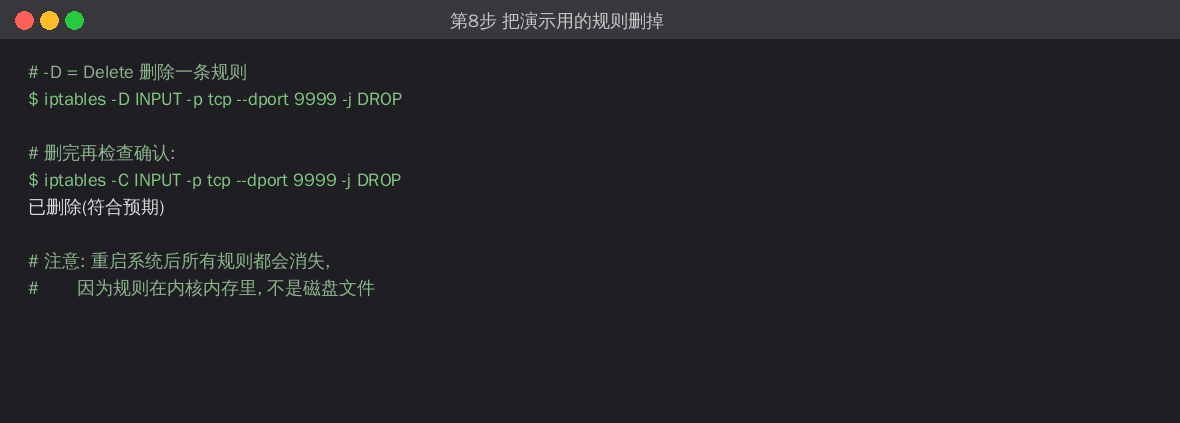
常用参数速记:-A 追加、-I 插入、-D 删除、-C 检查、-F 清空整条链、-N 建新链、-X 删链。
注意:-F 清空链、-X 删链是危险操作,别在生产机器上随手敲,尤其别对 INPUT 链用。
步骤 9:验证面板端口真的只允许本机
curl -s -o /dev/null -w "%{http_code}" http://127.0.0.1:10000/
curl -s -o /dev/null -w "%{http_code}" http://192.168.100.102:10000/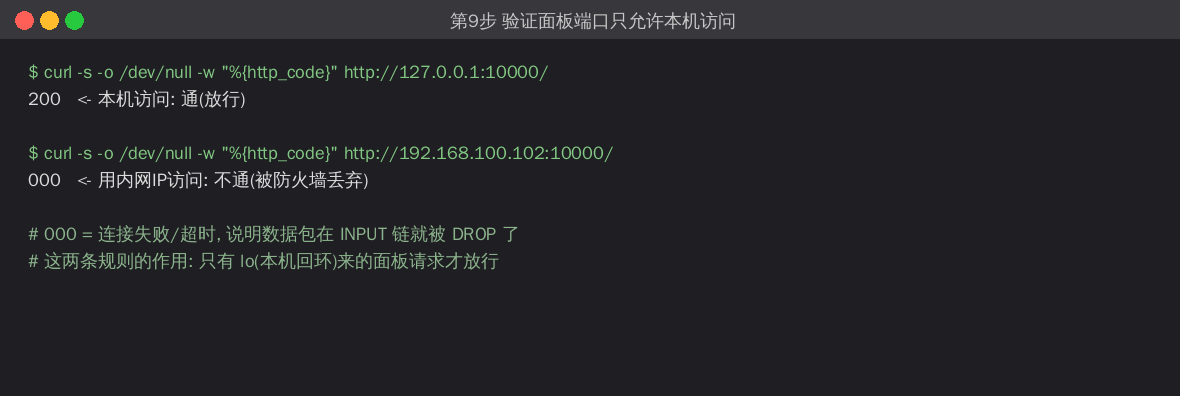
怎么看:200 = 通(放行了),000 = 连不上(数据包在 INPUT 链就被 DROP 了,连 HTTP 请求都没发出去)。
这个测试是验证防火墙是否真在起作用的最直观方法——比看规则列表靠谱得多。
步骤 10:查看自愈定时器是否在跑
systemctl list-timers firewall-rules-guard.timer
systemctl is-active firewall-rules-guard.timer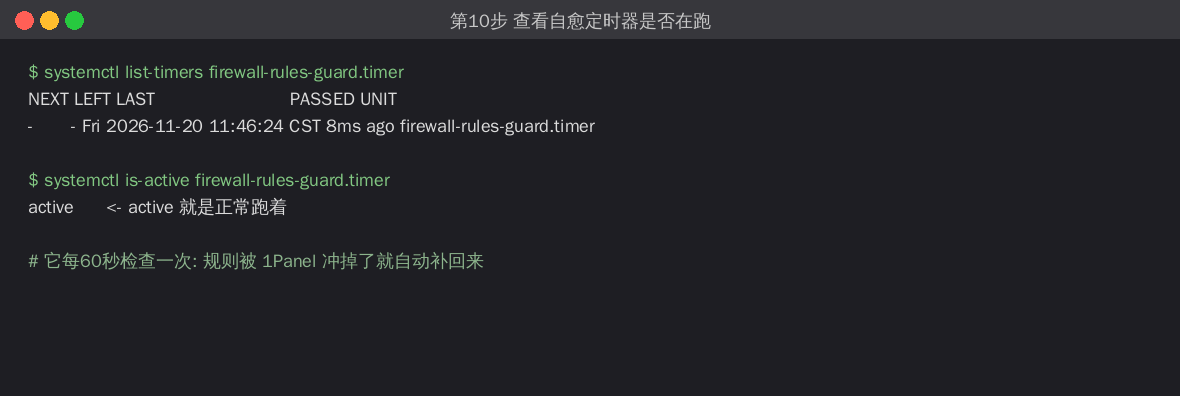
第三部分:实战踩坑与解法
踩坑:升级把规则冲没了
# 升级前
-A INPUT -j f2b-download
-A INPUT -j f2b-librespeed
-A INPUT -j f2b-looking-glass
-A INPUT -j f2b-speedtest-x
-A INPUT -p tcp --dport 10000 ! -i lo -j DROP
-A INPUT -p tcp --dport 10000 -i lo -j ACCEPT
-A INPUT -j PANEL_GUARD
...
# 升级后(只剩 1Panel 自己的)
-A INPUT -j 1PANEL_BASIC_BEFORE
-A INPUT -j 1PANEL_BASIC
-A INPUT -j 1PANEL_BASIC_AFTER原因:1Panel 应用升级时会重新下发防火墙配置,重建 INPUT 链,而它只认识自己的 1PANEL_* 链,所有”外来规则”一律清除。
危害:fail2ban 的 jail 还显示 active、Total banned 还在涨,看着一切正常,但流量压根不再经过那些链,封禁完全失效。
怎么发现的:靠步骤 2 的 iptables -L f2b-xxx -n -v 看 pkts 计数。规则在、链在,但 INPUT 里没有跳转规则,等于白搭。
解法:自愈脚本 + 定时器
既然 1Panel 会重建,那就让规则能被自动补回来。完整脚本(可以直接存成文件用):
#!/bin/bash
# firewall-rules-guard.sh —— 自愈防火墙加固规则
# 幂等:已存在就跳过,不存在才创建(不会冲掉 fail2ban 已封的IP)

# 1. fail2ban 站点 jail 的链 + INPUT 跳转
for name in speedtest-x librespeed looking-glass; do
  # 链不存在就建,并加一条 RETURN 兜底
  if ! iptables -S "f2b-$name" >/dev/null 2>&1; then
    iptables -N "f2b-$name" 2>/dev/null || true
    iptables -A "f2b-$name" -j RETURN 2>/dev/null || true
  fi
  # INPUT 里没有跳转就插到最前面
  if ! iptables -C INPUT -p tcp -j "f2b-$name" >/dev/null 2>&1; then
    iptables -I INPUT 1 -p tcp -j "f2b-$name" 2>/dev/null || true
  fi
done

# 2. 面板 10000 只允许本机访问
if ! iptables -C INPUT -p tcp --dport 10000 -i lo -j ACCEPT >/dev/null 2>&1; then
  iptables -I INPUT 1 -p tcp --dport 10000 -i lo -j ACCEPT 2>/dev/null || true
fi
if ! iptables -C INPUT -p tcp --dport 10000 ! -i lo -j DROP >/dev/null 2>&1; then
  iptables -I INPUT 1 -p tcp --dport 10000 ! -i lo -j DROP 2>/dev/null || true
fi

# 3. PANEL_GUARD 链(面板爆破封禁用)
if ! iptables -S PANEL_GUARD >/dev/null 2>&1; then
  iptables -N PANEL_GUARD 2>/dev/null || true
  iptables -A PANEL_GUARD -j RETURN 2>/dev/null || true
fi
if ! iptables -C INPUT -j PANEL_GUARD >/dev/null 2>&1; then
  iptables -I INPUT 1 -j PANEL_GUARD 2>/dev/null || true
fi
配一个 systemd 定时器,每 60 秒跑一次:
# /etc/systemd/system/firewall-rules-guard.service
[Unit]
Description=Restore firewall hardening rules
After=network-online.target fail2ban.service docker.service
[Service]
Type=oneshot
ExecStart=/usr/local/sbin/firewall-rules-guard.sh

# /etc/systemd/system/firewall-rules-guard.timer
[Unit]
Description=Check and restore firewall hardening rules every minute
[Timer]
OnBootSec=30
OnUnitActiveSec=60
Persistent=true
[Install]
WantedBy=timers.target
chmod +x /usr/local/sbin/firewall-rules-guard.sh
systemctl daemon-reload
systemctl enable --now firewall-rules-guard.timer
# 立刻跑一次验证
/usr/local/sbin/firewall-rules-guard.sh为什么用”检查-不存在才建”而不是”无条件重建”:fail2ban 自己也在管这些链,无脑重建会把人家刚封的 IP 冲掉。幂等检查能保证只补缺失的、不动已有的。
实测:手动删光所有规则 → 跑一次脚本 → 全部恢复。这套机制已验证有效。
命令速查表
# 查看
iptables -S INPUT                    # 看规则
iptables -L INPUT -n -v              # 看规则+命中统计(最重要)
iptables -S | grep '^-N'             # 看所有链
nft list tables                      # 看 nftables 表

# 操作
iptables -I INPUT 1 <条件> -j <动作>  # 插入到第1条
iptables -A INPUT <条件> -j <动作>    # 追加到末尾
iptables -D INPUT <条件> -j <动作>    # 删除
iptables -C INPUT <条件> -j <动作>    # 检查存在(退出码0=存在)
iptables -N 链名                      # 建新链
iptables -X 链名                      # 删链(危险)

# 临时封禁测试
iptables -I INPUT 1 -s 1.2.3.4 -j DROP
iptables -D INPUT -s 1.2.3.4 -j DROP
五个必须记住的点
- 规则在内核内存,不在文件里——重启就丢,除非你做持久化或自愈。
- INPUT 管”进本机”,FORWARD 管”转发给别的机器”——Docker 容器流量走 FORWARD,不是 INPUT。
- 默认策略 ACCEPT 时是黑名单思路:默认放行,逐条设卡子。
- 用 -v 看 pkts 计数判断规则是否生效——规则在但 pkts=0 = 没被走到。
- 管理面板的防火墙会重建链——外来规则必须配自愈,否则悄悄失效。
验证清单
# 1. INPUT 链规则齐全
iptables -S INPUT | grep -E "PANEL_GUARD|10000|f2b"

# 2. 面板端口只允许本机(200通 / 000不通)
curl -s -o /dev/null -w "%{http_code}" http://127.0.0.1:10000/
curl -s -o /dev/null -w "%{http_code}" http://192.168.100.102:10000/

# 3. 自愈定时器在跑
systemctl is-active firewall-rules-guard.timer

# 4. 封禁链有实际命中
iptables -L f2b-speedtest-x -n -v | head -3防火墙这东西,最反直觉的就是”它不生效的时候,一点提示都没有“。所以养成习惯:改完防火墙,一定要用 -v 看 pkts 计数,再配合步骤 9 那种”200 vs 000″的对比测试,别只看 -S 里规则在不在就放心。
延伸阅读
前面这套加固是怎么一步步做出来的(OpenResty 反代收口、DNS-01 真证书、面板子域名反代、密码门、fail2ban 站点防爆破、SSH 加固),看这篇完整实录:
《白话手把手:1Panel + OpenResty 服务器加固全记录——反代收口、真证书、防爆破》
那篇把整条链路从”裸奔”到”全副武装”完整复盘了一遍:容器怎么收口、运营商封 80/443 时怎么用 DNS-01 签到真证书、面板怎么用子域名反代到本机、密码门和 fail2ban 怎么配合、SSH 怎么加固,全部是真实踩坑后的操作记录,命令带中文注释、配真实截图。